Configurações
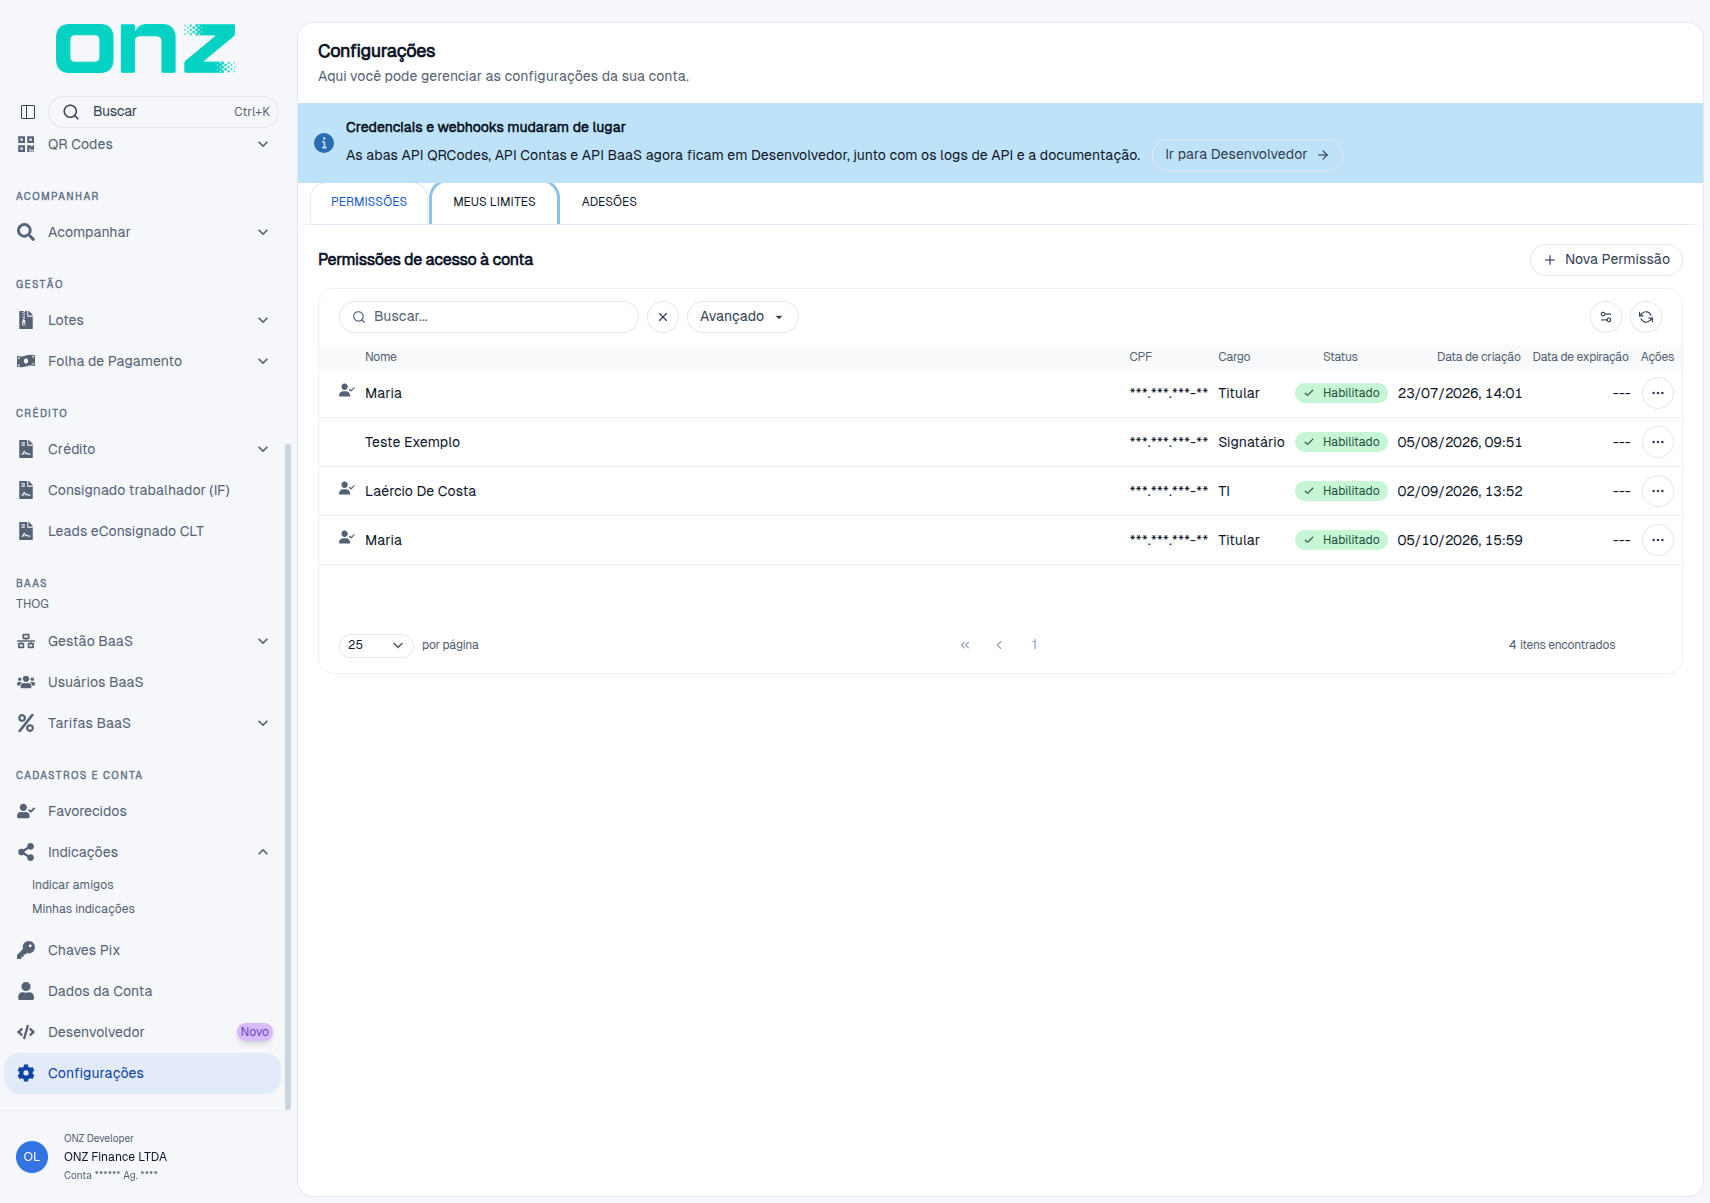
O menu Configurações, disponível em CADASTROS E CONTA, concentra as opções de administração da conta relacionadas aos usuários com acesso à conta, à consulta dos limites vigentes e às adesões de produtos.
O menu é dividido em três abas:
- PERMISSÕES
- MEUS LIMITES
- ADESÕES
As credenciais, os webhooks e a documentação das APIs passaram a ser administrados na área Desenvolvedor, no mesmo grupo do menu — a própria tela de Configurações apresenta o aviso "Credenciais e webhooks mudaram de lugar", informa que "As abas API QRCodes, API Contas e API BaaS agora ficam em Desenvolvedor, junto com os logs de API e a documentação." e oferece o atalho Ir para Desenvolvedor. Essa área é descrita na seção Desenvolvedor, abaixo.
Na conta observada em 06/11/2026, em que as abas de API não estão habilitadas, a tela não exibe esse aviso nem o atalho Ir para Desenvolvedor; a área Desenvolvedor continua disponível na barra do grupo.
Importante: este guia explica como administrar essas configurações no sistema. O uso dos endpoints, os detalhes de conexão e a integração técnica das APIs devem ser consultados na documentação específica das APIs.
Desenvolvedor
O item Desenvolvedor, disponível em CADASTROS E CONTA e identificado com o selo Novo, reúne os recursos de integração da conta: "Logs das APIs, credenciais, webhooks e documentação da sua integração." No topo da tela fica o atalho Ver tour.
A área é dividida em cinco abas, conforme observado em 08/10/2026:
- VISÃO GERAL — indicadores de uso das APIs, com os recortes 24 h, 7 dias e 30 dias e o seletor de API (Todas, Contas e QRCodes). Quando a coleta de logs não está ligada para a instituição, a aba apresenta "Logs de API indisponíveis neste ambiente" e "A coleta de logs das APIs ainda não foi ligada para esta instituição."
- LOGS DE API — consulta dos requests registrados, com os filtros PERÍODO (Última hora,
Últimas 24 horas, Últimos 7 dias, Últimos 30 dias e Personalizado), API, CREDENCIAL
(apresentado nas contas com credenciais cadastradas), STATUS (Todos, 2xx, 3xx, 4xx e 5xx),
CÓDIGO HTTP, MÉTODO (GET, POST, PUT, PATCH e DELETE), ROTA e REQUEST ID,
além de Filtrar e Limpar; os requests são listados com as colunas
Status · Método e rota · API · Credencial · Latência · Horário · Ações; sem coleta ligada, a lista informa "Logs de API indisponíveis neste ambiente" e, sem chamadas no período, informa "Nenhuma chamada nas últimas 24 horas" com a ressalva "Só aparecem chamadas das APIs Contas e QRCodes feitas com as credenciais desta conta." - WEBHOOKS — webhooks das APIs de QR Codes e de Contas, nas abas API QRCODES e API CONTAS.
- CREDENCIAIS — credenciais das APIs, nas abas API QRCODES, API CONTAS e API BAAS.
- DOCUMENTAÇÃO — endereços de URL DA API e POST TOKEN de cada API, com os atalhos Referência da API e Autenticação, e os guias Certificado mTLS, Ambiente sandbox, Portal do desenvolvedor e Rastrear um request.
A composição da área acompanha as funcionalidades liberadas para a conta. Com a coleta de logs ligada,
medido em 22/10/2026, a aba VISÃO GERAL apresenta os indicadores Requests, Taxa de erro,
Latência p95 (Média ponderada do p95 por hora) e Webhooks com falha, os gráficos Requests e
erros e Latência p95, a lista Rotas mais chamadas — Rota · Requests · Erros · p95 · Ações — e a
seção Erros mais frequentes, com a nota "Indicadores consolidados por hora: a hora em andamento entra
no cálculo depois que fecha." No ambiente observado em
11/10/2026, com a geração de credenciais não habilitada, a área apresentava as abas VISÃO GERAL,
LOGS DE API, CREDENCIAIS e DOCUMENTAÇÃO: a aba WEBHOOKS não era exibida e o acesso
direto à sua rota informava "Você não tem acesso a esta página" e "Peça ao administrador da sua
instituição o acesso a esta funcionalidade."; a aba CREDENCIAIS apresentava "Funcionalidade não
habilitada" e "A geração de credenciais não está habilitada para sua conta. Entre em contato com nossa
instituição para solicitar a liberação desta funcionalidade."; e a aba DOCUMENTAÇÃO apresentava os
atalhos Referência da API e Autenticação das APIs de Contas e de QRCodes e os quatro guias, sem os
endereços de URL DA API e POST TOKEN.
Na medição de 12/10/2026, com a geração de credenciais habilitada, a área voltou a apresentar as cinco abas e as áreas CREDENCIAIS e WEBHOOKS responderam normalmente: a CREDENCIAIS exibia a lista Credenciais API com as credenciais da conta e a WEBHOOKS, as sub-abas API QRCODES e API CONTAS com a lista dos tipos de evento.
Na aba CREDENCIAIS, cada API tem a sua aba e a tela apresenta Credenciais API, os botões
Documentação e Nova credencial, o bloco COMO CONECTAR NA API (com URL DA API e POST
TOKEN) e a lista com as colunas Descrição · Credencial · Status · IPs permitidos · Ações. A criação e
a administração das credenciais seguem o fluxo descrito em API QRCODES e API CONTAS.
API QRCODES
A aba API QRCODES da área Desenvolvedor permite administrar as credenciais (em CREDENCIAIS) e os webhooks (em WEBHOOKS) utilizados pela integração da API de QR Codes.
Acessar a documentação da API
Clique em Documentação para consultar a documentação técnica da API.
A documentação de endpoints e integração não faz parte do escopo deste guia.
Na mesma aba, o bloco COMO CONECTAR NA API PIX apresenta a URL DA API e o endereço de POST
TOKEN da conta. O texto do bloco informa que o handshake exige o certificado cliente (mTLS) e que,
no token, devem ser enviados grant_type=client_credentials, client_id e client_secret.
Criar uma nova credencial
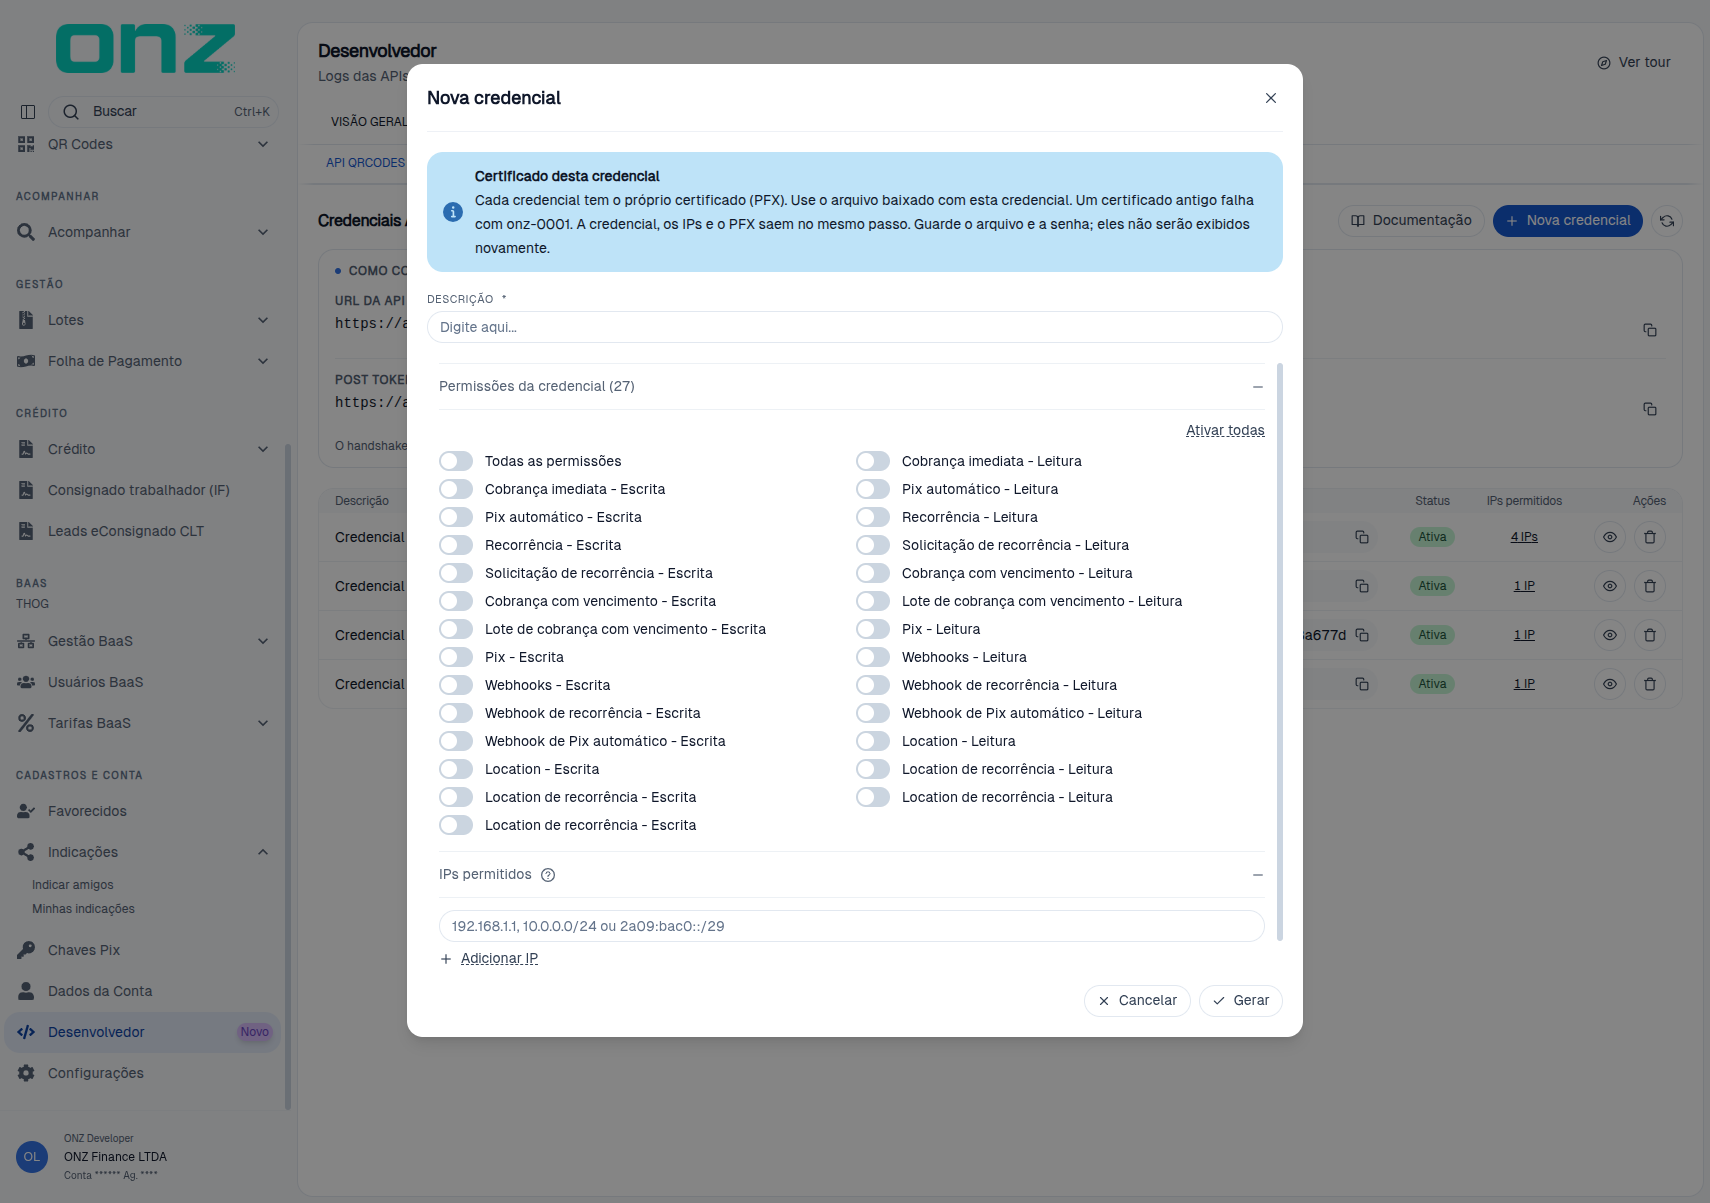
Use Nova credencial para gerar uma credencial de acesso à API. A lista de cada API admite até 5 credenciais ativas; com esse limite atingido, a tela informa "Limite de 5 credenciais ativas. Revogue uma para gerar outra." e o botão Nova credencial não fica disponível até que uma credencial seja revogada.
A janela abre com o bloco Certificado desta credencial — "Cada credencial tem o próprio certificado (PFX). Use o arquivo baixado com esta credencial. Um certificado antigo falha com onz-0001. A credencial, os IPs e o PFX saem no mesmo passo. Guarde o arquivo e a senha; eles não serão exibidos novamente."
Preencha os campos solicitados:
- Descrição — informe uma identificação para a credencial.
- Permissões da credencial — selecione os escopos que a credencial poderá utilizar. O título da seção informa a quantidade de linhas apresentadas ("Permissões da credencial (27)"), contando a linha Todas as permissões; na medição de 17/10/2026 eram 26 escopos, com o par Location de recorrência - Leitura e Location de recorrência - Escrita repetido duas vezes. O botão Ativar todas seleciona todos de uma vez — quando todos estão marcados, ele passa a Desativar todas.
- IPs permitidos — o formulário já abre com uma linha; informe os IPs autorizados a utilizar a
credencial, em IPv4 (
192.168.1.1) ou em faixa (192.168.1.0/24). O campo também aceita faixa IPv6, como no exemplo indicado na própria tela (192.168.1.1, 10.0.0.0/24 ou 2a09:bac0::/29). Para incluir outro IP, use Adicionar IP — cada linha adicional pode ser removida pelo ícone de fechar. Com os campos vazios, o Gerar mantém a janela aberta e a credencial não é gerada: o campo de IP exibe "IP é obrigatório" e, sob a DESCRIÇÃO, o sistema indica "Informe a descrição".
Depois de preencher os campos, clique em Gerar. A credencial é criada e a tela da credencial é aberta, com CLIENT ID, CLIENT SECRET e CHAVE PIX à vista. No topo, o sistema avisa "Client secret e senha do PFX aparecem só nesta visita." e, no bloco Credencial, "Copie o client secret antes de sair." — os três valores têm ícone de cópia ao lado e não são apresentados de novo depois que a tela é deixada. Na mesma visita, a seção Certificados apresenta o certificado emitido no próprio Gerar, com a SENHA DO PFX e o botão Baixar certificado (.pfx).
Atenção: a credencial e os IPs passam a valer nesse mesmo processo, e CLIENT ID, CLIENT SECRET e CHAVE PIX são apresentados uma única vez, na tela da credencial logo após o Gerar — guarde essas informações em local seguro, pois não serão exibidas novamente.
Administrar as credenciais
Depois de criada, a credencial aparece na lista Credenciais API.
A lista apresenta:
- Descrição
- Credencial
- Status — Ativa ou Inativa
- IPs permitidos — quantidade de IPs autorizados na credencial, exibida como
1 IPou4 IPs - Ações
A coluna Ações de cada linha traz dois controles de ícone:
- Ver credencial — abre a tela da credencial selecionada.
- Revogar credencial — pede confirmação na janela Revogar credencial, com o aviso "Ao revogar, o certificado desta credencial será revogado e deixará de funcionar.", entre Cancelar e Sim, revogar; depois da confirmação o sistema apresenta "Credencial revogada." e a credencial deixa de ser listada.
O Copiar Client ID pertence ao valor da coluna Credencial; no estado observado em 04/11/2026 o ícone de cópia não é exibido na listagem, e a cópia do CLIENT ID é feita na tela da credencial, pelo ícone ao lado do valor.
A lista apresenta somente credenciais Ativa. A credencial revogada não é apresentada na lista; na tela dela, o STATUS passa a Inativa e o certificado, a Revogado. A lista é recarregada pelo botão de ícone Atualizar credenciais.
Consultar a credencial
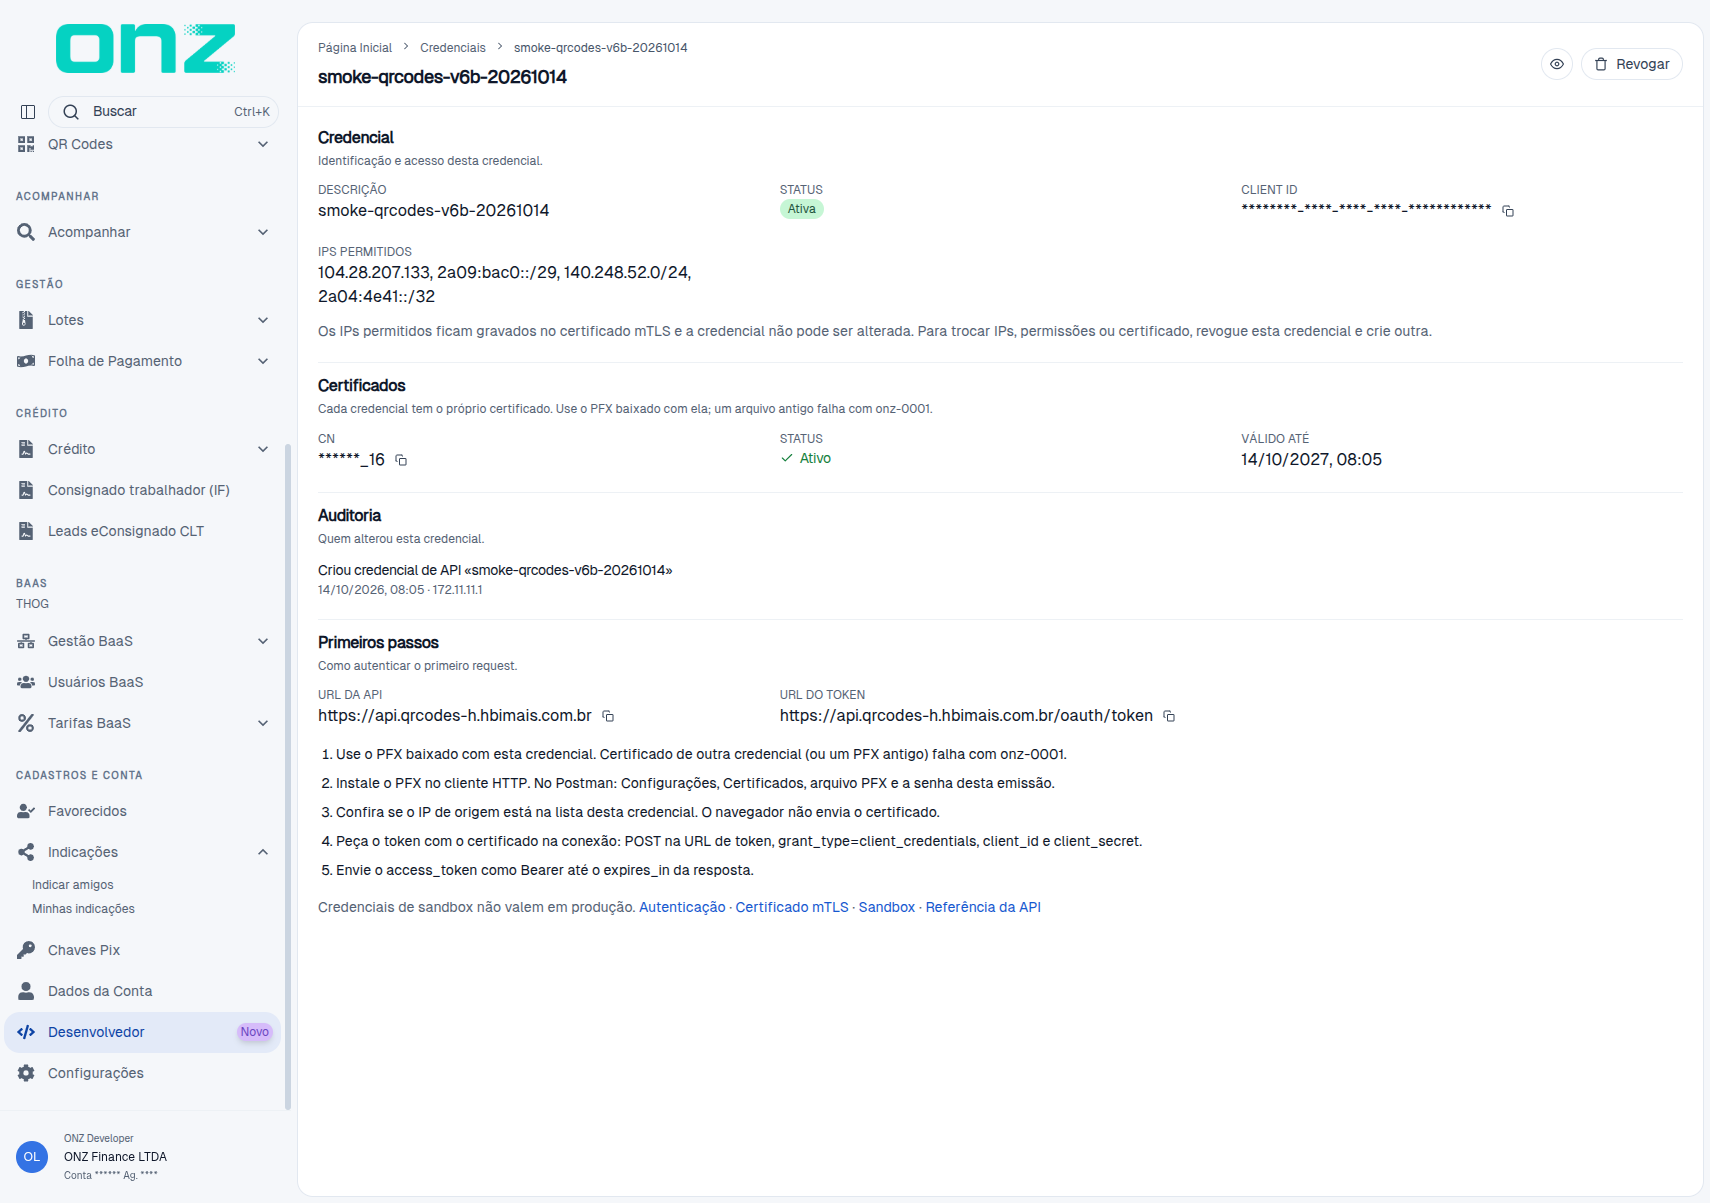
A tela da credencial traz o nome da credencial no topo e as seções:
- Credencial — "Identificação e acesso desta credencial.", com DESCRIÇÃO, STATUS, CLIENT ID e IPS PERMITIDOS. Sob os IPs, a tela informa que os IPs permitidos ficam gravados no certificado mTLS e que a credencial não pode ser alterada: para trocar IPs, permissões ou certificado, é preciso revogar esta credencial e criar outra.
- Certificados — com CN, STATUS e VÁLIDO ATÉ quando há certificado vinculado. Na
credencial recém-criada a seção apresenta o certificado emitido no próprio Gerar, com o aviso
"Baixe o arquivo nesta visita. A chave privada não volta.", o bloco PFX desta credencial com a
orientação "Cada credencial tem o próprio certificado (PFX). Use o arquivo baixado com esta credencial.
Um certificado antigo falha com onz-0001.", a SENHA DO PFX e o botão Baixar
certificado (.pfx) — o arquivo baixado leva o CN no nome (no exemplo observado,
991199_17-mtls.pfx); ao reabrir a credencial, a seção informa "Cada credencial tem o próprio certificado. Use o PFX baixado com ela; um arquivo antigo falha com onz-0001." e o botão de download não é exibido. Na credencial revogada o STATUS do certificado passa a Revogado. Sem certificado vinculado, a seção informa "Nenhum certificado emitido." (situação medida em 29/09/2026, em credencial criada naquele dia). - Auditoria — "Quem alterou esta credencial."; sem alteração registrada, a tela apresenta "Nenhum evento registrado." e, com eventos, cada linha traz a ação, a data e o IP de origem — o registro observado em 02/10/2026 sai como "Criou credencial de API «...»", seguido da data e da hora (01/10/2026, 20:04) e do IP de origem. A revogação acrescenta a linha "Deletou credencial de API «...»", com a data, a hora e o IP da operação.
- Primeiros passos — "Como autenticar o primeiro request.", com URL DA API, URL DO TOKEN e
as orientações de instalação do PFX, de conferência do IP de origem, de obtenção do token e de uso do
access_token. As orientações acompanham o estado da credencial: na credencial recém-criada elas indicam "Baixe o PFX desta credencial e copie a senha. A chave privada e a senha só aparecem agora. Um certificado antigo falha com onz-0001."; ao reabrir a credencial, passam a "Use o PFX baixado com esta credencial. Certificado de outra credencial (ou um PFX antigo) falha com onz-0001."; sem certificado e na credencial revogada, indicam usar oclient_ide oclient_secretguardados na criação, com a ressalva "Se perdeu o secret, gere um novo.". A seção fecha com o aviso "Credenciais de sandbox não valem em produção."
No alto da tela ficam o botão Revogar, que executa a mesma revogação descrita em Administrar as credenciais, e o botão Ver credencial, que abre a janela Detalhes da credencial da sua conta, com o CLIENT ID, a situação (Ativa), os IPs permitidos e a lista de Permissões, com cada escopo marcado como Habilitada ou Não habilitada. A lista acompanha a API da credencial: na API QRCODES ela repete a linha Todas as permissões da janela de criação e, na medição de 24/10/2026, apresentou 26 escopos; na API CONTAS a linha Todas as permissões não é apresentada e a lista trouxe 25 escopos na mesma medição. A janela também traz o botão Copiar Client ID e o bloco Auditoria, com o registro de criação da credencial.
Os valores apresentados nas seções acompanham ícones de cópia — Client ID, CN, URL da API e URL do token. No fim da tela, atalhos abrem a documentação de Autenticação, Certificado mTLS, Sandbox e Referência da API.
Configurar webhooks
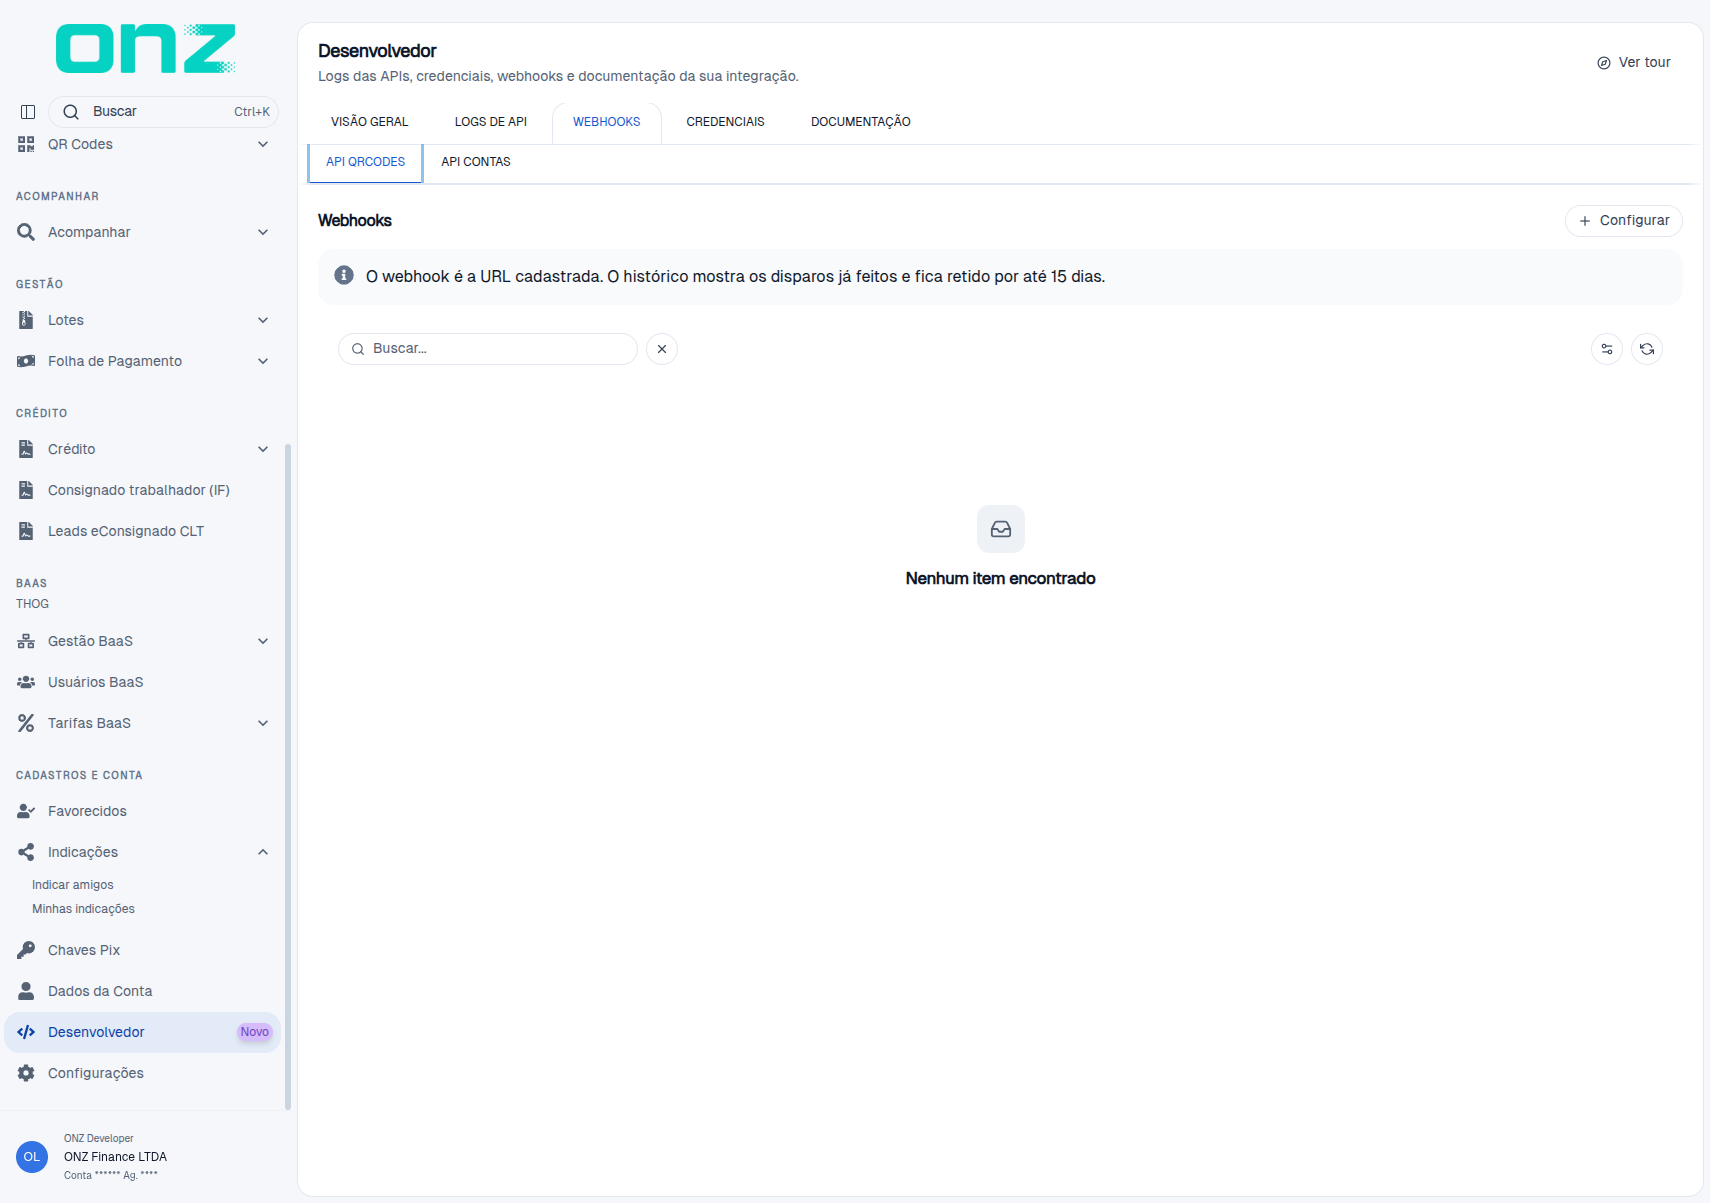
A seção Webhooks permite cadastrar a URL que receberá os avisos automáticos enviados pela API.
Os webhooks já cadastrados são apresentados em uma lista, com busca, Limpar, Configurar colunas e Atualizar no alto e paginação; a tela informa "O webhook é a URL cadastrada. O histórico mostra os disparos já feitos e fica retido por até 15 dias." Quando não há nenhum cadastro, a tela mostra "Nenhum item encontrado".
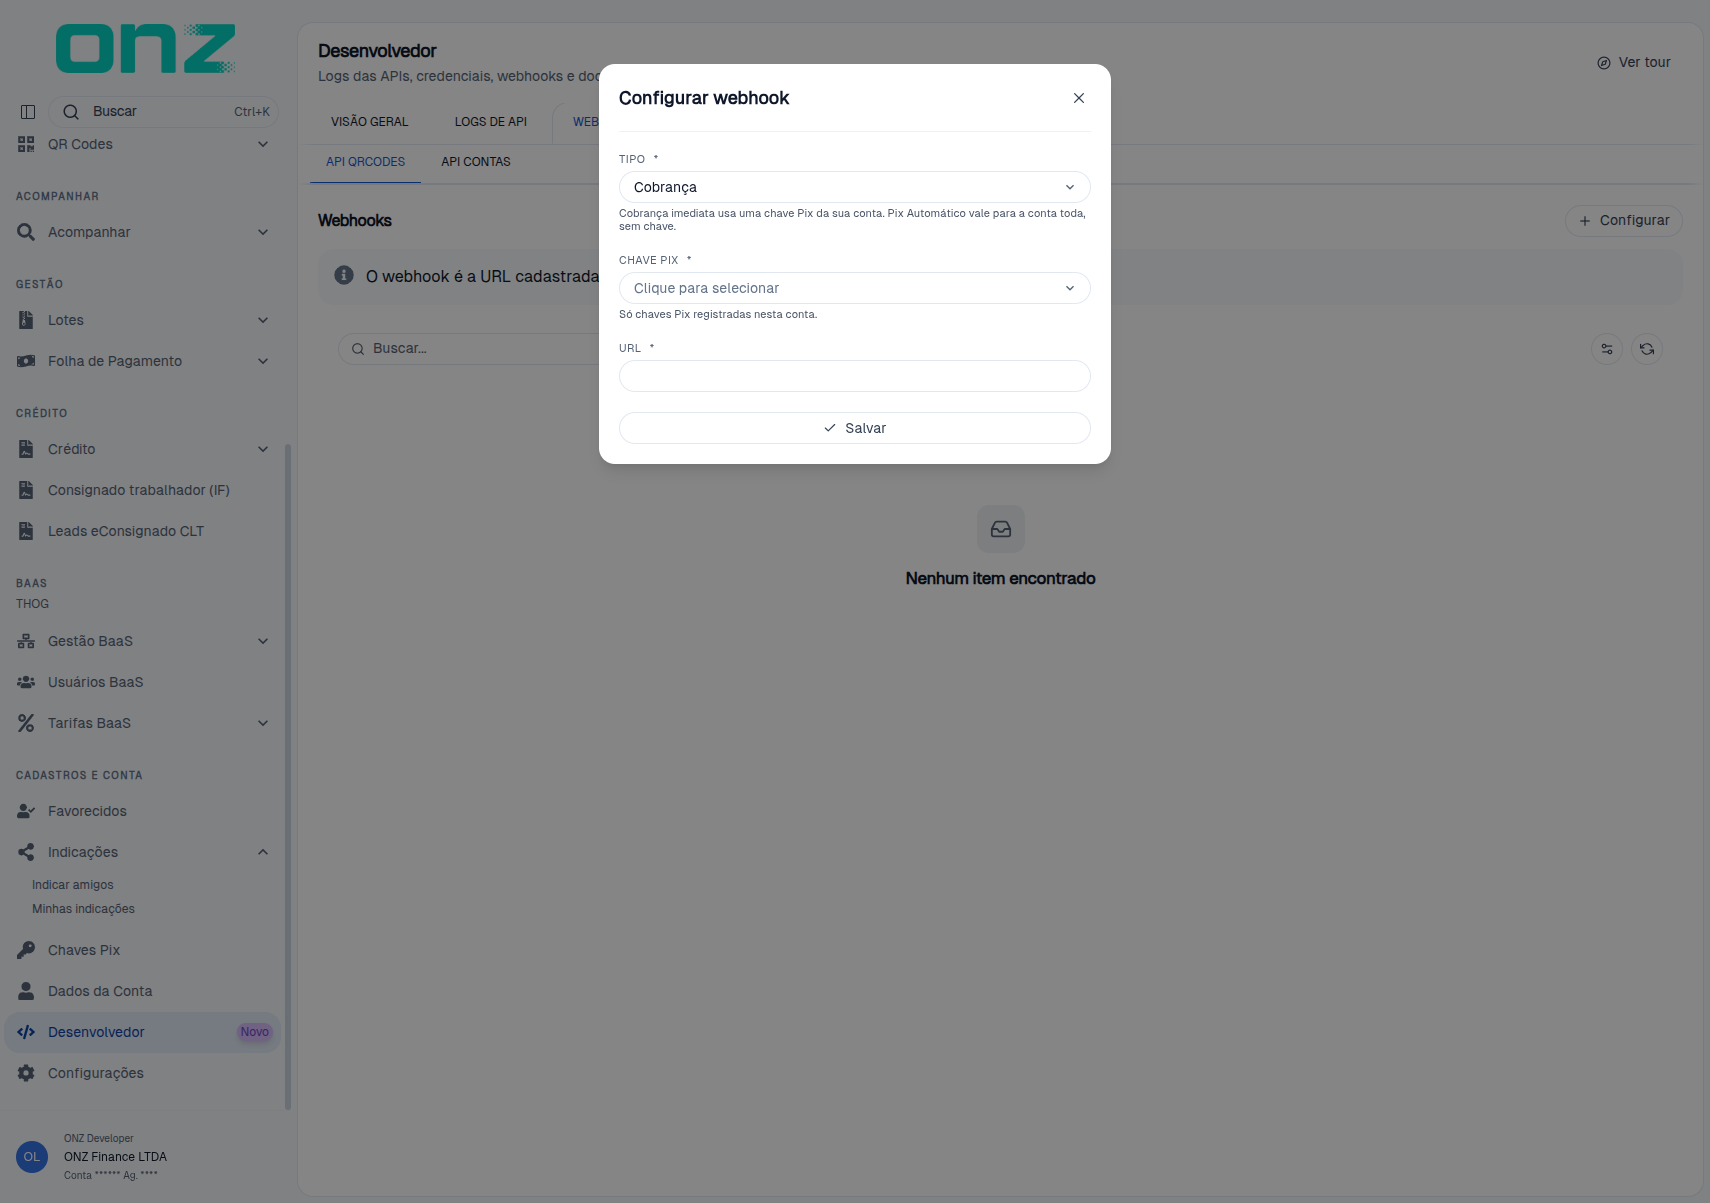
Clique em Configurar e preencha:
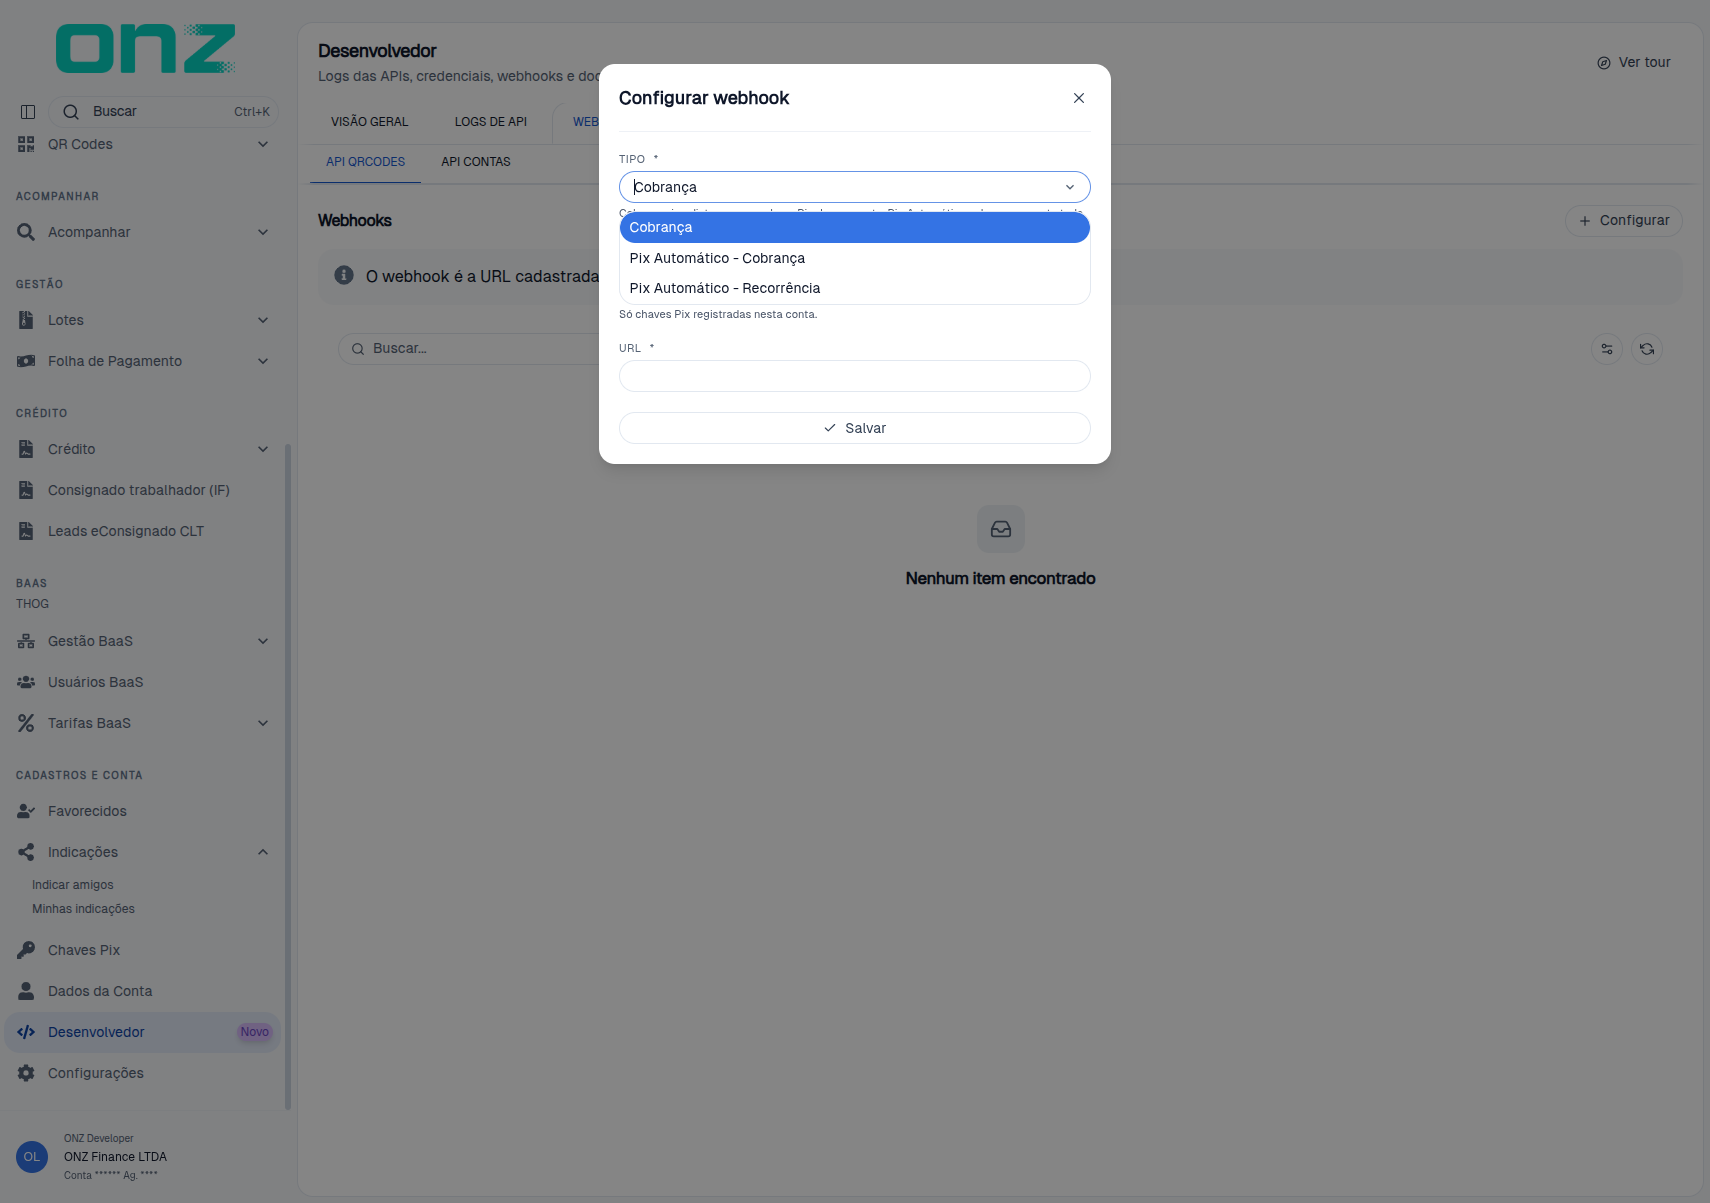
- TIPO — as opções são Cobrança, Pix Automático - Cobrança e Pix Automático - Recorrência. A tela informa que a cobrança imediata usa uma chave Pix da conta e que o Pix Automático vale para a conta toda, sem chave.
- CHAVE PIX — apresentado quando o tipo é Cobrança: informe a chave da conta. A tela informa que só chaves Pix registradas nesta conta podem ser utilizadas.
- URL — informe o endereço do sistema que receberá os avisos.
- Clique em Salvar para concluir.
Após a confirmação, a janela é fechada e a tela exibe o aviso "Webhook salvo".
Nos tipos Pix Automático - Cobrança e Pix Automático - Recorrência, o campo CHAVE PIX não é apresentado e a tela exibe o aviso "Um webhook por tipo. Salvar substitui a URL atual."
O histórico dos disparos fica disponível no próprio menu e é retido por até 15 dias.
Administrar um webhook cadastrado
Cada linha da lista é um webhook cadastrado — Status · Chave · Tipo · URL · Criação — e apresenta as ações:
- Reenviar webhooks do período — reenvia os disparos já feitos no período escolhido.
- Editar — altera o cadastro do webhook.
- Remover — altera o status do webhook para Removido; a janela informa "Este webhook passa a Removido. Não há pausa — para receber de novo, configure outra vez."
- Histórico de webhooks — abre o histórico dos disparos do webhook.
Como só existe um webhook por tipo, cadastrar de novo o mesmo tipo substitui a URL atual em vez de criar uma segunda linha.
API CONTAS
A aba API CONTAS, em Desenvolvedor, possui a mesma estrutura básica para administração das credenciais (CREDENCIAIS) e dos webhooks (WEBHOOKS) da API de Contas.
Criar e administrar credenciais
Em API CONTAS, estão disponíveis:
- Documentação
- Nova credencial
- Credenciais API
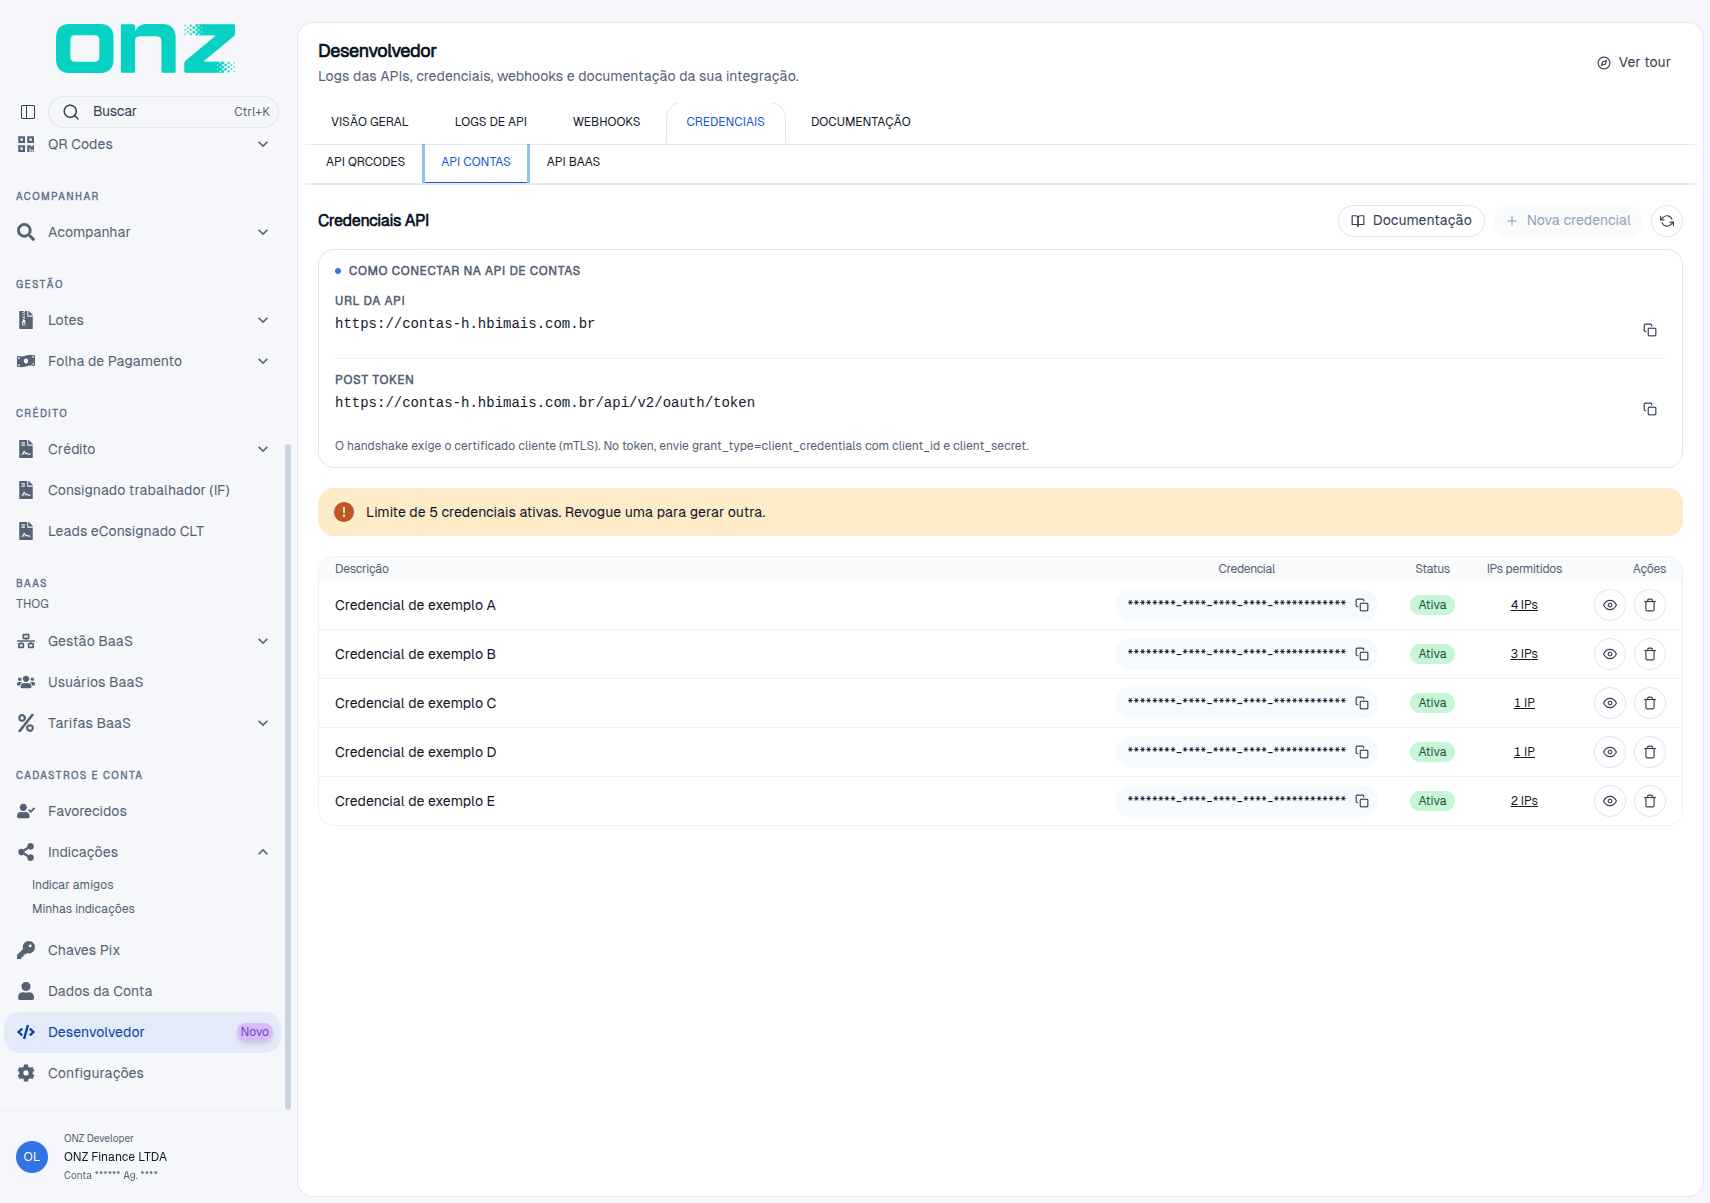
Na medição de 22/10/2026, com cinco credenciais Ativa, a aba apresentava o aviso "Limite de 5 credenciais ativas. Revogue uma para gerar outra." e o botão Nova credencial indisponível.
Ao criar uma credencial, o sistema apresenta o mesmo fluxo de administração descrito na aba API QRCODES. O que muda é a lista de escopos, própria da API de Contas: Pix (leitura, escrita e criação), Contas (leitura), Webhooks (leitura e escrita), Transações (leitura), Boletos (leitura, escrita e criação), Infrações (leitura e escrita), TED (leitura, escrita e criação), Transf. internas (leitura, escrita e criação), Cobranças (leitura e escrita), Bancarização (produtos) (leitura), Bancarização (leitura e escrita) e Crédito consignado trabalhador (leitura e escrita) — 25 escopos, na medição de 24/10/2026.
Na aba, o bloco COMO CONECTAR NA API DE CONTAS apresenta a URL DA API e o POST TOKEN, com a mesma exigência de certificado cliente (mTLS). Na lista Credenciais API, a coluna Credencial exibe o client ID da credencial. Sem credencial cadastrada, a lista informa "Nenhuma credencial encontrada".
Na lista de credenciais, estão disponíveis as ações:
- Copiar Client ID
- Ver credencial
- Revogar credencial
Configurar webhooks por tipo de evento
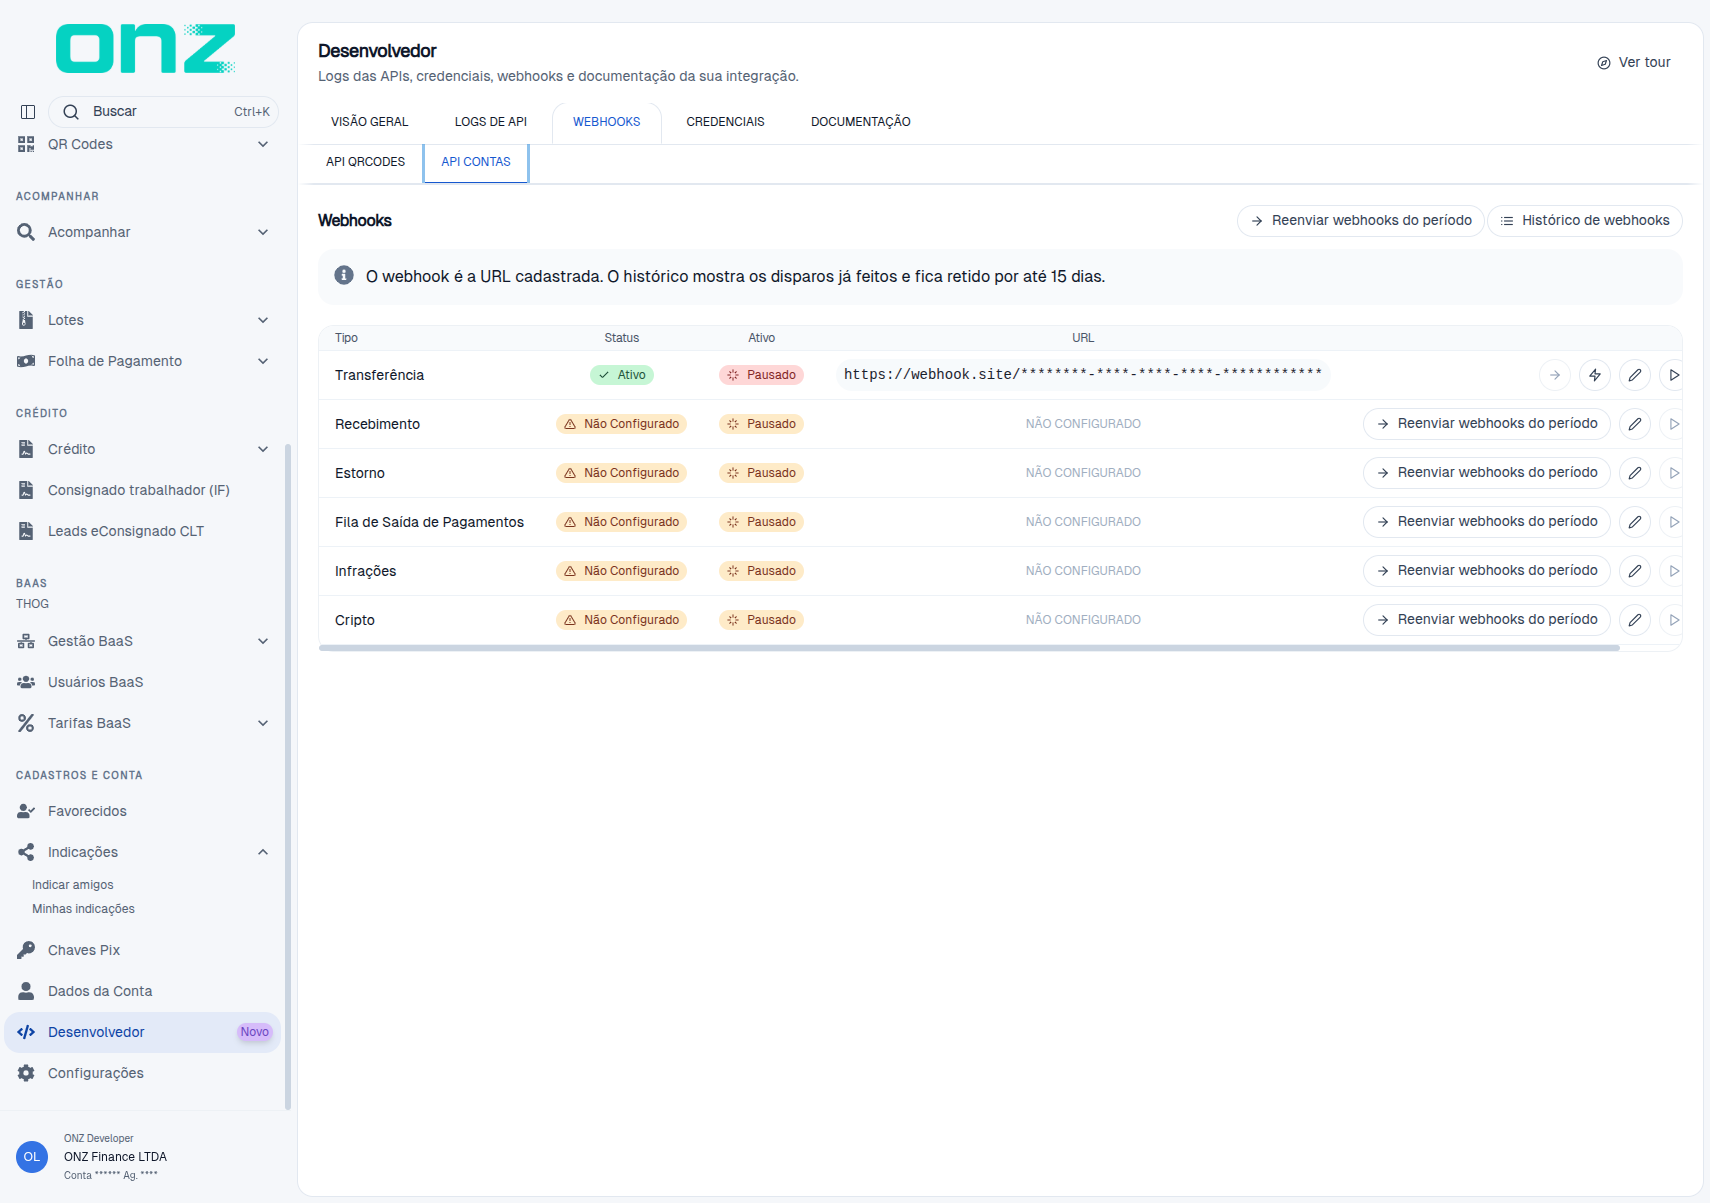
Na seção de webhooks da API CONTAS, cada tipo de evento é apresentado separadamente.
Os tipos disponíveis são:
- Transferência
- Recebimento
- Estorno
- Fila de Saída de Pagamentos
- Infrações
- Cripto
Na seção, a tela informa "O webhook é a URL cadastrada. Ative a assinatura HMAC no botão de editar para validar autenticidade e integridade de cada disparo no seu servidor. O histórico mostra os disparos já feitos e fica retido por até 15 dias."
Para cada tipo, a tela apresenta o Status, o campo Ativo, a Assinatura e a URL cadastrada —
as colunas da lista são Tipo · Status · Ativo · Assinatura · URL. A coluna Assinatura informa se o
tipo tem assinatura ativada; no estado observado, os seis tipos aparecem com —. A última coluna, sem
título, reúne as ações do tipo:
Reenviar webhooks do período, Testar URL, Editar, Ativar e Remover. No alto da seção
ficam os botões Reenviar webhooks do período e Histórico de webhooks.
Quando ainda não existe uma URL configurada, o evento aparece como Não Configurado, com status Pausado e URL NÃO CONFIGURADO, e as ações Ativar e Remover ficam desabilitadas; nesse estado a ação Testar URL não é apresentada e Reenviar webhooks do período aparece como botão de texto na própria linha.
A coluna Status apresentou os valores Ativo, Não Configurado e Desabilitado — este último depois de Remover. No tipo com URL cadastrada, Testar URL e Remover executam no próprio clique, sem janela de confirmação: Testar URL envia uma chamada ao endereço cadastrado e informa a resposta recebida em uma mensagem (no exemplo observado, "Destino respondeu 404 em 609ms."), e Remover altera o Status para Desabilitado, mantém a URL apresentada e desabilita as ações Remover e Reenviar webhooks do período do tipo. Para reconfigurar o tipo depois de removê-lo, abra Editar e clique em Salvar: o Status volta a Ativo, com a coluna Ativo no estado anterior.
Editar um webhook por tipo de evento
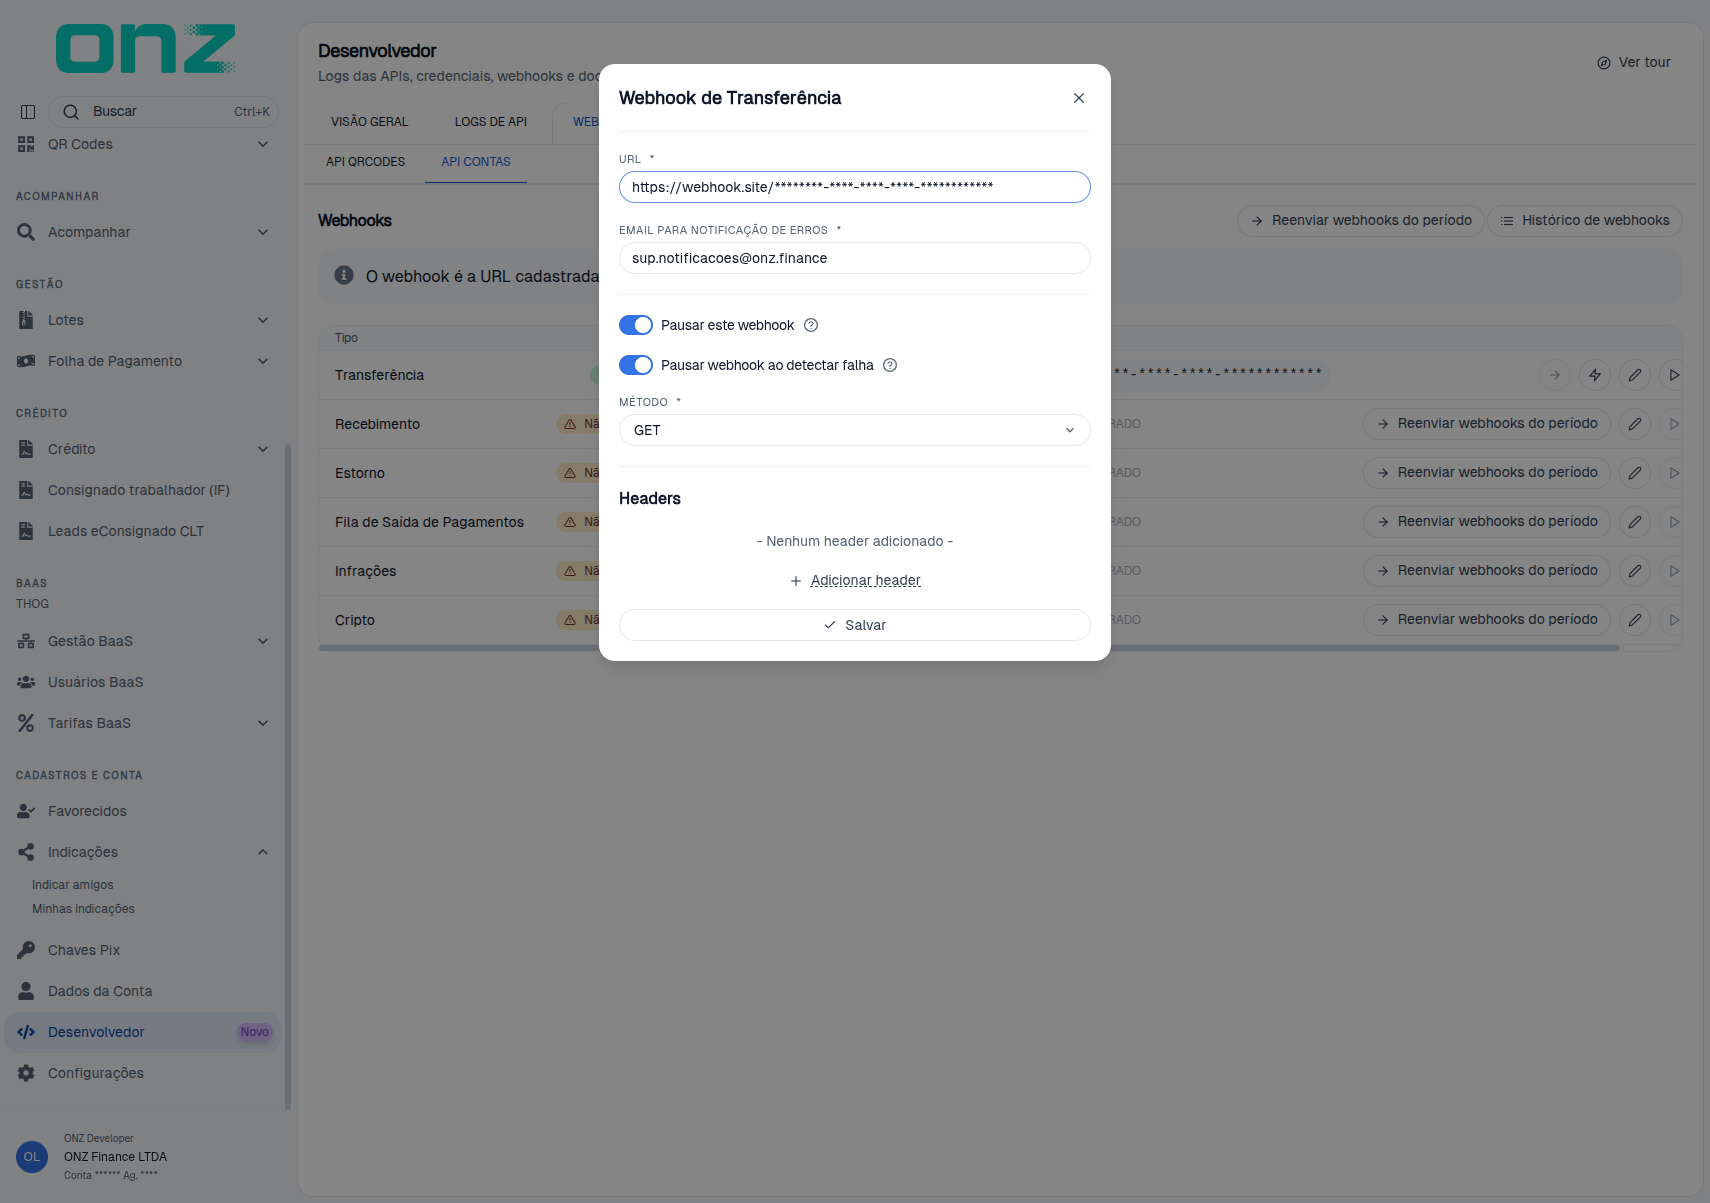
Selecione Editar na linha do tipo para abrir a janela do webhook daquele tipo — Webhook de Transferência, no exemplo observado — e informe:
- URL * — endereço do sistema que receberá os avisos.
- EMAIL PARA NOTIFICAÇÃO DE ERROS * — e-mail que receberá a notificação de erros.
- Pausar este webhook — pausa o webhook deste tipo.
- Pausar webhook ao detectar falha — pausa o webhook quando uma falha é detectada.
- MÉTODO * — GET, POST ou PUT.
- Assinar webhooks (HMAC-SHA256) — ativa a assinatura dos disparos deste tipo; no estado observado o switch abre desmarcado. Marcado, a janela apresenta o campo SEGREDO DE ASSINATURA (OPCIONAL), com a orientação "O segredo não fica visível depois de salvo. Para rotacionar, informe um novo segredo (mínimo 32 caracteres) neste campo."
- Headers — Adicionar header inclui um par de campos,
[chave]e[valor]. Sem nenhum header incluído, a tela mostra "- Nenhum header adicionado -".
O switch Pausar este webhook reproduz o estado da coluna Ativo: na medição de 25/10/2026 ele abre marcado com o webhook Pausado e desmarcado quando o webhook está Executando, enquanto Pausar webhook ao detectar falha permanece marcado nos dois estados. Clique em Salvar para concluir; na medição, salvar com Pausar este webhook marcado devolveu a coluna Ativo para Pausado.
A URL informada é validada no salvamento: no exemplo observado, um endereço em domínio interno
(https://qa-claudio.onz.local/webhook-recebimento-2710) foi recusado com a janela Atenção! —
"URL inválida." e 422 Unprocessable Entity — e a janela do webhook permaneceu aberta, com os
valores preenchidos. Com um endereço aceito, a janela é fechada e a lista passa a apresentar o tipo com o
Status Ativo e a URL cadastrada.
Reenviar webhooks de um período
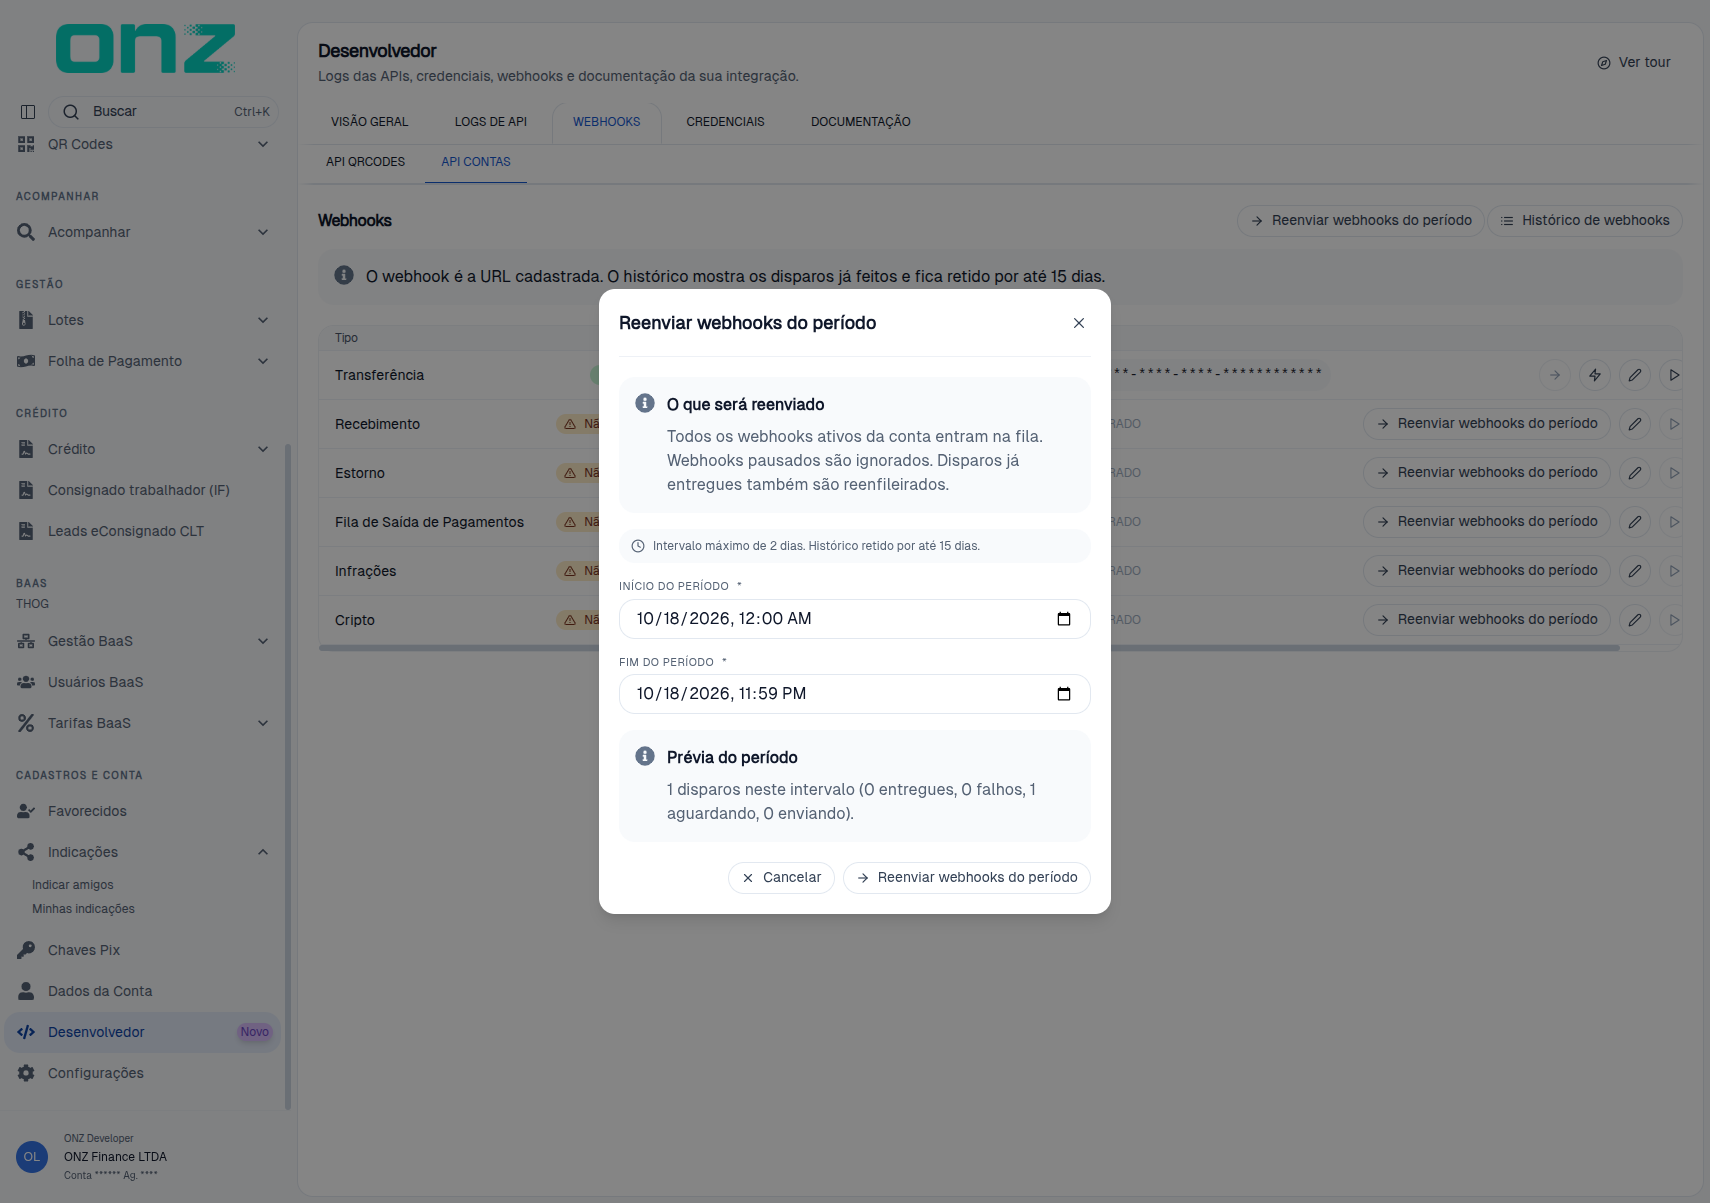
O recurso Reenviar webhooks do período permite colocar novamente na fila os disparos de um intervalo específico.
Como funciona: todos os webhooks ativos da conta entram na fila. Webhooks pausados são ignorados. Mesmo os disparos que já foram entregues são reenfileirados.
O botão está disponível na seção Webhooks, na linha de cada tipo de evento e também no alto da tela Histórico de webhooks. No tipo cujo webhook está cadastrado e pausado, a ação da linha fica desabilitada e a janela não abre; no tipo ainda Não Configurado, a ação fica habilitada e a janela abre com o bloco Webhook pausado — "Reative este webhook antes de reenviar." — e a prévia do período. A seção explica o que será reenviado — "O que será reenviado", "Todos os webhooks ativos da conta entram na fila. Webhooks pausados são ignorados. Disparos já entregues também são reenfileirados.", "Intervalo máximo de 2 dias." e "Histórico retido por até 15 dias."
A orientação do bloco O que será reenviado varia com a janela aberta. Pelo alto da tela e pela linha de um tipo ainda Não Configurado, a janela apresenta o texto da conta — "Todos os webhooks ativos da conta entram na fila. Webhooks pausados são ignorados. Disparos já entregues também são reenfileirados.". Pela linha de um tipo com URL cadastrada, a janela apresenta "Todos os disparos deste webhook no período voltam para a fila, inclusive os já entregues. Isso não altera a URL configurada.", seguida do nome do tipo e da URL configurada — na medição de 23/10/2026, Transferência e a URL cadastrada.
Para realizar o reenvio:
- Informe o INÍCIO DO PERÍODO e o FIM DO PERÍODO — por padrão, o dia atual, das 00:00 às 23:59.
- Respeite o limite máximo de 2 dias de intervalo por reenvio. Com um período maior, o sistema não apresenta a prévia: o bloco Prévia do período deixa de ser exibido, sem mensagem de aviso, e o botão de reenvio permanece desabilitado — no exemplo observado, de 01/10/2026 00:00 a 19/10/2026 23:59. Com exatamente 2 dias de intervalo, a prévia volta a aparecer.
- Consulte a prévia apresentada pelo sistema. Ela informa a quantidade de webhooks no período, separando os registros em entregues, falhos, aguardando e enviando — por exemplo, "0 disparos neste intervalo (0 entregues, 0 falhos, 0 aguardando, 0 enviando)."
- Confira os valores apresentados e, se necessário, ajuste o período.
- Clique em Reenviar webhooks do período para colocar os disparos novamente na fila. O botão fica habilitado quando a prévia informa disparos no intervalo — no exemplo observado com 2 disparos, "2 disparos neste intervalo (0 entregues, 0 falhos, 2 aguardando, 0 enviando)."; sem disparos no intervalo, "0 disparos neste intervalo (0 entregues, 0 falhos, 0 aguardando, 0 enviando)." e o botão permanece desabilitado. Na linha de um tipo sem destino ativo — Não Configurado ou com o webhook pausado — o botão permanece desabilitado mesmo com disparos no intervalo, na medição de 23/10/2026 com 12 disparos; a ação volta a ficar disponível depois de Ativar o webhook, quando a coluna Ativo passa a Executando.
Após um reenvio aceito, a janela é fechada, o sistema apresenta a mensagem "Envios do período reenfileirados para o destino" e a lista e os contadores são recarregados. Os disparos reenfileirados seguem no Histórico de webhooks com o status Aguardando disparo enquanto não forem enviados — na medição de 23/10/2026, os disparos de 14 e 15/10/2026 continuaram nesse status depois do reenvio. O reenvio não cria linha nova: o disparo volta para a fila com a mesma referência e a mesma data do disparo original e, por isso, os contadores do alto da tela — que usam as últimas 24 horas — não se alteram quando o disparo reenfileirado é de um dia anterior (medido em 25/10/2026 com um disparo de 18/10/2026, 22:29). Com destino ativo, as tentativas do reenvio aparecem na hora na seção Execuções do disparo.
Pelo alto da tela, com disparos no intervalo e nenhum destino ativo, o botão fica habilitado e a confirmação não reenvia: o sistema apresenta "Nenhum destino ativo. Destinos pausados ou desativados não são reenviados.", na janela Atenção, com Ok — medido em 23/10/2026, com 12 disparos no intervalo e o único webhook da conta pausado.
O histórico disponível para esse recurso é retido por até 15 dias.
Consultar o histórico de webhooks
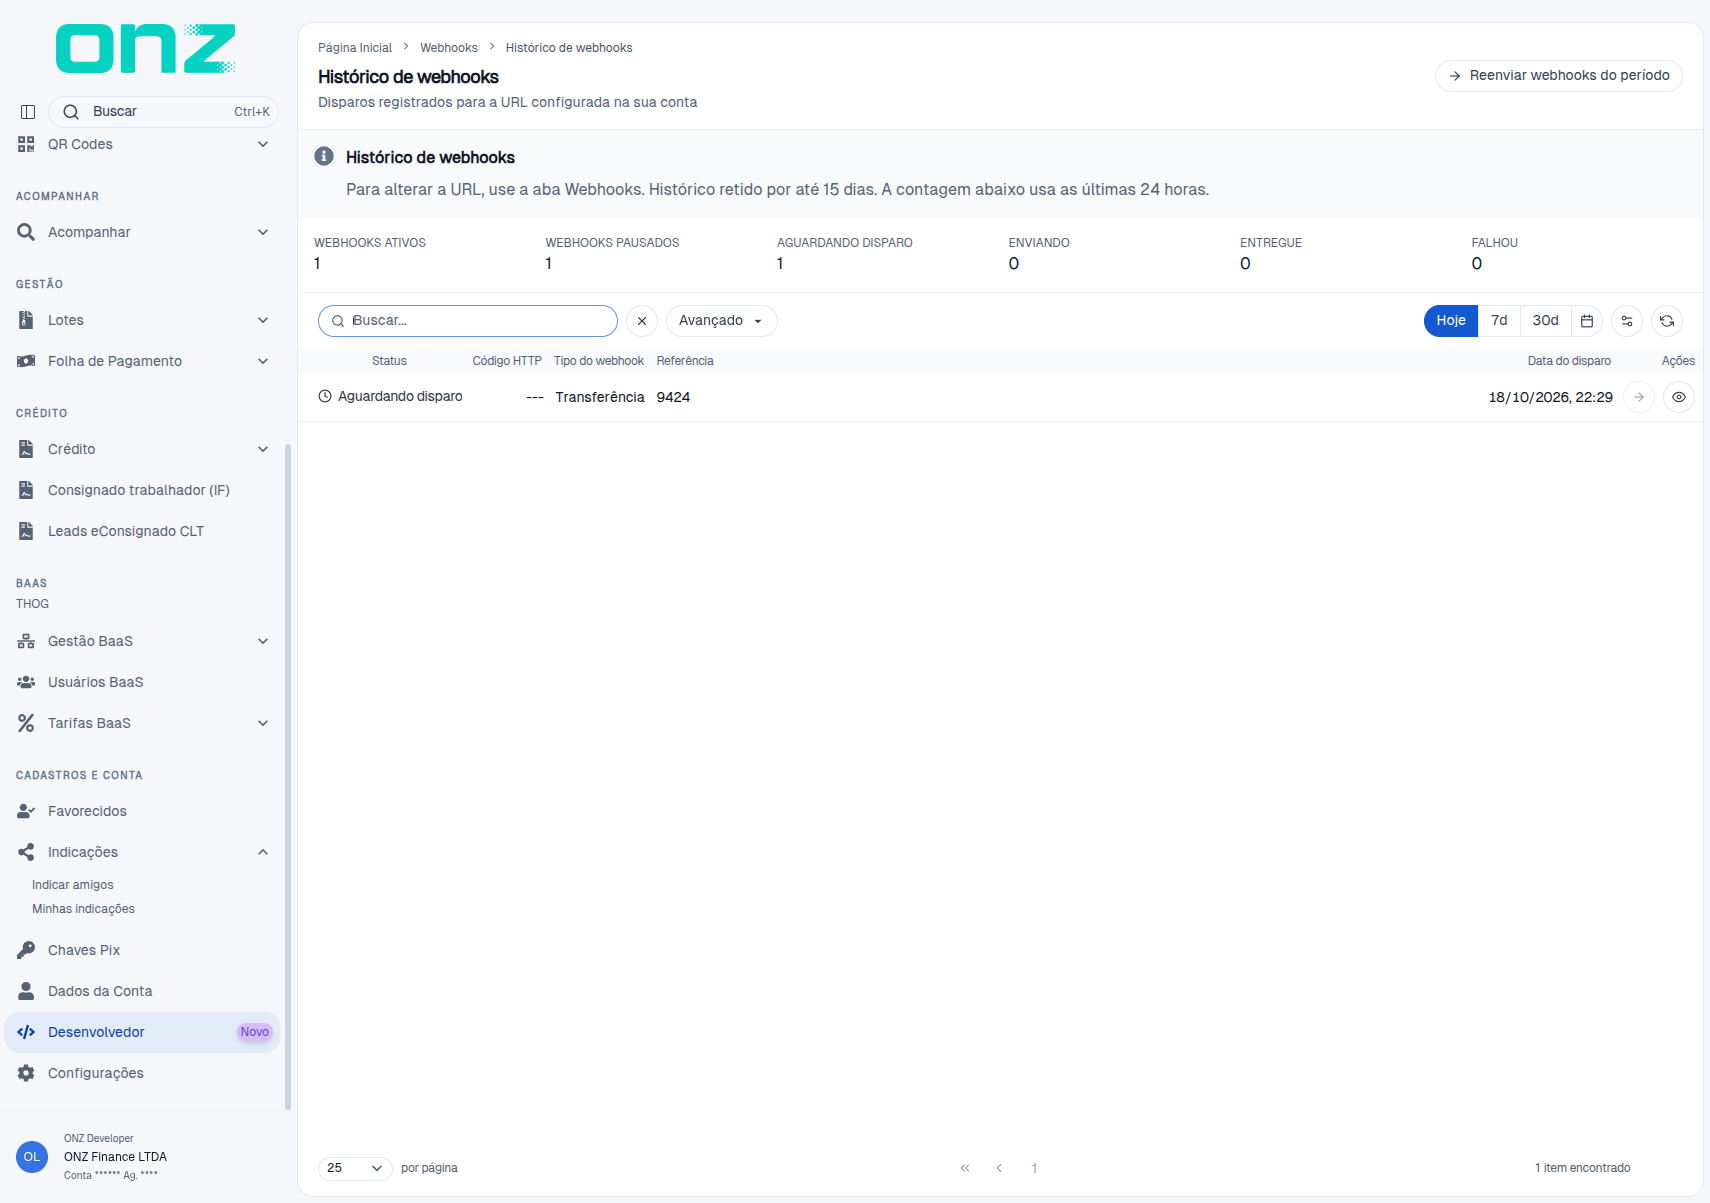
A tela Histórico de webhooks permite acompanhar os disparos realizados para a URL configurada na
conta. Ela é aberta pelo botão Histórico de webhooks da seção Webhooks, em
CADASTROS E CONTA → Desenvolvedor → WEBHOOKS → API CONTAS, e apresenta o subtítulo "Disparos
registrados para a URL configurada na sua conta". A lista traz as colunas
Status · Código HTTP · Tipo do webhook · Referência · Data do disparo · Ações. A tela abre no recorte
Hoje, e os controles 7d e 30d ampliam o período consultado.
No exemplo observado em 21/10/2026, no recorte 7d, as linhas aparecem com Status
Aguardando disparo, Código HTTP em ---, o Tipo do webhook Transferência, a Referência
com um número (por exemplo, 9424), a Data do disparo no formato 18/10/2026, 22:29 e, na coluna
Ações, dois controles de ícone — Reenviar este webhook e Detalhe do disparo. Com uma entrega
que falhou, a coluna Código HTTP traz o código devolvido — no exemplo observado em 24/10/2026, 404
em uma linha com Status Falhou. As linhas são paginadas e o rodapé informa a quantidade de itens do
recorte — nos exemplos observados em 24/10/2026, 2 itens encontrados no recorte 7d e 25 itens
encontrados no recorte 30d.
A Busca filtra a lista pelo texto informado — no exemplo observado, a busca por 9424 devolveu
apenas a linha daquele disparo, e o botão Limpar restaura a lista completa do período.
No topo, o sistema apresenta os contadores de:
- Webhooks ativos
- Webhooks pausados
- Aguardando disparo
- Enviando
- Entregue
- Falhou
A tela também disponibiliza:
- Busca
- Filtro Avançado
- Filtro de período: Hoje, 7d, 30d ou Selecionar período
- Atualizar e a seleção de colunas
Os dados são retidos por até 15 dias, e a contagem exibida no topo considera as últimas 24 horas — a tela declara "Para alterar a URL, use a aba Webhooks. Histórico retido por até 15 dias. A contagem abaixo usa as últimas 24 horas."
Quando não houver registros no intervalo selecionado, o sistema exibirá:
Nenhum item encontrado — "Nenhum resultado para a data selecionada."
Reenviar um disparo
O controle Reenviar este webhook da coluna Ações recoloca na fila somente o disparo daquela linha, sem alterar os demais do período. A disponibilidade do controle acompanha o estado do webhook: com o webhook pausado ele fica indisponível nas linhas daquele webhook e, depois de Ativar o webhook — quando a coluna Ativo passa a Executando —, volta a ficar disponível (medido em 30/10/2026, com o webhook Transferência nos dois estados).
Ao acionar o controle, a janela Reenviar este webhook? informa "Só este disparo volta para a fila. Os demais do período não são alterados." e apresenta Tipo, Referência, Webhook e Status atual, entre Cancelar e Reenviar este webhook. Depois da confirmação, o sistema apresenta a mensagem "Webhook na fila" e a linha mantém o status que já apresentava.
Consultar o detalhe de um disparo
O controle Detalhe do disparo da coluna Ações abre a tela Detalhe do disparo, com o subtítulo "Detalhe de um disparo para a URL configurada na conta", o botão Reenviar este webhook e o bloco "Este é um disparo para a URL abaixo, o webhook configurado na conta.", que apresenta os campos STATUS, CÓDIGO DE RESPOSTA, TIPO, WEBHOOK (a URL cadastrada) e DATA.
Abaixo do bloco, duas seções recolhíveis: Payload, que exibe o conteúdo JSON do evento enviado, e
Execuções, que lista as tentativas do disparo nas colunas
Método · URL · Resposta · Tempo de resposta · Data do disparo · Ações. No exemplo observado, com o
disparo ainda em Aguardando disparo, somente Payload apresenta conteúdo e Execuções exibe
"Nenhum dado encontrado". Depois de um reenvio a seção passa a listar cada tentativa — na medição de
25/10/2026, três tentativas GET com Resposta Falha de cliente e tempos entre 613 e 628 ms.
Observação: a aba API QRCODES de WEBHOOKS também possui uma tela própria de Histórico de webhooks, com o botão Reenviar webhooks, destinada aos disparos daquela chave. Nessa tela, a janela de reenvio pede DATA/HORA INICIAL e DATA/HORA FINAL — por padrão, o dia atual, das 00:00 às 23:59 — e a confirmação é feita em Sim, reenviar.
API BAAS
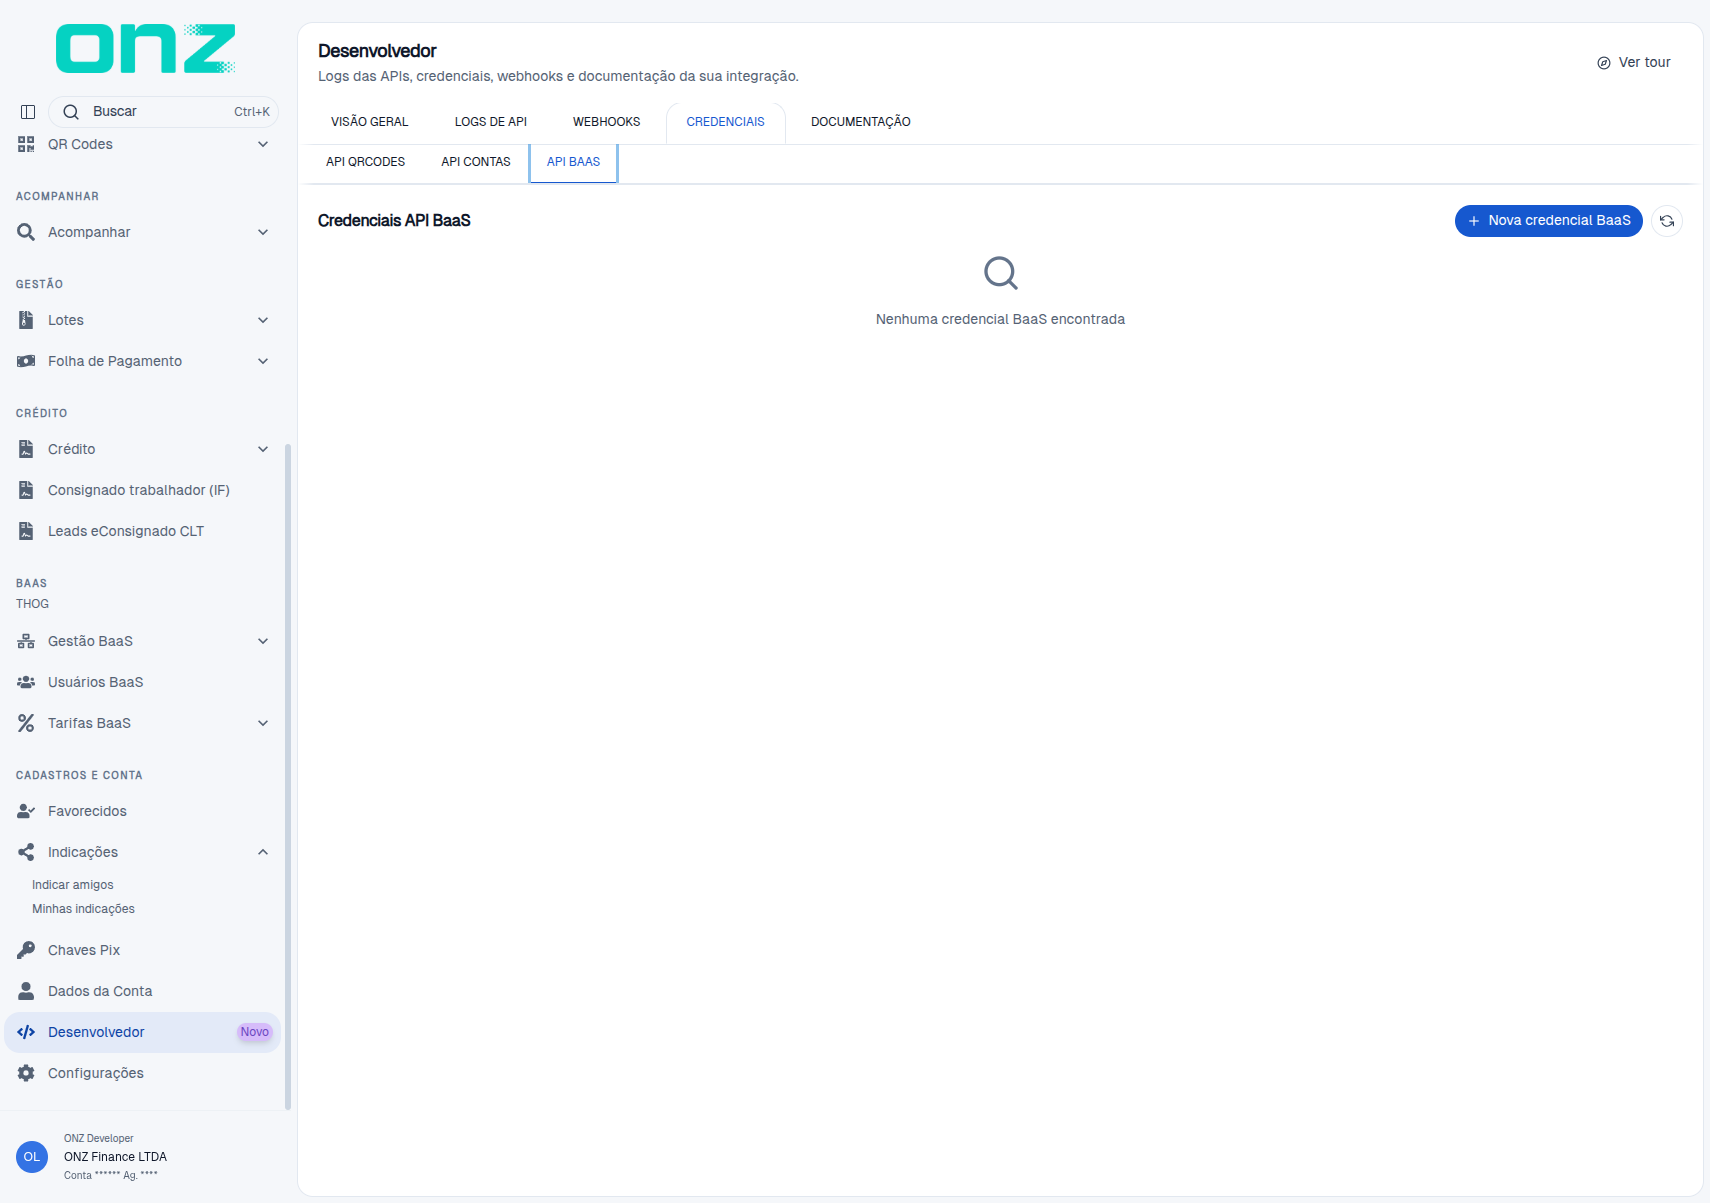
A aba API BAAS apresenta a seção Credenciais API BaaS e o botão Nova credencial BaaS. Quando a conta não possui credencial cadastrada, a tela informa "Nenhuma credencial BaaS encontrada" (estado observado em 05/10/2026).
Criar uma credencial BaaS
O botão Nova credencial BaaS abre a janela de cadastro, que informa "Credenciais BaaS permitem operar contas filhas do BaaS usando o header x-account-id nos endpoints da ApiV2." e apresenta os campos:
- DESCRIÇÃO — identificação da credencial (obrigatório).
- Permissões da credencial — escopos que a credencial poderá utilizar; o título da seção informa a quantidade de linhas apresentadas ("Permissões da credencial (26)", na medição de 01/11/2026) e Ativar todas marca todos de uma vez; com todos marcados, o botão passa a Desativar todas.
- IPs permitidos — o formulário já abre com uma linha; Adicionar IP inclui outra.
Depois de preencher os campos, clique em Gerar.
A credencial é criada e a própria janela passa a apresentar o bloco Guarde agora, com o aviso "O client secret e a senha do PFX são exibidos somente neste momento.", o CLIENT ID e o CLIENT SECRET, cada um com o botão de cópia ao lado (Copiar Client ID e Copiar Client secret, ícones ao lado de cada valor). Os valores são apresentados somente nessa visita: feche a janela no ícone X, no canto superior direito, depois de guardá-los.
Administrar as credenciais BaaS
Depois de criada, a credencial aparece na lista Credenciais API BaaS, com as colunas
Descrição · Credencial · Status · IPs permitidos · Ações. A coluna Credencial exibe o client ID da
credencial (prefixo baas_) e a coluna Status, a situação Ativa.
Nas ações da linha estão disponíveis:
- Copiar Client ID — copia o identificador da credencial.
- Editar — abre Editar permissões da credencial, com as mesmas permissões da criação e os IPs permitidos; Salvar aplica as alterações e Cancelar fecha sem alterar.
- Atualizar credencial — pede confirmação na janela Atualizar credencial, com o aviso "Gerando novas credenciais, as credenciais atuais serão invalidadas." e a pergunta "Você deseja prosseguir?", entre Cancelar e Atualizar; ao confirmar, a janela Credenciais geradas com sucesso! apresenta o novo CLIENT SECRET com o aviso "Guarde essas credenciais em um local seguro, elas serão exibidas somente neste momento."
- Excluir credencial — pede confirmação na janela Confirmação, com a pergunta "Deseja realmente excluir a credencial?", entre Cancelar e Sim, excluir; depois da confirmação o sistema apresenta "Credencial excluída com sucesso!" e a credencial sai da lista.
As ações Ver credencial e Revogar credencial, descritas nas abas API QRCODES e API CONTAS, não são apresentadas nessa aba.
Permissões
A aba PERMISSÕES permite administrar os usuários que possuem acesso à conta.
No alto da listagem ficam Nova Permissão, o campo Buscar, Limpar, Avançado, Configurar colunas e Atualizar; no rodapé ficam a quantidade de itens por página (25, 50, 100 e 500) e o total de itens encontrados.
Cada usuário é apresentado com:
- Nome
- CPF
- Cargo — por exemplo, Usuário, Titular, Signatário e TI
- Status — apresentado como selo, com o ícone de confirmação ao lado do texto
- Data de criação
- Data de expiração
- Ações — botão de reticências, sem texto
A primeira coluna não tem título e traz o ícone de usuário de cada linha.
No exemplo observado em 22/10/2026, os três usuários aparecem com Status Habilitado e Data de
expiração ---, e o rodapé informa 3 itens encontrados.
O botão Configurar colunas abre o seletor Colunas, com Todas as colunas e cada coluna da listagem marcada; Ações é a única que não pode ser desmarcada. Salvar aplica a seleção.
Conceder acesso a um usuário
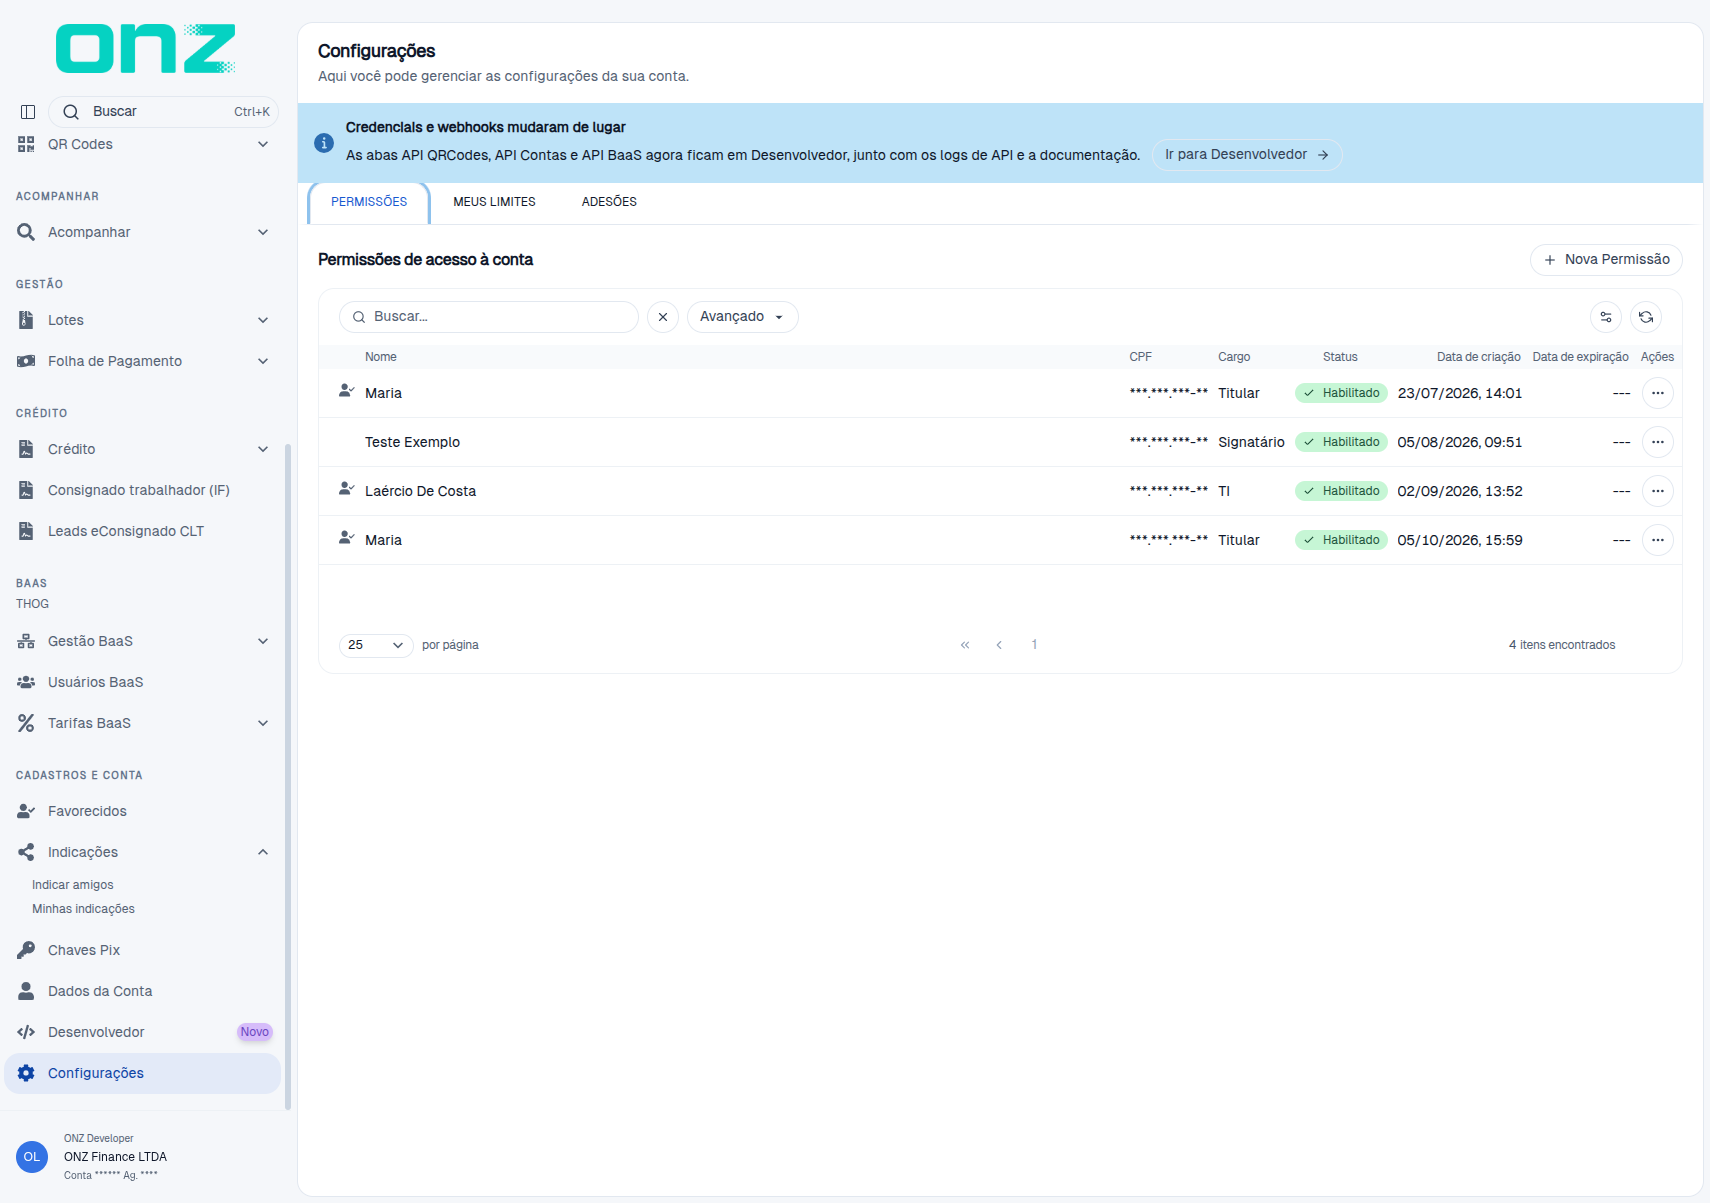
Para adicionar um usuário à conta, clique em Nova Permissão. A janela Nova permissão de acesso à conta traz o campo CPF DO USUÁRIO e os botões Cancelar e Conceder permissão.
- Informe o CPF DO USUÁRIO.
- Clique em Conceder permissão.
Importante: caso o CPF ainda não possua cadastro, o cadastro pode ser realizado pelo App, utilizando a opção Cadastro sem conta.
Administrar o acesso de um usuário
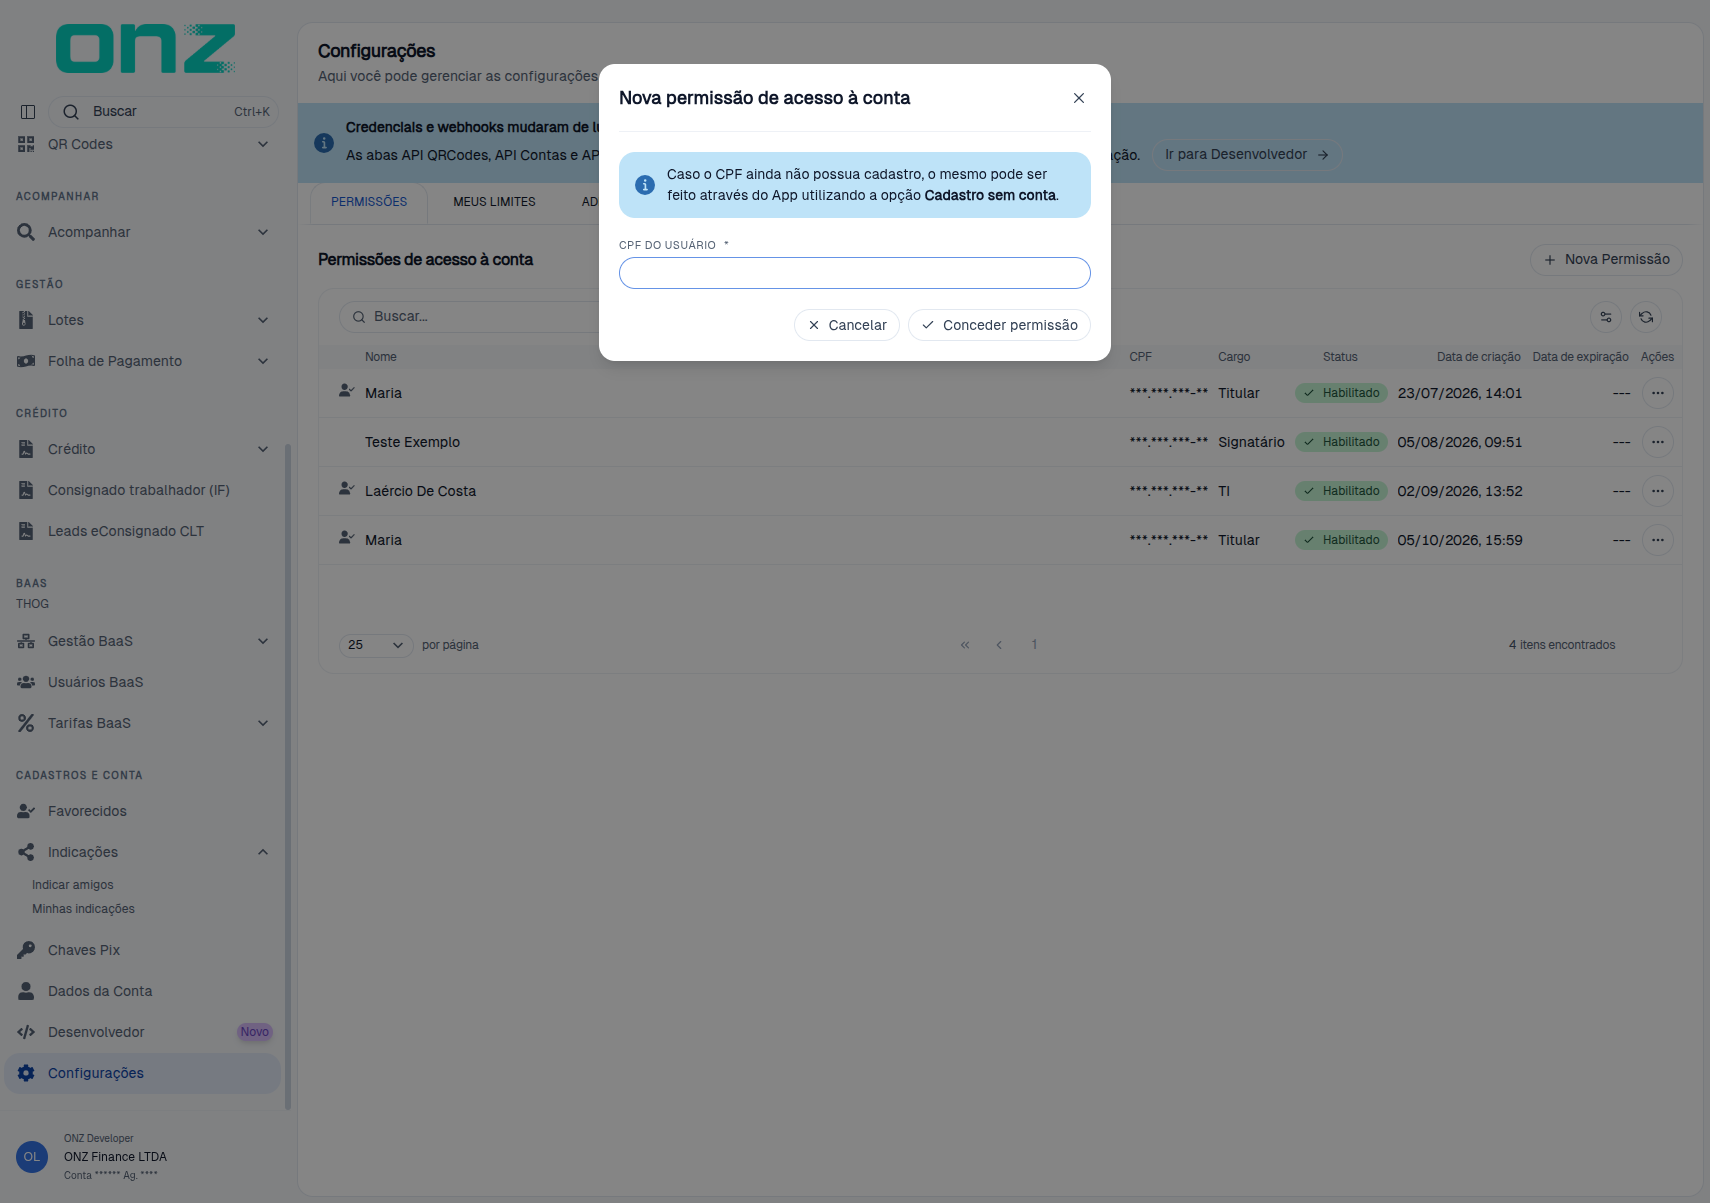
Na coluna Ações, é possível administrar o acesso de cada usuário:
- Permissões — ajusta o que o usuário pode fazer.
- Bloquear — suspende o acesso do usuário.
- Remover — remove o usuário da conta.
Ajustar as permissões de um usuário
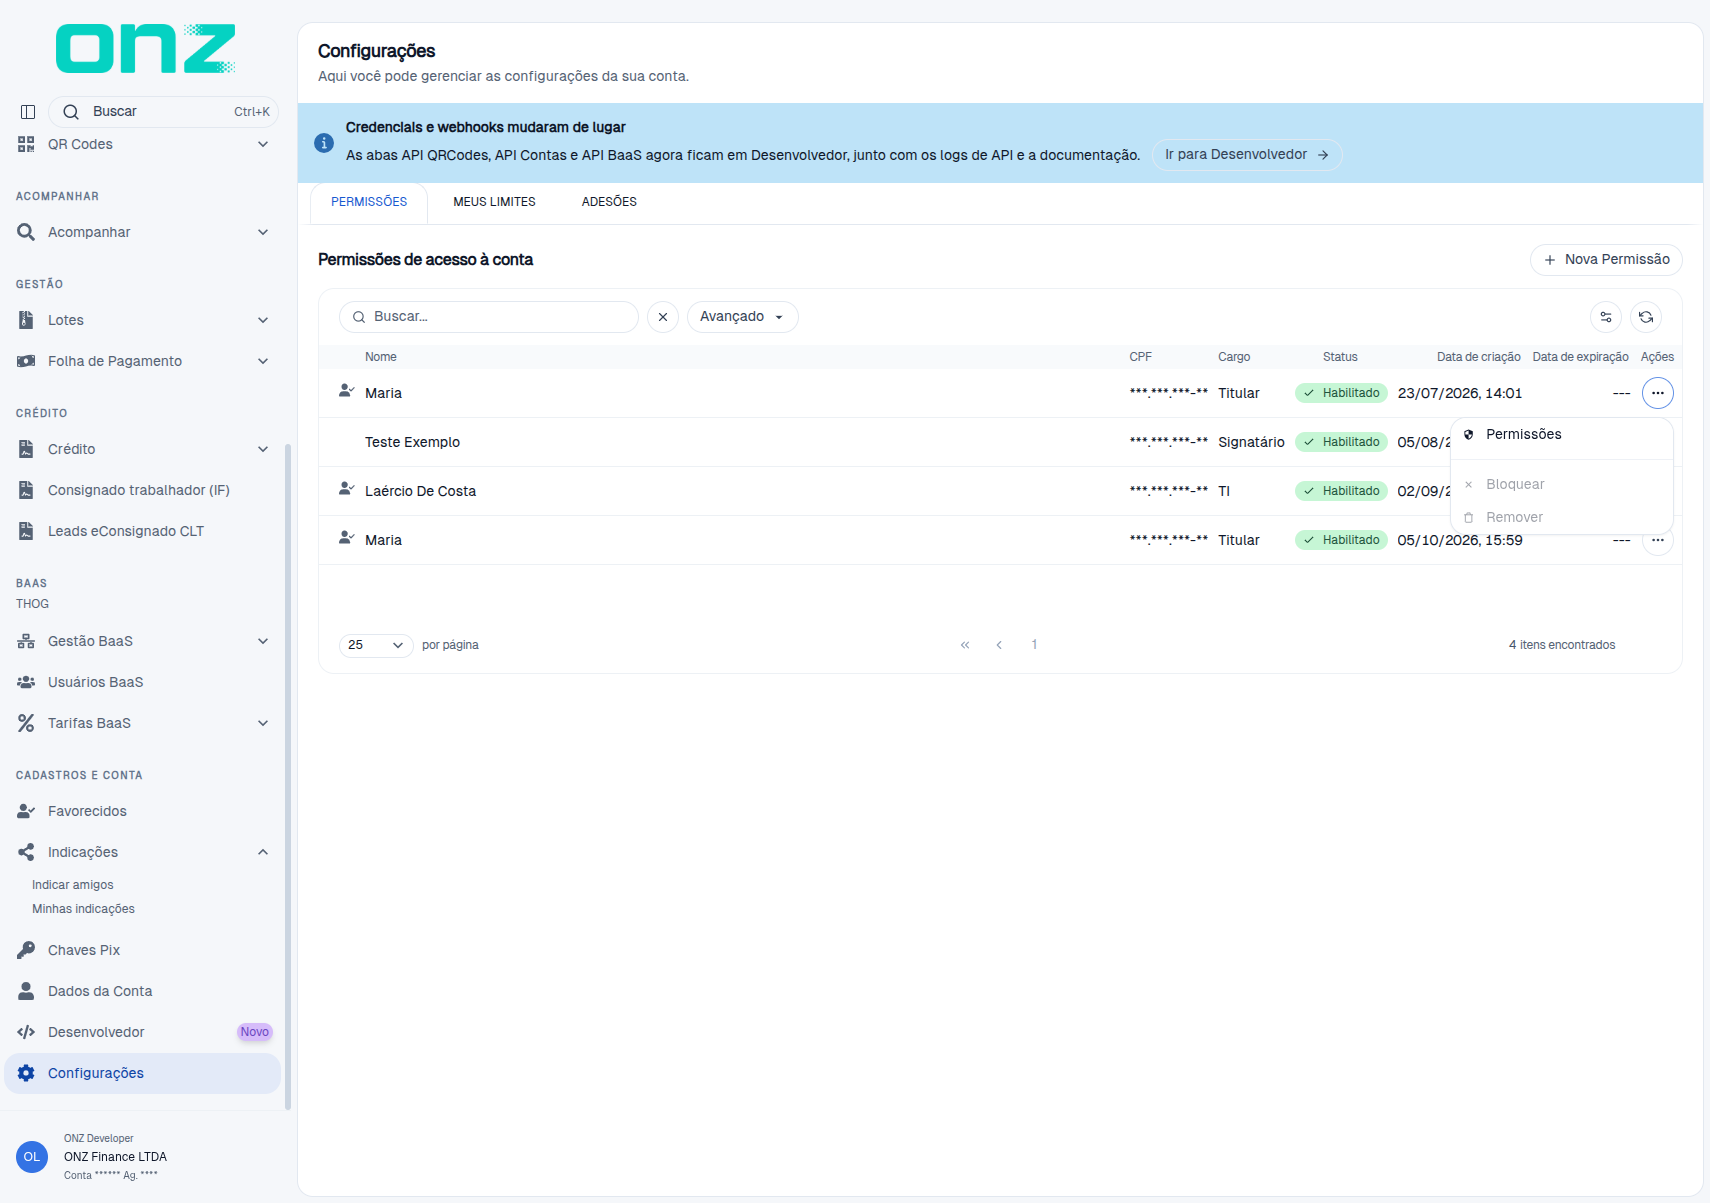
Ao selecionar Permissões nas ações da linha, o sistema abre a janela Permissões do usuário. No topo, ela identifica o usuário pelo nome, pelo cargo e pelo documento; em seguida, apresenta os grupos de permissão da conta:
- Dashboard — permissões para acessar painéis, que fornecem uma visão geral das principais métricas e informações da conta.
- Usuários — permissões para gerenciar usuários do sistema, incluindo a adição, o bloqueio e a exclusão de usuários, bem como a atribuição de permissões.
- Transações — permissões relacionadas à criação, à visualização, à edição e ao cancelamento de transações financeiras dentro da aplicação.
- Pagamento de Lotes — permissões para o processamento, a importação e a exportação de arquivos CNAB e transações em lote.
- Infrações — permissões para visualizar, gerenciar e responder infrações relatadas no sistema.
- QR Code — permissões para gerar, visualizar e gerenciar cobranças e pagamentos via Pix.
- Credenciais — permissões para gerenciar credenciais e chaves de API utilizadas para autenticação e integração com outros sistemas e serviços.
- Logs de API — consultar o histórico de requests das integrações da conta para investigar erros e latência, com a permissão Visualizar logs de API, que dá acesso aos requests feitos às APIs Contas e QRCodes, com headers e corpos mascarados, e aos indicadores da área Desenvolvedor.
- Webhooks — permissões para configurar, editar e monitorar webhooks.
- Gerencia da conta — permissões para visualizar e gerenciar informações da conta.
- Faturas — permissões para visualizar e gerenciar faturas.
- Folha de Pagamento — permissões para pagar salários pela conta, com as permissões Visualizar e Gerenciar.
- Gestão BaaS — permissões para acompanhar contas, pessoas e transações dos clientes do BaaS e aprovar cadastros pendentes, com as permissões Visualização, Ações operacionais e Aprovar cadastros.
- Tarifas BaaS — permissões para configurar as regras de tarifa dos clientes do BaaS, com as permissões Visualização, Configurar regras e Lançar tarifas.
- Usuários BaaS — permissões para gerenciar as pessoas com acesso à conta master no BaaS, com as permissões Visualização e Gerenciar usuários.
Cada grupo apresenta as permissões que podem ser concedidas — Visualização, Acesso Total, Criação, Busca, Visualizar e Gerenciar, conforme o grupo. Marque as permissões que o usuário deve ter e clique em Salvar para aplicar; Cancelar fecha a janela sem alterar as permissões.
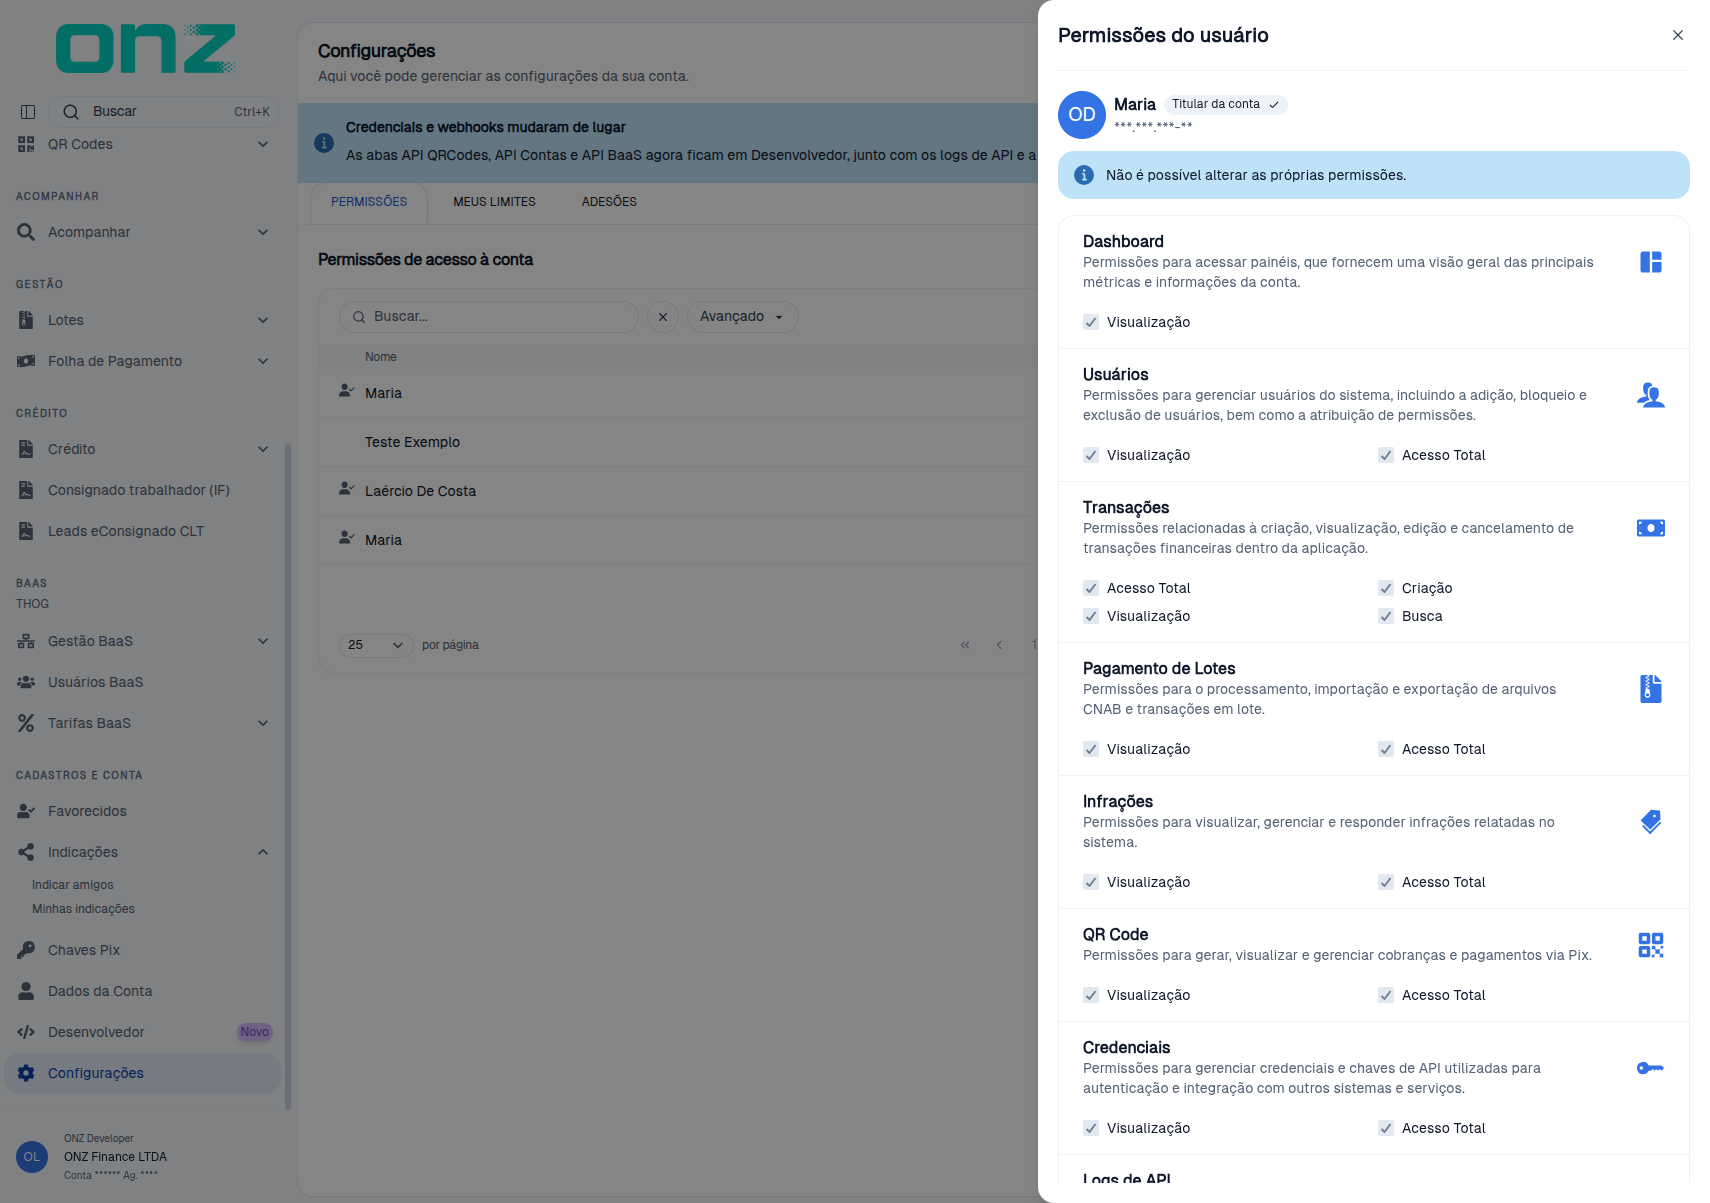
As permissões de um Titular da conta não podem ser alteradas: nesse caso o cargo aparece no topo da janela como Titular da conta, todas as caixas aparecem marcadas e inativas, o botão Salvar permanece desabilitado e a janela informa "Não é possível alterar as permissões de um titular da conta." No acesso do próprio usuário, a mensagem apresentada é "Não é possível alterar as próprias permissões."
Na medição de 19/10/2026, um usuário apresentado na listagem com o cargo TI abriu a janela também como Titular da conta, com todas as caixas marcadas e inativas e o Salvar desabilitado; um usuário com o cargo Signatário abriu a janela sem cargo no topo, com as caixas desmarcadas, editáveis e o Salvar habilitado.
A janela abre ao lado da listagem e fecha no ícone X ou em Cancelar.
Localizar um usuário
Use o botão Avançado para abrir os filtros da lista: dois seletores, Filtro.. e Operador.., o campo Valor.. e os botões de ícone +, que acrescenta a condição, e ×, que a exclui.
Os filtros permitem definir campo, operador e valor para localizar o usuário desejado.
Meus Limites
A aba MEUS LIMITES é destinada exclusivamente à consulta dos limites vigentes da conta.
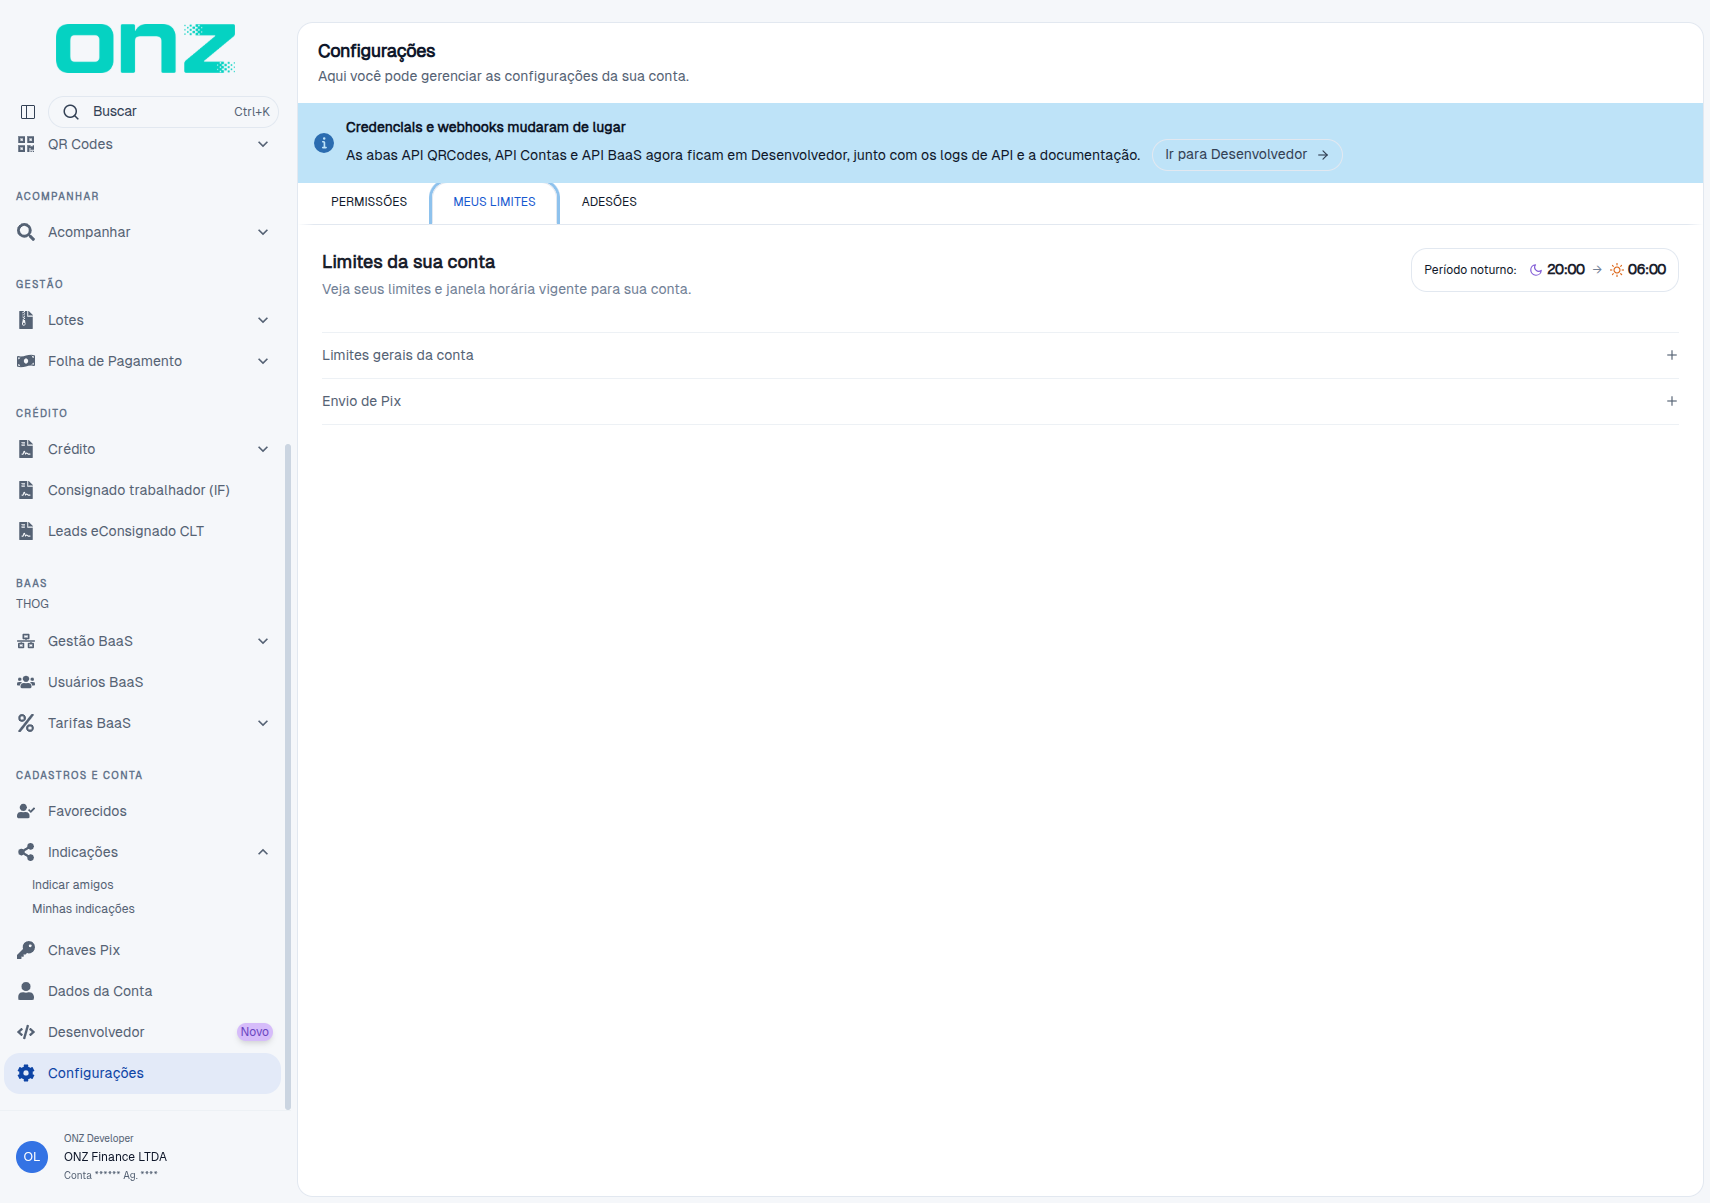
A tela abre como Limites da sua conta, com o subtítulo "Veja seus limites e janela horária vigente para sua conta."
Os limites não podem ser alterados nessa tela.
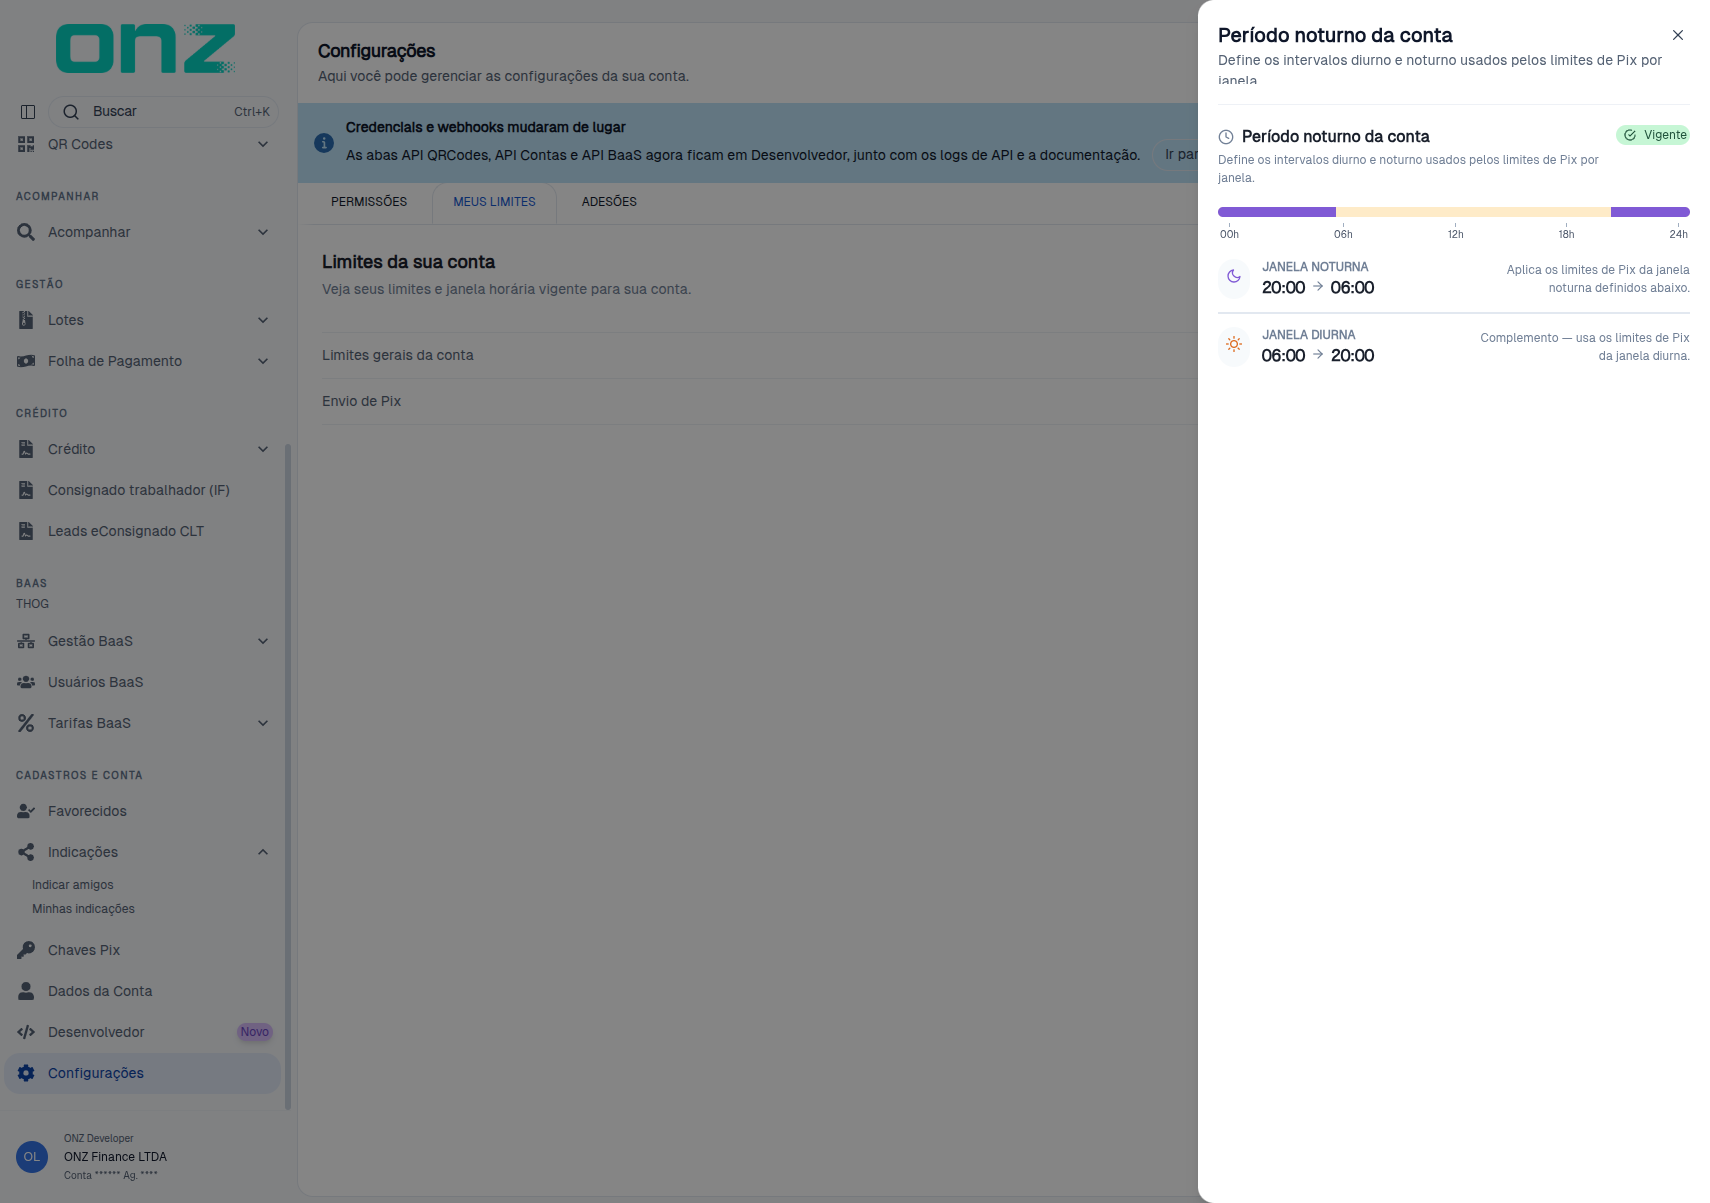
O sistema apresenta a janela horária da conta no cartão Período noturno: 20:00 → 06:00. Ao selecionar esse cartão, abre a janela Período noturno da conta — "Define os intervalos diurno e noturno usados pelos limites de Pix por janela." — com a linha do tempo do dia (Vigente, 00h, 06h, 12h, 18h e 24h) e as duas janelas: JANELA NOTURNA 20:00 — 06:00, com a orientação "Aplica os limites de Pix da janela noturna definidos abaixo.", e JANELA DIURNA 06:00 — 20:00, com "Complemento — usa os limites de Pix da janela diurna." A janela fecha no ícone X.
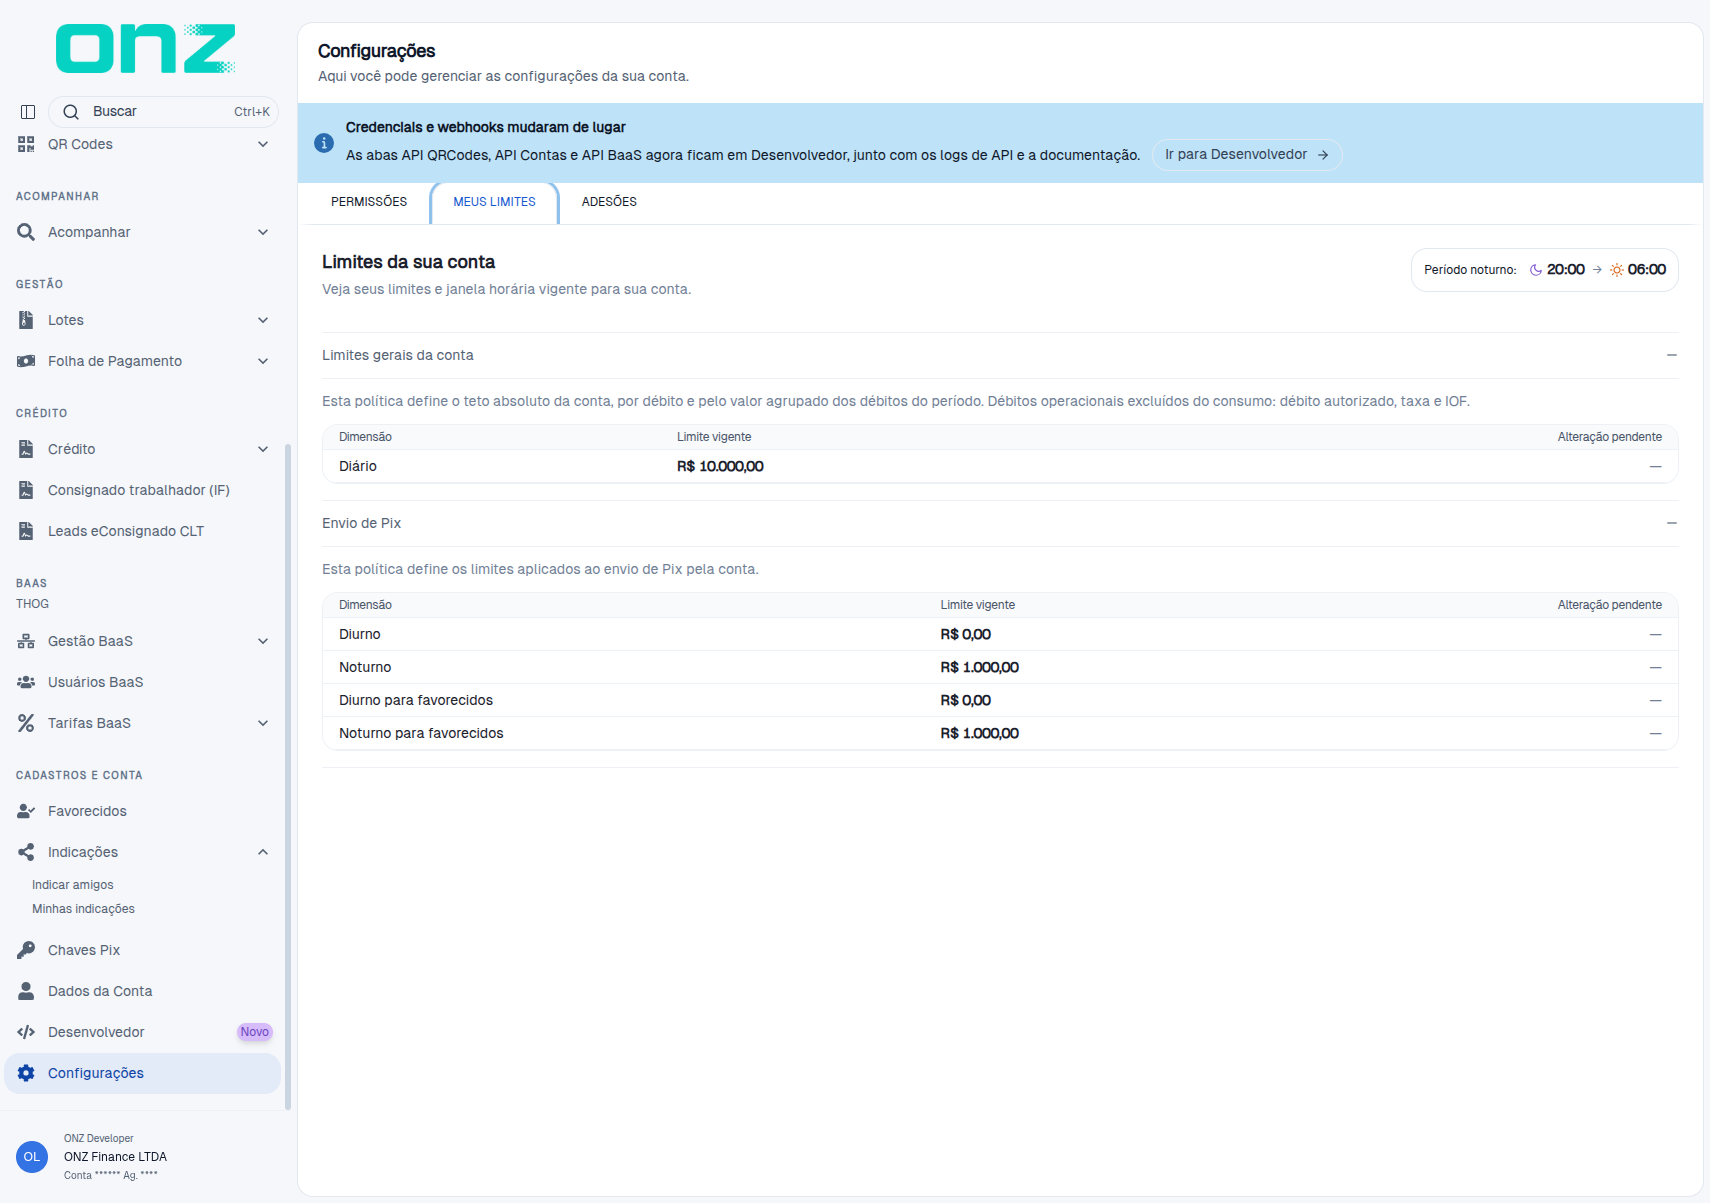
A tela também exibe as políticas de limite vigentes da conta, cada uma em uma seção expansível. No exemplo observado, são apresentadas duas políticas:
- Limites gerais da conta — "Esta política define o teto absoluto da conta, por débito e pelo valor agrupado dos débitos do período. Débitos operacionais excluídos do consumo: débito autorizado, taxa e IOF." Na conta observada, a política tem as dimensões Diário e Mensal.
- Envio de Pix — "Esta política define os limites aplicados ao envio de Pix pela conta." Na conta observada, a política tem as dimensões Diurno, Noturno, Diurno para favorecidos e Noturno para favorecidos.
Para cada dimensão, são apresentados o Limite vigente e, quando existir, uma Alteração pendente. Ao abrir a aba, a política Envio de Pix já vem expandida; as demais abrem no clique. As políticas e as dimensões exibidas variam conforme a configuração da conta.
Adesões
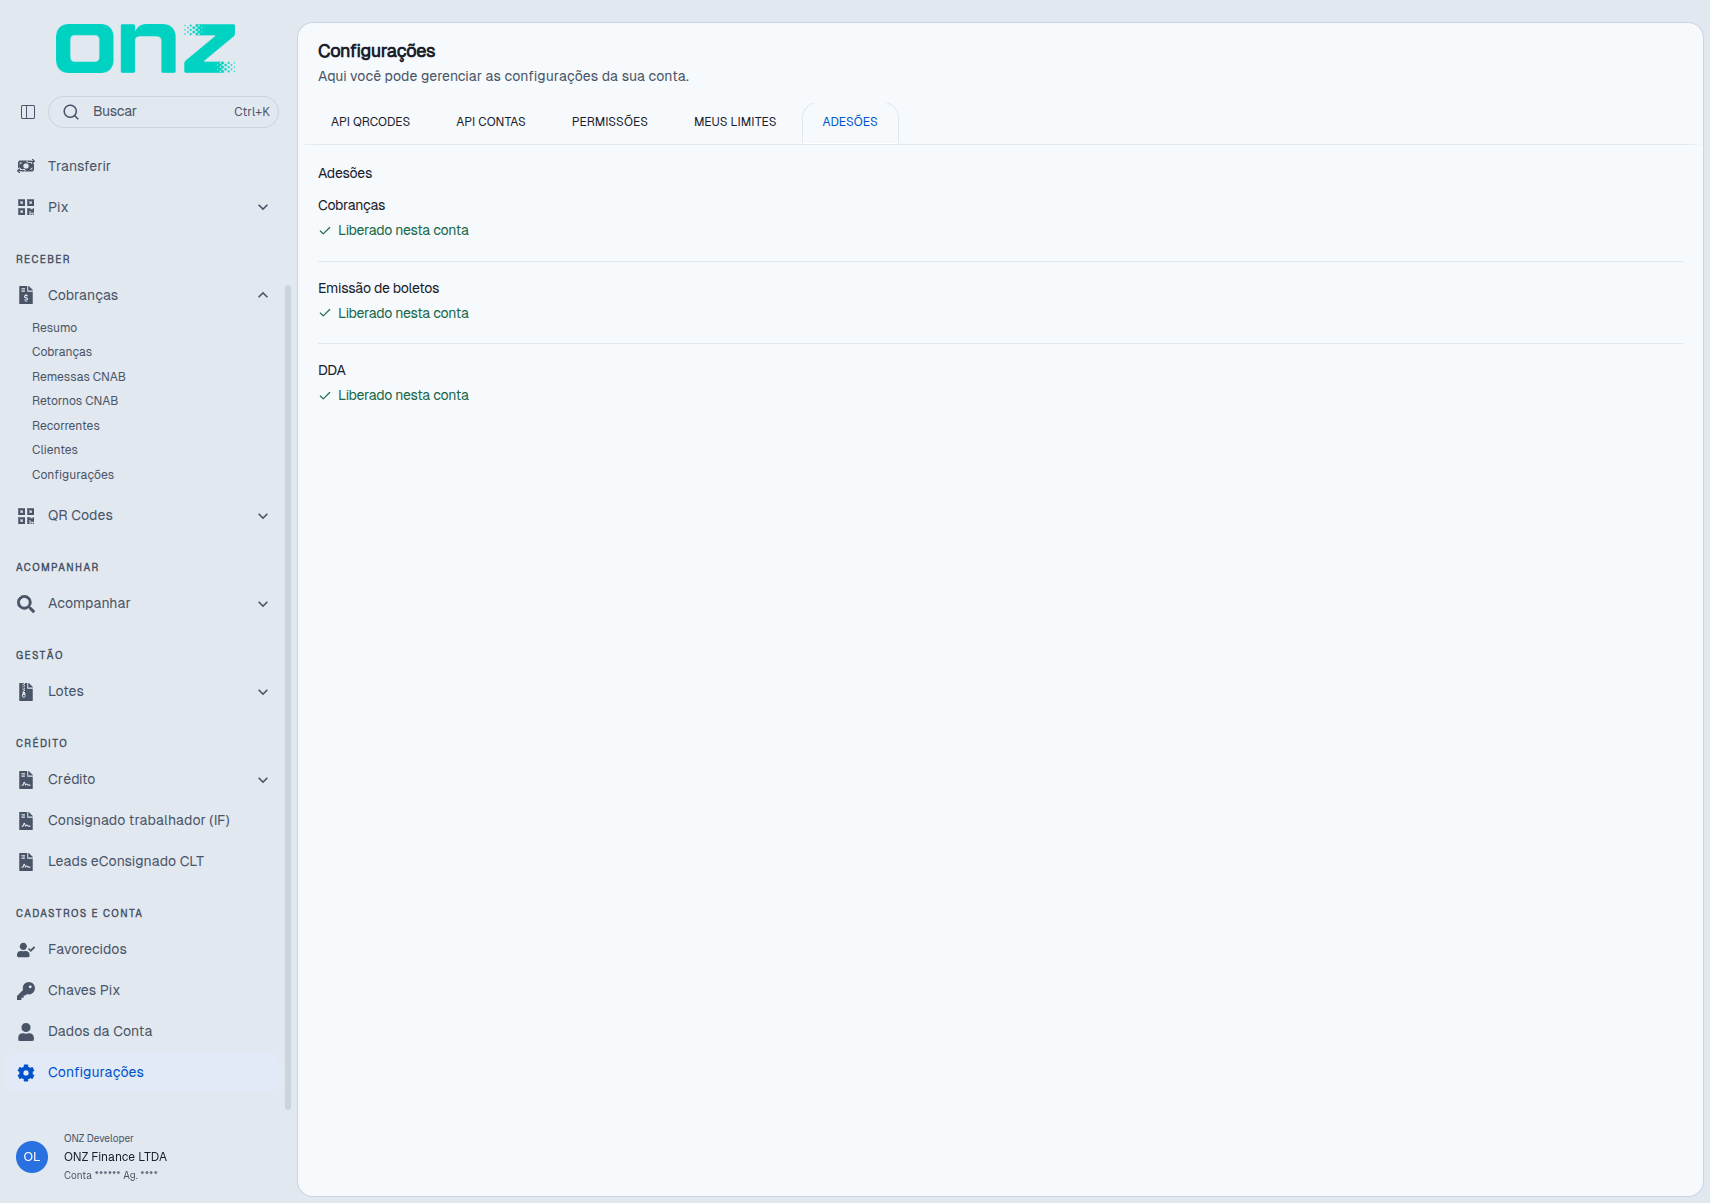
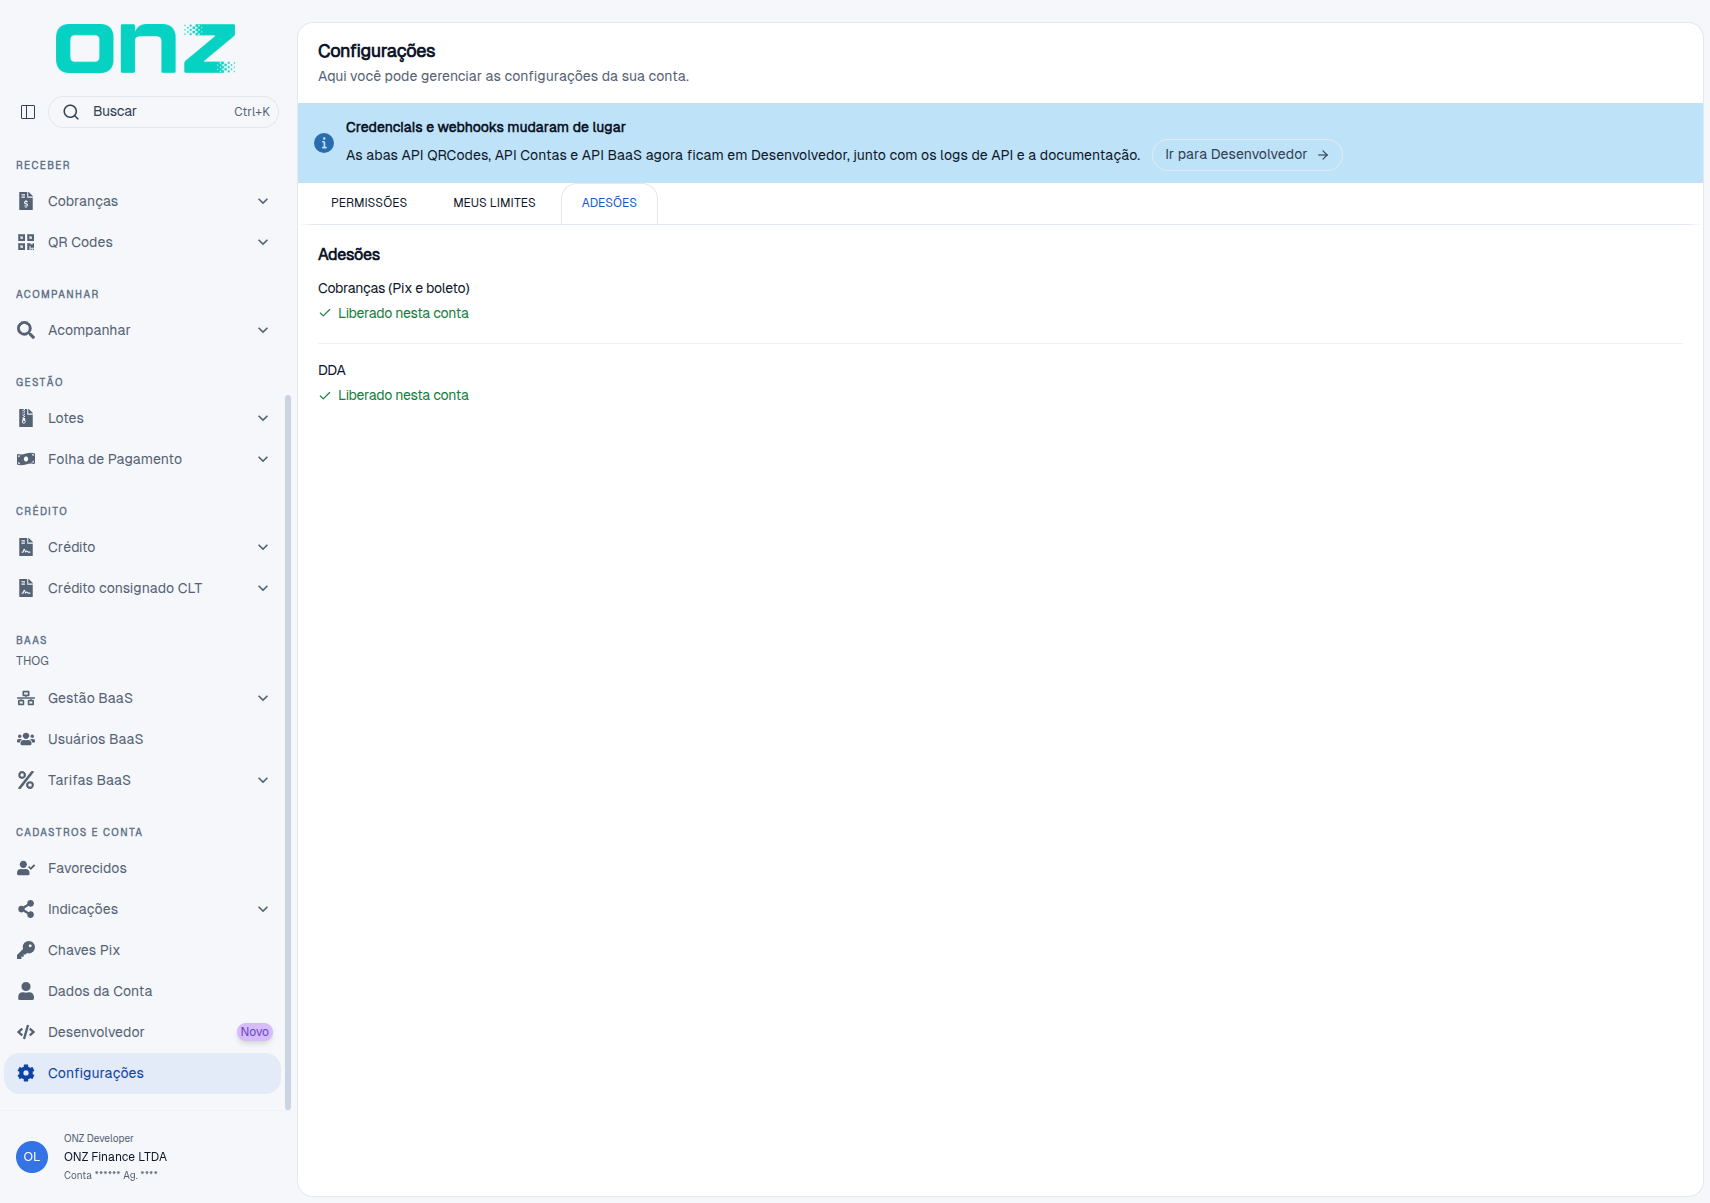
A aba ADESÕES reúne os produtos que dependem de adesão da conta junto à instituição. Os produtos são apresentados em cartões agrupados por serviço, com o nome do produto e a situação. No exemplo observado, em 30/09/2026, a seção Cobranças (Pix e boleto) apresentava os cartões Cobranças e DDA; nas medições de 28 e 29/09/2026, a aba também apresentava o cartão Emissão de boletos. Na medição de 01/10/2026, depois do aceite de Cobranças, a aba apresentava dois produtos — Cobranças (Pix e boleto) e DDA.
Quando o produto está liberado para a conta, o cartão apresenta a situação Liberado nesta conta. No exemplo observado, em 28/09/2026, os três produtos apareciam nesse estado. Na medição de 18/10/2026, a aba apresentava a seção Cobranças (Pix e boleto) com dois cartões, Cobranças e DDA, ambos em Liberado nesta conta.
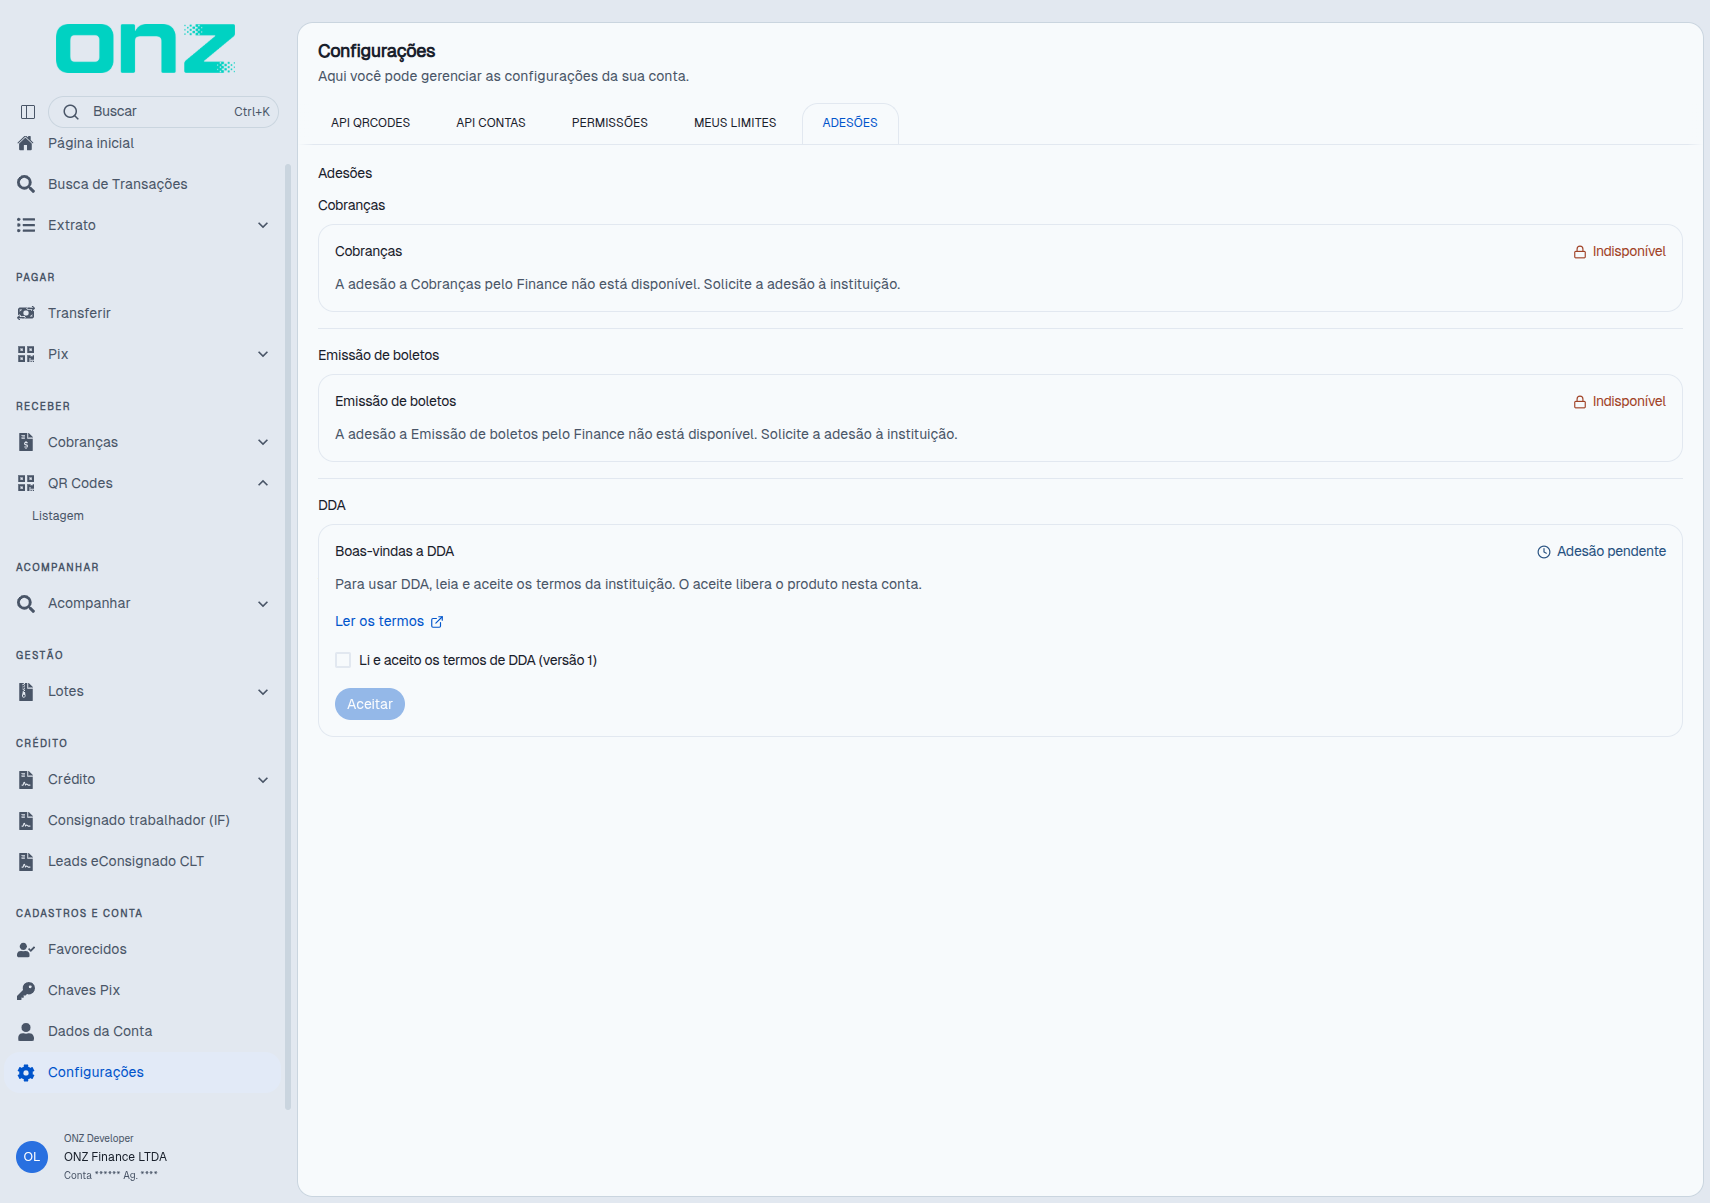
Quando a adesão ainda não foi concedida, a situação é Indisponível e o cartão traz a orientação de solicitar a adesão à instituição — no estado observado em 30/09/2026, por exemplo, "A adesão a Cobranças pelo Finance não está disponível. Solicite a adesão à instituição."; na medição de 29/09/2026, o mesmo aviso aparecia para Cobranças e para Emissão de boletos.
O cartão também apresenta a situação Adesão pendente, quando o produto depende do aceite dos termos da instituição. O aceite é apresentado de duas formas, conforme o produto e o momento da tela.
Com o botão Ativar, que conclui o aceite em um clique: o cartão informa "Ao ativar, você concorda com os Termos de Adesão e Políticas de Consulta DDA." e traz o link Termos de Adesão, que abre o documento em uma nova aba. No exemplo observado, em 06/11/2026, o cartão do DDA estava nesse estado, com a orientação "Gestão automática dos boletos emitidos no seu CPF ou CNPJ".
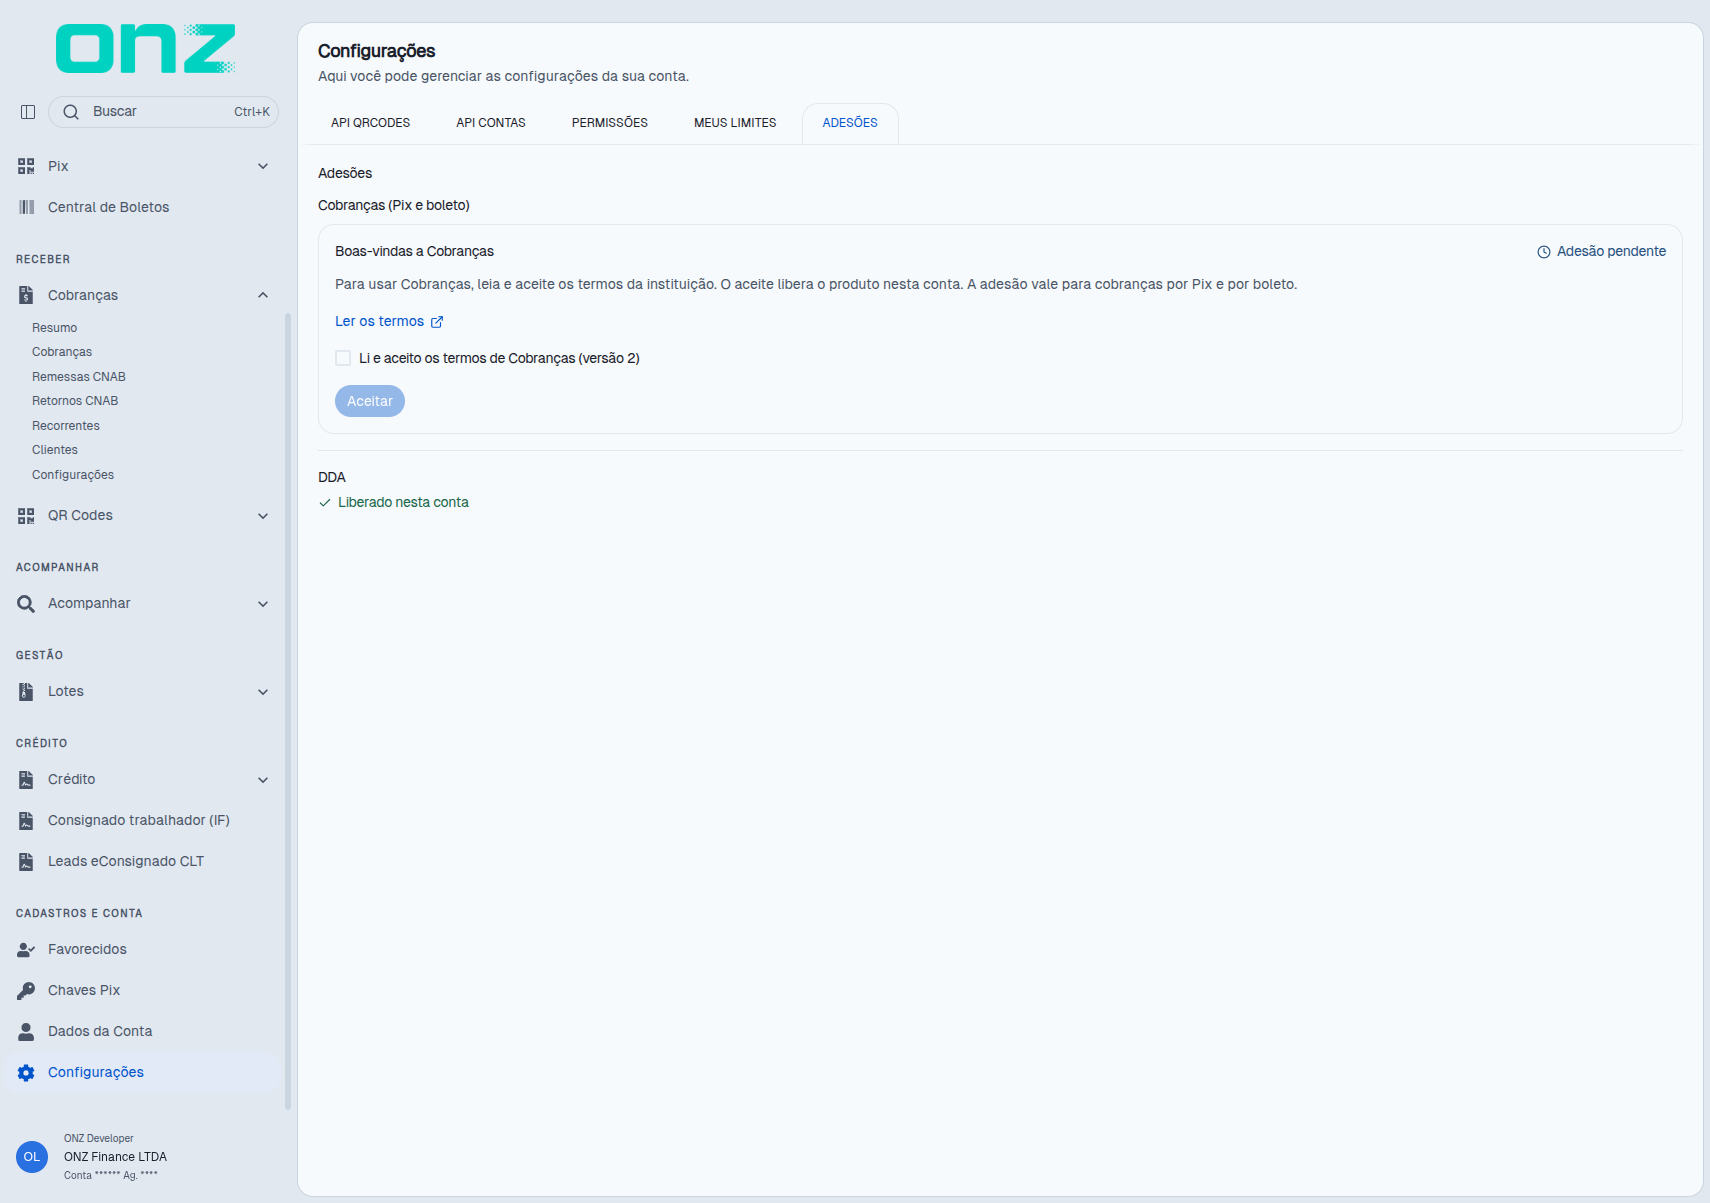
Com a caixa de aceite na própria aba: o cartão traz a orientação do produto, o link Ler os termos e a caixa de aceite, e o botão Aceitar permanece inativo enquanto a caixa não é marcada. No estado observado em 01/10/2026, o cartão Boas-vindas a Cobranças apresentava a orientação "Para usar Cobranças, leia e aceite os termos da instituição. O aceite libera o produto nesta conta. A adesão vale para cobranças por Pix e por boleto.", o link Ler os termos e a caixa Li e aceito os termos de Cobranças (versão 2); na medição de 29/09/2026, esse estado era apresentado com a caixa Li e aceito os termos de DDA (versão 1).
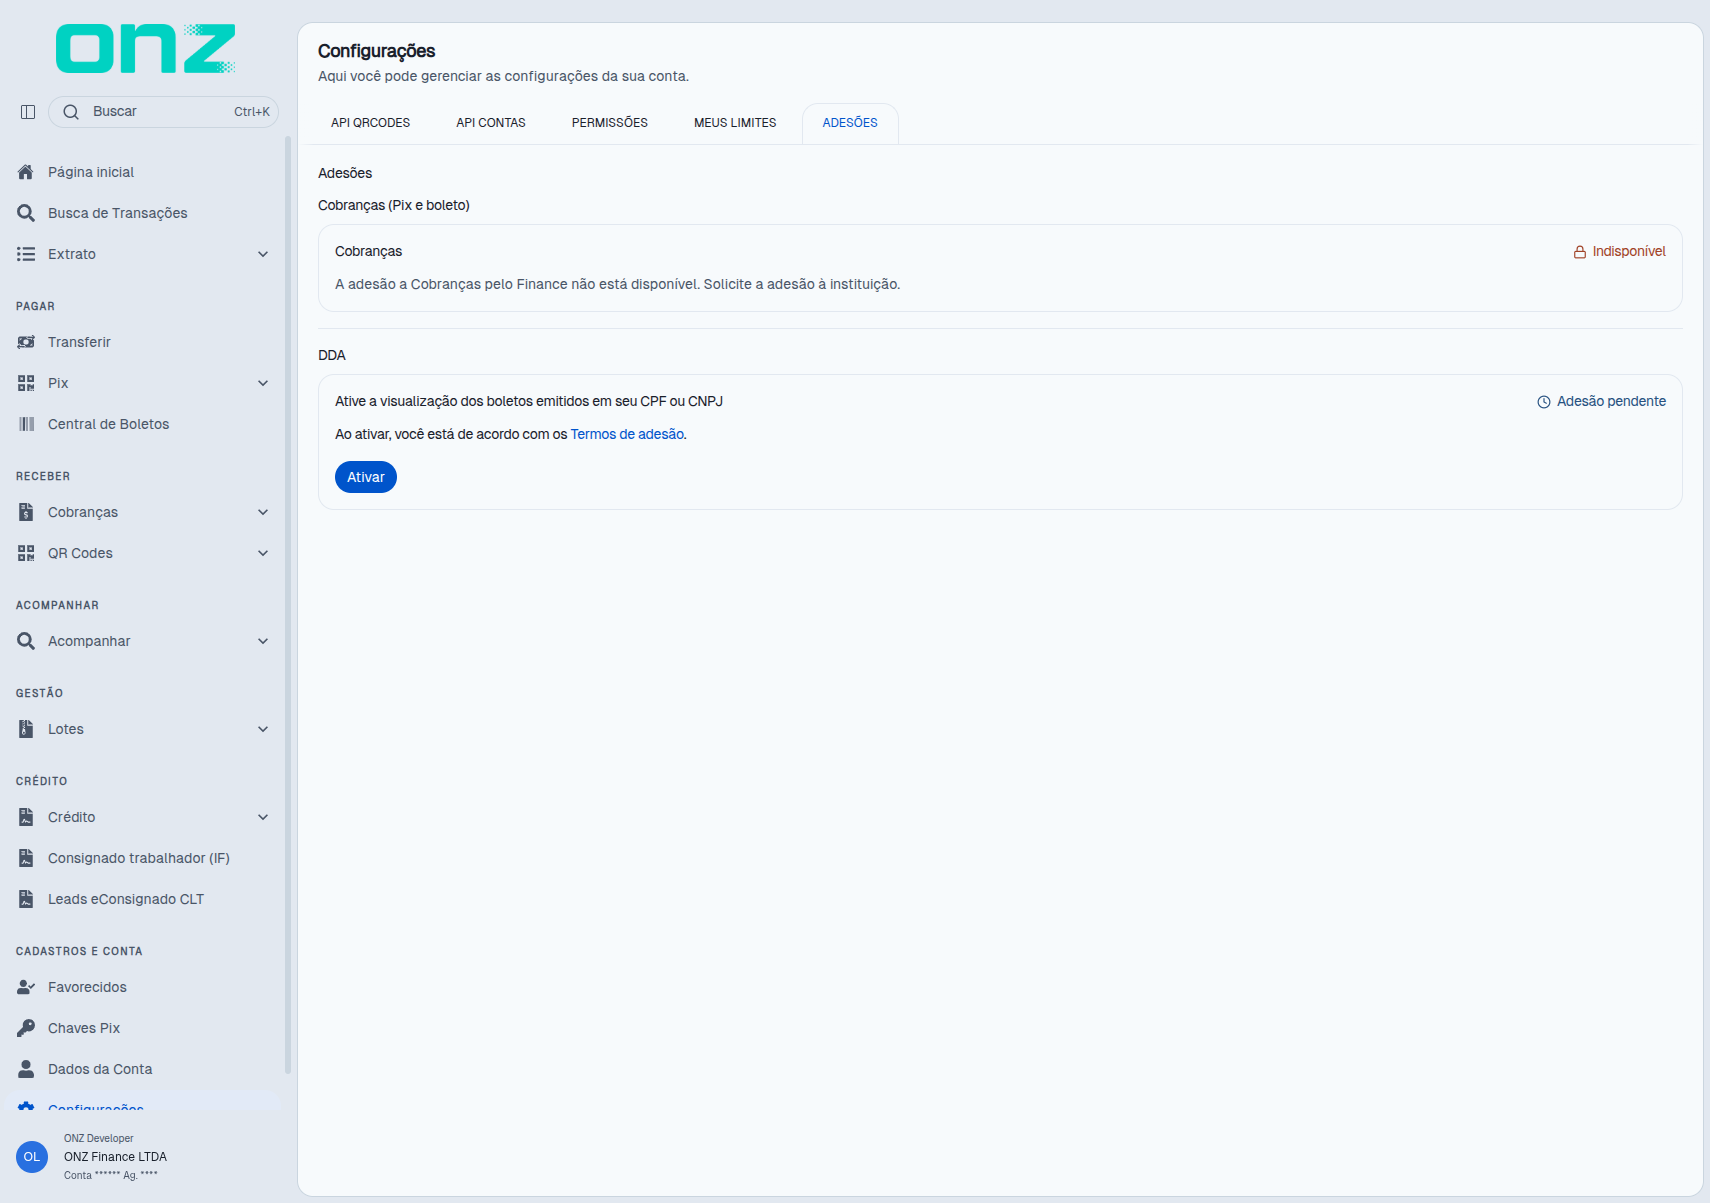
No exemplo observado, em 30/09/2026, o clique em Ativar concluiu a adesão do DDA sem etapa de confirmação e o cartão passou a apresentar a situação Liberado nesta conta.
Os produtos marcados como Indisponível têm a adesão solicitada junto à instituição. Quando a situação é Adesão pendente, a liberação acontece na própria aba, pelo aceite dos termos.