API de Contas
Download OpenAPI specification:Download
A API de Contas da ONZ foi criada para integrar sistemas corporativos a serviços financeiros, com foco em gestão de contas, pagamentos, movimentações financeiras e notificações operacionais. Por meio desta API REST, sua aplicação pode consultar saldos e extratos, iniciar pagamentos, acompanhar transações, configurar webhooks e operar fluxos financeiros de forma segura, rastreável e escalável.
Esta documentação descreve os recursos disponíveis, os parâmetros obrigatórios e opcionais, os cabeçalhos necessários, os formatos esperados e os exemplos de resposta para cenários de sucesso e erro.
O objetivo desta API é oferecer uma interface padronizada para que empresas acessem recursos bancários diretamente, sem depender de processos manuais. Ela permite automatizar operações como Pix, TED, transferências internas, pagamentos de boletos, consulta de saldo, conciliação de extratos e recebimento de notificações por webhook.
- Autenticação: emissão de tokens OAuth 2.0 para acesso seguro aos recursos da API.
- Contas: consulta de saldo, extrato transacional e extratos consolidados por período.
- Contas BaaS: listagem e consulta das contas filhas criadas dentro de um BaaS.
- Onboardings BaaS: criação, envio de documentos e acompanhamento dos processos de abertura de conta vinculados ao BaaS.
- Credenciais BaaS: geração de credenciais de API (Contas e QR Codes/Pix) para contas filhas do BaaS.
- Pix: criação, consulta e devolução de pagamentos Pix por chave, QR Code ou dados bancários.
- Chaves Pix: listagem, criação, remoção e consulta DICT de chaves Pix.
- Boletos: consulta, pagamento e acompanhamento de pagamentos de boletos.
- Cobranças: emissão de invoices Pix, boleto e híbridas (`PIX_BOLETO`), com listagem, detalhe, emissão de rascunho e cancelamento.
- Pagadores: cadastro dos customers usados nas cobranças da API de Contas.
- TED: criação e consulta de transferências TED para outras instituições.
- Transferências internas: criação e consulta de transferências entre contas da mesma instituição.
- Infrações: consulta e resposta a contestações relacionadas a operações Pix.
- Estatísticas: consulta de dados estatísticos antifraude DICT de pessoas (CPF/CNPJ) e de chaves Pix registradas.
- Crédito Trabalhador: propostas eConsignado CLT (leads, envio e desfecho) e operações Dataprev (autorização e saldo FGTS).
- Bancarização: a conta autenticada origina uma operação de crédito para um devedor PF e atua ela mesma como cessionário (produtos, solicitações, cancelamento e reenvio de convite).
- CryptoRisk: consulta de risco de carteiras cripto (Ethereum e Tron): ingestão do histórico, snapshot fechado com scores e resumos de eventos.
- CaaS (CryptoCaas): Crypto-as-a-Service na API de Contas: registro de carteiras, cotação BUY/SELL, criação e consulta de ordens, com webhooks
CRYPTO. - Webhooks: cadastro de URLs para receber notificações assíncronas sobre eventos financeiros.
Antes de iniciar a integração:
- Solicite a habilitação da conta que será usada na integração;
- Crie as credenciais de API no ambiente administrativo pelo menu "Configurações" -> "API Contas" -> "Nova credencial";
- Para operar múltiplas contas de um BaaS, crie credenciais pelo menu "Configurações" -> "API BaaS" -> "Nova credencial BaaS";
- Solicite o certificado digital de integração.
Esta seção descreve como obter tokens de acesso OAuth 2.0 para autenticar chamadas corporativas. Cada requisição aos recursos protegidos deve enviar um token válido no cabeçalho Authorization.
Obter token de acesso.
O primeiro passo para utilizar a API corporativa é a autenticação. Nesta etapa, o servidor de autorização valida as credenciais do cliente e emite um token de acesso.
A API utiliza tokens Bearer do OAuth 2.0. Toda requisição a recursos protegidos deve incluir o token no cabeçalho HTTP Authorization. Após obter o token, sua aplicação pode acessar os endpoints compatíveis com os escopos concedidos.
Escopos
Peça só o que a credencial precisa.
.read— consultar..create— criar..write— criar com permissão completa de execução.
| Escopo | Para que serve |
|---|---|
| Conta e extrato | |
| account.read | Permite consultar saldo e extratos da conta. |
| transactions.read | Permite consultar transações da conta. |
| Pix | |
| pix.read | Permite consultar chaves Pix, dados de QR Code, estatísticas e status de pagamentos Pix. |
| pix.create | Permite criar pagamentos Pix. |
| pix.write | Permite criar pagamentos Pix e gerenciar chaves Pix da conta. |
| Transferência interna | |
| internal-transfer.read | Permite consultar transferências internas. |
| internal-transfer.create | Permite criar transferências internas. |
| internal-transfer.write | Permite criar transferências internas com permissão completa de execução. |
| TED | |
| ted.read | Permite consultar TEDs. |
| ted.create | Permite criar TEDs. |
| ted.write | Permite criar TEDs com permissão completa de execução. |
| Boletos | |
| billets.read | Permite consultar boletos e informações para pagamento. |
| billets.create | Permite criar solicitações de pagamento de boleto. |
| billets.write | Permite pagar boletos. |
| Webhooks | |
| webhook.read | Permite consultar os webhooks cadastrados. |
| webhook.write | Permite cadastrar, alterar ou remover webhooks. |
| Infrações | |
| infractions.read | Permite consultar infrações Pix. |
| infractions.write | Permite responder ou enviar defesa de infrações Pix. |
| BaaS | |
| baas.accounts.read | Permite consultar contas vinculadas ao BaaS. |
| baas.onboarding.read | Permite consultar cadastros/onboardings. |
| baas.onboarding.write | Permite criar cadastros/onboardings e enviar documentos. |
| baas.credentials.write | Permite criar credenciais de API para contas vinculadas. |
| eConsignado | |
| econsignado.read | Permite consultar dados, propostas, autorizações e contratos do eConsignado. |
| econsignado.write | Permite enviar propostas, autorizações e operações do eConsignado. |
| Cripto | |
| crypto-risk.read | Permite consultar análises de risco de carteiras cripto. |
| crypto-risk.write | Permite criar análises de risco de carteiras cripto. |
| crypto-caas.read | Permite consultar carteiras, cotações e ordens cripto. |
| crypto-caas.write | Permite criar carteiras, cotações e ordens cripto. |
| Crédito e cobranças | |
| invoices.read | Permite consultar cobranças/faturas. |
| invoices.write | Permite criar, alterar ou cancelar cobranças/faturas. |
| credit.products.read | Permite consultar produtos de crédito disponíveis. |
| credit.simulations.write | Permite criar simulações de crédito. |
| credit.applications.write | Permite criar propostas de crédito. |
| credit.bankarization.applications.read | Permite consultar solicitações de bancarização. |
| credit.bankarization.applications.write | Permite criar ou atualizar solicitações de bancarização. |
| credit.consignado.read | Permite consultar produtos, propostas e contratos de crédito consignado. |
| credit.consignado.write | Permite criar propostas e operações de crédito consignado. |
| credit.loans.read | Permite consultar operações de crédito. |
Request Body schema: required
| clientId required | string Identificador da credencial. Credenciais BaaS usam prefixo |
| clientSecret required | string |
| grantType required | string Default: "client_credentials" |
| scope | string |
Responses
Request samples
- Payload
{- "clientId": "string",
- "clientSecret": "string",
- "grantType": "client_credentials",
- "scope": "string"
}Response samples
- 201
- 400
- 401
- 500
{- "tokenType": "string",
- "expiresAt": 0,
- "refreshExpiresIn": 0,
- "notBeforePolicy": 0,
- "accessToken": "string",
- "scope": "string"
}Os endpoints de contas permitem consultar saldo, listar transações, obter detalhes de movimentações e gerar extratos consolidados para apoiar conciliação, auditoria e acompanhamento financeiro.
Consultar transações da conta.
Lista as movimentações da conta no período informado: Pix, TED, boletos, transferências internas e demais débitos e créditos.
Informe event_date_start e event_date_end (obrigatórios). Use page_offset e page_limit para paginar, sort_by / sort_order para ordenar e filter para buscar pelo documento do pagador ou do recebedor.
Para o detalhe de uma movimentação, use GET /accounts/transactions/{transactionId}/details.
Authorizations:
query Parameters
| event_date_start required | string <date-time> Data inicial do período de consulta (ISO 8601). |
| event_date_end required | string <date-time> Data final do período de consulta (ISO 8601). |
| page_offset | integer >= 0 Default: 0 Posição inicial da paginação. |
| page_limit | integer [ 1 .. 100 ] Default: 10 Quantidade máxima de itens por página. |
| sort_by | string Default: "EVENT_DATE" Enum: "EVENT_DATE" "AMOUNT" Campo utilizado para ordenar os dados. |
| sort_order | string Default: "ASC" Enum: "ASC" "DESC" Direção da ordenação. |
| filter | string Filtra transações pelo documento do pagador ou recebedor. |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "meta": {
- "total": 100,
- "limit": 10,
- "offset": 1
}, - "data": [
- {
- "eventDate": "2019-08-24T14:15:22Z",
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "status": "CANCELED",
- "endToEndId": "string",
- "txId": "string",
- "creditDebitType": "CREDIT",
- "transactionType": "PIX",
- "transactionAmount": {
- "currency": "BRL",
- "available": 0.1
}
}
]
}Consultar detalhes de uma transação.
Mostra o detalhe de uma movimentação já listada no extrato: valor, tipo, status, contraparte e identificadores da operação.
Use o transactionId retornado em GET /accounts/transactions. Se o id não existir na conta, a API responde 404.
Authorizations:
path Parameters
| transactionId required | number ID da transação. |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
[- {
- "eventDate": "2019-08-24T14:15:22Z",
- "id": 0,
- "idempotencyKey": "string",
- "endToEndId": "string",
- "txId": "string",
- "status": "CANCELED",
- "transactionType": "PIX",
- "localInstrument": "MANU",
- "debtorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "creditDebitType": "CREDIT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "refunds": [
- {
- "endToEndId": "string",
- "status": "CANCELED",
- "errorCode": "AB03",
- "pixRefundAmount": {
- "currency": "BRL",
- "amount": 0.1
}
}
], - "remittanceInformation": "string",
- "errorCode": "AB03",
- "createdAt": "2019-08-24T14:15:22Z"
}
]Consultar saldo da conta.
Consulta o saldo atual da conta, útil para checar disponibilidade antes de um pagamento ou para exibir o valor em um painel.
A resposta traz o saldo disponível no momento da consulta.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "data": [
- {
- "eventDate": "2019-08-24T14:15:22Z",
- "balanceAmount": {
- "currency": "BRL",
- "available": 0.1,
- "blocked": 0.1,
- "overdraft": 0.1
}
}
]
}Consultar extrato consolidado da conta.
Gera um resumo do extrato por dia ou por mês: entradas, saídas, resultado líquido e saldos inicial e final de cada período.
Informe groupBy (DAY ou MONTH) com initialDate e finalDate.
Regras do período:
MONTH: no máximo 12 meses; o mês final não pode ser posterior ao mês atual.DAY: no máximo 60 dias; a data final deve ser anterior à data de hoje.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| groupBy required | any Value: "DAY" |
| initialDate required | string <date> Formato: YYYY-MM-DD |
| finalDate required | string <date> Formato: YYYY-MM-DD |
Responses
Request samples
- Payload
{- "groupBy": "DAY",
- "initialDate": "2025-05-01",
- "finalDate": "2025-05-03"
}Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "data": [
- {
- "periodDate": "2025-01",
- "movementCount": 19,
- "creditAmount": 3678.45,
- "debitAmount": -1456.78,
- "diffAmount": 2221.67,
- "initialBalance": 2089.97,
- "finalBalance": 4311.64
}, - {
- "periodDate": "2025-02",
- "movementCount": 49,
- "creditAmount": 0,
- "debitAmount": -1058.67,
- "diffAmount": -1058.67,
- "initialBalance": 4311.64,
- "finalBalance": 3252.97
}, - {
- "periodDate": "2025-03",
- "movementCount": 7,
- "creditAmount": 1253.45,
- "debitAmount": -1000,
- "diffAmount": 253.45,
- "initialBalance": 3252.97,
- "finalBalance": 3506.42
}
]
}Consultar extrato consolidado por hora.
Gera o resumo do extrato hora a hora de um único dia — entradas, saídas e saldos de cada faixa.
Informe date no formato YYYY-MM-DD. A data não pode ser posterior ao dia de hoje.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| date required | string <date> Formato: YYYY-MM-DD |
Responses
Request samples
- Payload
{- "date": "2025-05-01"
}Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "data": [
- {
- "periodDate": "2025-05-01 10:00:00",
- "movementCount": 3,
- "creditAmount": 100,
- "debitAmount": 0,
- "diffAmount": 100,
- "initialBalance": 2165.09,
- "finalBalance": 2265.09
}
]
}Credenciais BaaS possuem clientId com prefixo baas_ e são emitidas pela conta dona do BaaS. Elas permitem consultar recursos do BaaS e operar contas filhas vinculadas a esse BaaS.
Para endpoints operacionais de conta, como saldos, transações, Pix, chaves Pix, estatísticas, TED, boletos, cobranças, pagadores, transferências internas, infrações, CryptoRisk, CaaS e webhooks, envie o cabeçalho x-account-id com o identificador interno da conta filha que será operada. O cabeçalho é obrigatório apenas para tokens emitidos por credenciais BaaS. Tokens de credenciais de conta continuam operando a própria conta da credencial.
Endpoints de escopo BaaS, como GET /accounts, GET /accounts/{id}, POST /onboarding, POST /onboarding/{id}/images, GET /onboardings e GET /onboardings/{id}, não exigem x-account-id. O vínculo ao BaaS nesses endpoints vem da credencial BaaS autenticada, não de variações de x-account-id.
Observação operacional: a conta dona da credencial BaaS pode ter accounts.baas_id = null. Nesse caso, o backend resolve o BaaS pela relação baas.account_number = account.number.
Listagem e consulta das contas filhas criadas dentro de um BaaS. São exclusivos para credenciais BaaS e não exigem o cabeçalho x-account-id.
Listar contas do BaaS.
Lista as contas filhas pertencentes ao BaaS da credencial autenticada. Este endpoint é exclusivo para credenciais BaaS e não exige o cabeçalho x-account-id.
A conta dona do BaaS não é retornada nesta listagem.
Authorizations:
query Parameters
| page | integer >= 1 Default: 1 Número da página para paginação. |
| perPage | integer [ 1 .. 100 ] Default: 20 Quantidade máxima de itens por página. |
| status | integer Status interno da conta. |
| type | string Tipo da conta. |
| document | string Documento do titular da conta. |
| accountNumber | integer Número da conta. |
| createdAtStart | string <date-time> Data inicial de criação da conta (ISO 8601). |
| createdAtEnd | string <date-time> Data final de criação da conta (ISO 8601). |
Responses
Response samples
- 200
- 400
- 401
- 403
- 500
{- "meta": {
- "total": 100,
- "limit": 10,
- "offset": 1
}, - "data": [
- {
- "id": 0,
- "accountNumber": 0,
- "branchNumber": 0,
- "type": "string",
- "subType": "string",
- "status": 0,
- "nickname": "string",
- "person": {
- "id": 0,
- "name": "string",
- "tradeName": "string",
- "document": "string",
- "type": "string",
- "status": 0
}, - "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z"
}
]
}Consultar conta do BaaS.
Retorna os dados públicos de uma conta filha do BaaS da credencial autenticada. Este endpoint é exclusivo para credenciais BaaS e não exige o cabeçalho x-account-id.
Authorizations:
path Parameters
| id required | integer <int64> Identificador interno da conta filha. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 500
{- "data": {
- "id": 0,
- "accountNumber": 0,
- "branchNumber": 0,
- "type": "string",
- "subType": "string",
- "status": 0,
- "nickname": "string",
- "person": {
- "id": 0,
- "name": "string",
- "tradeName": "string",
- "document": "string",
- "type": "string",
- "status": 0
}, - "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z"
}
}Os endpoints de onboardings permitem criar processos de abertura de conta, enviar documentos de identificação e acompanhar o status no contexto de uma credencial BaaS.
Criar onboarding no BaaS.
Cria um novo processo de abertura de conta vinculado ao BaaS da credencial autenticada. Este endpoint é exclusivo para credenciais BaaS e não exige o cabeçalho x-account-id.
O vínculo do onboarding ao BaaS deve vir da credencial BaaS autenticada, não de variações de x-account-id. A conta dona da credencial pode ter accounts.baas_id = null; nesse caso o backend resolve o BaaS pela relação baas.account_number = account.number.
O onboarding é criado com status Aguardando aprovação (1). A análise e aprovação são realizadas pelo time operacional da instituição.
A funcionalidade depende da preferência ENABLE_ONBOARDING_API_ENDPOINT estar habilitada no ambiente.
Authorizations:
Request Body schema: application/jsonrequired
| accountType | string Default: "NATURAL_PERSON" Value: "NATURAL_PERSON" |
required | object (BaasOnboardingPersonInput) |
Responses
Request samples
- Payload
{- "accountType": "NATURAL_PERSON",
- "person": {
- "name": "João da Silva Santos",
- "document": "12345678901",
- "phone": "11987654321",
- "address": {
- "zipCode": "01310100",
- "address": "Avenida Paulista",
- "number": "1578",
- "complement": "Apto 101",
- "district": "Bela Vista"
}
}
}Response samples
- 201
- 400
- 401
- 403
- 422
- 500
{- "message": "Onboarding created successfully",
- "id": "4fdd34d2-e9fa-4bb5-bfeb-84281f77f19a",
- "status": 1
}Enviar imagem do onboarding.
Envia documentos de identificação e selfie para um onboarding previamente criado. Este endpoint é exclusivo para credenciais BaaS e não exige o cabeçalho x-account-id.
Tipos aceitos:
FRONT: frente do documentoBACK: verso do documentoSELFIE: selfie do titular
O upload só é permitido enquanto o onboarding estiver com status Pendente (0) ou Aguardando aprovação (1). Arquivos devem estar em JPG ou PNG, com tamanho máximo de 10 MB.
A funcionalidade depende da preferência ENABLE_ONBOARDING_API_ENDPOINT estar habilitada no ambiente.
Authorizations:
path Parameters
| id required | string <uuid> Identificador do onboarding. |
Request Body schema: multipart/form-datarequired
| type required | string Enum: "FRONT" "BACK" "SELFIE" Tipo da imagem enviada. |
| file required | string <binary> Arquivo de imagem (JPG ou PNG, máximo 10 MB). |
Responses
Request samples
- Payload
{
  "type": "FRONT",
  "file": "(binary)"
}
Response samples
- 200
- 400
- 401
- 403
- 404
- 422
- 500
{- "image": {
- "type": "FRONT",
}
}
Listar onboardings do BaaS.
Lista os processos de abertura de conta vinculados ao BaaS da credencial autenticada. Este endpoint é exclusivo para credenciais BaaS e não exige o cabeçalho x-account-id.
Authorizations:
query Parameters
| page | integer >= 1 Default: 1 Número da página para paginação. |
| perPage | integer [ 1 .. 100 ] Default: 20 Quantidade máxima de itens por página. |
| status | integer Enum: 0 1 2 3 4 Status do onboarding. Onboardings removidos não são retornados. |
| accountType | string Enum: "NATURAL_PERSON" "LEGAL_PERSON" "SALARY_ACCOUNT" Tipo de conta solicitada no onboarding. |
| document | string Documento da pessoa ou empresa informada no onboarding. |
| createdAtStart | string <date-time> Data inicial de criação do onboarding (ISO 8601). |
| createdAtEnd | string <date-time> Data final de criação do onboarding (ISO 8601). |
Responses
Response samples
- 200
- 400
- 401
- 403
- 500
{- "meta": {
- "total": 100,
- "limit": 10,
- "offset": 1
}, - "data": [
- {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "accountType": "NATURAL_PERSON",
- "status": 0,
- "person": {
- "name": "string",
- "tradeName": "string",
- "document": "string",
- "phone": "string"
}, - "company": {
- "name": "string",
- "tradeName": "string",
- "document": "string",
- "phone": "string"
}, - "address": {
- "zipCode": "string",
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string"
}, - "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z"
}
]
}Consultar onboarding do BaaS.
Retorna os dados públicos de um processo de onboarding vinculado ao BaaS da credencial autenticada. Este endpoint é exclusivo para credenciais BaaS e não exige o cabeçalho x-account-id.
Authorizations:
path Parameters
| id required | string <uuid> Identificador do onboarding. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 500
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "accountType": "NATURAL_PERSON",
- "status": 0,
- "person": {
- "name": "string",
- "tradeName": "string",
- "document": "string",
- "phone": "string"
}, - "company": {
- "name": "string",
- "tradeName": "string",
- "document": "string",
- "phone": "string"
}, - "address": {
- "zipCode": "string",
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string"
}, - "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z"
}
}Os endpoints de credenciais permitem que a conta dona do BaaS gere credenciais de API (API de Contas e API de QR Codes/Pix) para suas contas filhas. São exclusivos para credenciais BaaS e não exigem o cabeçalho x-account-id.
Gerar credencial da API de Contas para conta filha.
Gera uma nova credencial da API de Contas (clientId e clientSecret) para uma conta filha do BaaS da credencial autenticada.
Este endpoint é exclusivo para credenciais BaaS, não exige o cabeçalho x-account-id e não pode ser utilizado para a própria conta dona do BaaS. A conta filha precisa estar ativa e habilitada para a API de Contas.
O clientSecret é retornado apenas no momento da criação e não pode ser recuperado posteriormente. Cada conta filha pode ter no máximo 10 credenciais ativas da API de Contas.
Authorizations:
path Parameters
| accountId required | integer <int64> Identificador interno da conta filha. |
Request Body schema: application/jsonrequired
| description required | string Descrição da credencial, para identificação. |
| allowedIps required | Array of strings Lista de IPs autorizados a utilizar a credencial. Aceita endereços IPv4 (ex.: |
| scopes required | Array of strings Items Enum: "pix.read" "pix.write" "pix.create" "account.read" "transactions.read" "webhook.read" "webhook.write" "billets.read" "billets.write" "billets.create" "internal-transfer.read" "internal-transfer.write" "internal-transfer.create" "ted.read" "ted.write" "ted.create" "infractions.read" "infractions.write" Escopos concedidos à credencial. Definem quais recursos a credencial poderá acessar. |
Responses
Request samples
- Payload
{- "description": "Integração ERP",
- "allowedIps": [
- "200.150.100.50",
- "200.150.100.0/24"
], - "scopes": [
- "pix.read",
- "pix.write",
- "account.read"
]
}Response samples
- 200
- 400
- 401
- 403
- 404
- 422
- 500
{- "clientId": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "clientSecret": "1b9d6bcd-bbfd-4b2d-9b5d-ab8dfbbd4bed",
- "id": 1234,
- "description": "Integração ERP",
- "allowedIps": [
- "200.150.100.50",
- "200.150.100.0/24"
]
}Gerar credencial da API de QR Codes (Pix) para conta filha.
Gera uma nova credencial da API de QR Codes/Pix (clientId e clientSecret) para uma conta filha do BaaS da credencial autenticada e garante que a conta possua uma chave Pix aleatória (EVP) para recebimentos.
Este endpoint é exclusivo para credenciais BaaS, não exige o cabeçalho x-account-id e não pode ser utilizado para a própria conta dona do BaaS. A conta filha precisa estar ativa e habilitada para a API de QR Codes.
O clientSecret é retornado apenas no momento da criação e não pode ser recuperado posteriormente.
Authorizations:
path Parameters
| accountId required | integer <int64> Identificador interno da conta filha. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 422
- 500
{- "clientId": "000100012345678901234567890",
- "clientSecret": "Yjg2N2I5ZjNjMDhmNGZhOWE2ZGM0",
- "pixKey": "e1f2a3b4-c5d6-7890-abcd-ef1234567890",
- "pixKeyCreated": true
}Os endpoints Pix permitem iniciar pagamentos instantâneos, consultar transações, validar QR Codes e solicitar devoluções. As operações podem ser feitas por chave Pix, QR Code copia e cola ou dados bancários do favorecido.
QR Code Pix (copia e cola)
Também é possível pagar usando o código conhecido como "copia e cola", padronizado pelo Banco Central do Brasil e representável por QR Code.Dados bancários do favorecido
Como terceira opção, o pagamento pode ser iniciado informando diretamente os dados bancários do recebedor.Para gerenciar ou consultar chaves Pix, use a categoria Chaves Pix.
Iniciar pagamento Pix por QR Code.
Inicia um Pix colando o código copia e cola do QR Code, no padrão do Banco Central.
Antes, você pode decodificar o QR em POST /pix/payments/qrc/info para conferir valor e recebedor.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| qrCode required | string |
| creditorDocument | string |
| priority | string Enum: "HIGH" "NORM" Quando definido como |
| description | string |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
| expiration | integer <int64> (PixCashOutExpiration) [ 1 .. 10800 ] Tempo máximo, em segundos, que a operação pode permanecer na fila aguardando processamento antes de ser cancelada. |
required | object |
| ispbDeny | Array of strings (IspbDenyList) Lista de códigos ISPB (Identificador de Sistema de Pagamentos Brasileiro) para os quais o pagamento não será permitido. |
Responses
Request samples
- Payload
{- "qrCode": "string",
- "creditorDocument": "string",
- "priority": "HIGH",
- "description": "string",
- "paymentFlow": "INSTANT",
- "expiration": 600,
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "ispbDeny": [
- "string"
]
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "endToEndId": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "id": 0,
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "type": "string"
}Iniciar pagamento Pix por dados bancários.
Inicia um Pix informando os dados bancários do recebedor: ISPB, documento, agência, conta, tipo de conta e nome.
Use quando não houver chave Pix nem QR Code.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| priority | string Enum: "HIGH" "NORM" Quando definido como |
| description | string |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
| expiration | integer <int64> (PixCashOutExpiration) [ 1 .. 10800 ] Tempo máximo, em segundos, que a operação pode permanecer na fila aguardando processamento antes de ser cancelada. |
required | object (CreditorData) |
required | object |
| ispbDeny | Array of strings (IspbDenyList) Lista de códigos ISPB (Identificador de Sistema de Pagamentos Brasileiro) para os quais o pagamento não será permitido. |
Responses
Request samples
- Payload
{- "priority": "HIGH",
- "description": "string",
- "paymentFlow": "INSTANT",
- "expiration": 600,
- "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "ispbDeny": [
- "string"
]
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "endToEndId": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "id": 0,
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "type": "string"
}Iniciar pagamento Pix por chave Pix.
Inicia um Pix pela chave do recebedor: CPF, CNPJ, e-mail, telefone ou EVP (chave aleatória).
A API consulta o DICT e envia o pagamento para a conta vinculada à chave.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| pixKey required | string Chave Pix aceita: CPF, CNPJ, e-mail, telefone ou EVP (chave aleatória). |
| creditorDocument | string |
| endToEndId | string Identificador único obtido através da consulta de chave PIX. Este parâmetro é opcional e deve ser utilizado para garantir a baixa correta do saldo da ficha de consultas de chave PIX. |
| priority | string Enum: "HIGH" "NORM" Quando definido como |
| description | string |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
| expiration | integer <int64> (PixCashOutExpiration) [ 1 .. 10800 ] Tempo máximo, em segundos, que a operação pode permanecer na fila aguardando processamento antes de ser cancelada. |
required | object |
| ispbDeny | Array of strings (IspbDenyList) Lista de códigos ISPB (Identificador de Sistema de Pagamentos Brasileiro) para os quais o pagamento não será permitido. |
Responses
Request samples
- Payload
{- "pixKey": "string",
- "creditorDocument": "string",
- "endToEndId": "string",
- "priority": "HIGH",
- "description": "string",
- "paymentFlow": "INSTANT",
- "expiration": 600,
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "ispbDeny": [
- "string"
]
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "endToEndId": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "id": 0,
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "type": "string"
}Consultar Pix por end-to-end-id.
Consulta um Pix pelo endToEndId gerado na liquidação.
Use para acompanhar o status depois de iniciar o pagamento ou para localizar um recebimento já notificado.
Authorizations:
path Parameters
| endToEndId required | string EndToEndId do Pix. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": 0,
- "idempotencyKey": "string",
- "endToEndId": "string",
- "pixKey": "string",
- "transactionType": "PIX",
- "status": "CANCELED",
- "errorCode": "AB03",
- "creditDebitType": "CREDIT",
- "localInstrument": "MANU",
- "createdAt": "2019-08-24T14:15:22Z",
- "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "debtorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "remittanceInformation": "string",
- "txId": "string",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "refunds": [
- {
- "endToEndId": "string",
- "status": "CANCELED",
- "errorCode": "AB03",
- "pixRefundAmount": {
- "currency": "BRL",
- "amount": 0.1
}
}
]
}
}Devolver um Pix recebido.
Devolve total ou parcialmente um Pix recebido, identificado pelo endToEndId original.
A devolução gera um novo fluxo de saída e pode ser acompanhada pelos webhooks de transferência e de devolução.
Authorizations:
path Parameters
| endToEndId required | string EndToEndId do Pix recebido que será devolvido. |
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| devolutionAmount required | number <double> >= 0.01 |
| devolutionReason | string |
Responses
Request samples
- Payload
{- "devolutionAmount": 0.01,
- "devolutionReason": "string"
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "devolutionEndToEndId": "string",
- "devolutionAmount": 0.1
}Consultar Pix por chave de idempotência.
Consulta o Pix criado com a mesma x-idempotency-key usada na solicitação.
Útil para retomar uma chamada que ficou sem resposta e evitar um segundo envio.
Authorizations:
path Parameters
| idempotencyKey required | string[a-zA-Z0-9]{1,50} Chave de idempotência do Pix. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": 0,
- "idempotencyKey": "string",
- "endToEndId": "string",
- "pixKey": "string",
- "transactionType": "PIX",
- "status": "CANCELED",
- "errorCode": "AB03",
- "creditDebitType": "CREDIT",
- "localInstrument": "MANU",
- "createdAt": "2019-08-24T14:15:22Z",
- "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "debtorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "remittanceInformation": "string",
- "txId": "string",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "refunds": [
- {
- "endToEndId": "string",
- "status": "CANCELED",
- "errorCode": "AB03",
- "pixRefundAmount": {
- "currency": "BRL",
- "amount": 0.1
}
}
]
}
}Obter comprovante Pix em PDF.
Gera o comprovante do Pix em PDF, devolvido em base64.
Informe o endToEndId da operação já existente.
Authorizations:
path Parameters
| endToEndId required | string EndToEndId do Pix. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "pdf": "string"
}
}Consultar informações de QR Code Pix copia e cola
Permite enviar o código Pix copia e cola para consultar os detalhes do QR Code. A resposta varia conforme o tipo do QR Code: estático, dinâmico imediato ou dinâmico com vencimento.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| qrCode required | string Valor copia e cola do QR Code. |
Responses
Request samples
- Payload
{- "qrCode": "string"
}Response samples
- 200
- 400
- 401
- 500
{- "type": "static",
- "merchantCategoryCode": "0000",
- "transactionCurrency": "986",
- "countryCode": "BR",
- "merchantName": "FRANCISCO DA SILVA",
- "merchantCity": "RECIFE",
- "transactionAmount": 10,
- "txid": "3252890112011017889597792",
- "chave": "5f84a4c5-c5cb-4599-9f13-7eb4d419dacc",
- "payload": { },
- "endToEndId": "E082535392025020714090799201365d",
- "statusCode": 200
}Os endpoints de chaves Pix permitem listar, criar e remover as chaves da conta autenticada, além de consultar dados DICT de qualquer chave informada.
Sobre chaves Pix
A chave Pix é uma forma simples de identificar o recebedor de uma transferência. Com ela, não é necessário informar agência, conta e demais dados bancários do destinatário. Uma mesma pessoa ou empresa pode possuir mais de uma chave.Gerenciar chaves da conta
Use `/accounts/keys` para listar, criar e remover as chaves Pix da conta autenticada.Fluxo OTP (EMAIL e PHONE)
POST /accounts/keys/challenge— envia o OTP ao contato e retornavalidationHash(auth hash).- O usuário informa o código recebido por e-mail/SMS (
validationCode). POST /accounts/keys— cria a chave enviandokeyType,key,validationHashevalidationCode.
Guia completo: documentação Gerenciando chaves Pix (seção Pagamentos).
O endpoint GET /pix/keys/{key} apenas consulta o DICT de uma chave informada; não gerencia as chaves da conta.
| Tipo de chave Pix | Descrição | Validação de formato |
|---|---|---|
| CPF | Documento de pessoa física | ^[0-9]{11}$ |
| CNPJ | Documento de pessoa jurídica | ^[0-9]{14}$ |
| Telefone | Número de telefone | ^+[1-9][0-9]\d{1,14}$ |
| Endereço de e-mail | ^[a-z0-9.!#$&'*+\\\\/=?^_`{|}~-]+@[a-z0-9](?:[a-z0-9-]{0,61}[a-z0-9])?(?:\.[a-z0-9](?:[a-z0-9-]{0,61}[a-z0-9])?)*$ | |
| EVP (chave aleatória) | Chave aleatória gerada pelo Banco Central do Brasil | [0-9a-f]{8}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{12}$ |
Listar chaves Pix da conta.
Retorna as chaves Pix registradas no DICT para a conta autenticada.
Diferente de GET /pix/keys/{key}, este endpoint lista apenas as chaves da própria conta.
Para criar EMAIL/PHONE, use antes POST /accounts/keys/challenge e depois POST /accounts/keys.
Guia: Gerenciando chaves Pix.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 500
{- "data": [
- {
- "key": "e1f2a3b4-c5d6-7890-abcd-ef1234567890",
- "keyType": "EVP",
- "branch": "0001",
- "accountNumber": "123456",
- "accountType": "CACC",
- "name": "Cliente Exemplo",
- "taxIdNumber": "12345678901",
- "creationDate": "2024-01-01T12:00:00.000Z"
}
]
}Criar chave Pix da conta.
Cria uma chave Pix no DICT para a conta autenticada.
Tipos sem OTP
EVP: não enviekey(a chave aleatória é gerada pelo DICT).CPF/CNPJ: enviekeyigual ao documento da conta.
Tipos com OTP (EMAIL / PHONE) — fluxo obrigatório
- Chame
POST /accounts/keys/challengecom o mesmokeyTypeekey. - Guarde o
validationHashda resposta e peça ao usuário o código OTP recebido. - Chame este endpoint com
keyType,key,validationHashevalidationCode.
Sem validationHash + validationCode, a criação de EMAIL/PHONE é rejeitada.
Se o código expirar (5 minutos), solicite um novo challenge.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| keyType required | string Enum: "EVP" "CPF" "CNPJ" "EMAIL" "PHONE" Tipo da chave a criar.
Para CPF/CNPJ, o tipo deve corresponder ao tipo de pessoa da conta.
Para EMAIL/PHONE, |
| key | string Valor da chave. Obrigatório para CPF, CNPJ, EMAIL e PHONE. Para CPF/CNPJ deve ser igual ao documento da conta. Omitido para EVP (a chave aleatória é gerada pelo DICT). |
| validationHash | string <uuid> Auth hash retornado por |
| validationCode | string Código OTP recebido por e-mail ou SMS. Obrigatório para EMAIL e PHONE. |
Responses
Request samples
- Payload
{- "keyType": "EVP"
}Response samples
- 200
- 400
- 401
- 403
- 422
- 500
{- "key": "e1f2a3b4-c5d6-7890-abcd-ef1234567890",
- "keyType": "EVP",
- "branch": "0001",
- "accountNumber": "123456",
- "accountType": "CACC",
- "name": "Cliente Exemplo",
- "taxIdNumber": "12345678901",
- "creationDate": "2024-01-01T12:00:00.000Z"
}Solicitar OTP para criar chave EMAIL ou PHONE.
Passo 1 do fluxo OTP. Use apenas para criar chaves EMAIL ou PHONE.
O que este endpoint faz:
- Envia um código OTP para o e-mail ou telefone informado (
key). - Retorna
validationHash(auth hash) eexpiresIn(300 segundos).
O código OTP não vem no body da resposta — ele é enviado ao contato.
Próximo passo: chame POST /accounts/keys com:
- o mesmo
keyTypeekey validationHashretornado aquivalidationCodeinformado pelo usuário
Para reenviar o OTP ou se o código expirar, chame este endpoint novamente
(um novo validationHash será gerado).
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| keyType required | string Enum: "EMAIL" "PHONE" Tipo da chave que será validada por OTP. |
| key required | string E-mail ou telefone (E.164, ex. +5511999999999) a validar. |
Responses
Request samples
- Payload
{- "keyType": "EMAIL",
- "key": "[email protected]"
}Response samples
- 200
- 400
- 401
- 403
- 422
- 500
{- "validationHash": "550e8400-e29b-41d4-a716-446655440000",
- "expiresIn": 300
}Remover chave Pix da conta.
Remove uma chave Pix da conta autenticada no DICT. A chave informada precisa pertencer à conta; caso contrário, a API retorna 404. A exclusão pode ser bloqueada se existirem cobranças de QR Code ativas associadas à chave.
Authorizations:
path Parameters
| key required | string Valor da chave Pix a ser removida. |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 202
- 400
- 401
- 403
- 404
- 409
- 500
{ }Consultar dados de uma chave Pix.
Consulta no DICT os dados públicos de qualquer chave Pix informada: titular e conta de destino.
Para listar, criar ou remover as chaves da própria conta, use /accounts/keys.
Authorizations:
path Parameters
| key required | string Chave Pix a ser consultada. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "name": "string",
- "tradeName": "string",
- "keyType": "CPF",
- "key": "string",
- "document": "string",
- "ispb": "string",
- "ispb_reduced_name": "string",
- "endToEndId": "string"
}Os endpoints de boletos permitem consultar informações do título, iniciar o pagamento, listar pagamentos realizados e acompanhar o detalhe de cada operação.
Iniciar pagamento de boleto pela linha digitável.
Permite solicitar o pagamento de um boleto usando a linha digitável.
1 - O pagamento sempre considera o valor atualizado do boleto, incluindo juros e multas quando aplicáveis.
2 - Boletos cujo valor pode ser alterado pelo pagador devem ser pagos por um canal administrativo autorizado.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| digitableCode required | string Representação numérica do código de barras do boleto (linha digitável). Informe apenas números. |
| description required | string |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
object |
Responses
Request samples
- Payload
{- "digitableCode": "string",
- "description": "string",
- "paymentFlow": "INSTANT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "id": 0,
- "idempotencyKey": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "digitableCode": "string",
- "description": "string",
- "paymentFlow": "INSTANT",
- "status": "CANCELED",
- "transactionType": "PIX",
- "creditDebitType": "CREDIT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}
}Iniciar pagamento de boleto pelo código do boleto.
Paga um boleto já consultado, usando o billetCode retornado em POST /billets/info.
O valor liquidado é o valor atualizado do título, com juros e multa quando houver.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| billetCode required | string <= 50 characters Representação numérica da linha digitável ou do código de barras do boleto. Informe apenas números. |
| description required | string |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
object |
Responses
Request samples
- Payload
{- "billetCode": "string",
- "description": "string",
- "paymentFlow": "INSTANT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "id": 0,
- "idempotencyKey": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "digitableCode": "string",
- "description": "string",
- "paymentFlow": "INSTANT",
- "status": "CANCELED",
- "transactionType": "PIX",
- "creditDebitType": "CREDIT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}
}Consultar informações de um boleto.
Consulta um boleto pela linha digitável ou pelo código de barras, sem pagar.
Use para mostrar valor, vencimento e beneficiário antes de confirmar o pagamento.
Authorizations:
Request Body schema: application/jsonrequired
| billetCode required | string <= 50 characters Representação numérica da linha digitável ou do código de barras do boleto. Informe apenas números. |
Responses
Request samples
- Payload
{- "billetCode": "string"
}Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "paymentId": 0,
- "payDueDate": "2019-08-24T14:15:22Z",
- "dueDateRegister": "2019-08-24T14:15:22Z",
- "digitableCode": "string",
- "maxValue": 0.1,
- "minValue": 0.1,
- "originalValue": 0.1,
- "discountValue": 0.1,
- "interestValueCalculated": 0.1,
- "totalUpdated": 0.1,
- "recipient": "string",
- "documentRecipient": "string",
- "allowChangeValue": true
}Listar pagamentos de boletos.
Lista os pagamentos de boleto já solicitados na conta, com status e identificadores de cada operação.
Use para conciliar o que já foi enviado e o que ainda está em processamento.
Authorizations:
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "meta": {
- "total": 100,
- "limit": 10,
- "offset": 1
}, - "data": [
- {
- "eventDate": "2019-08-24T14:15:22Z",
- "id": 0,
- "digitableCode": "string",
- "status": "CANCELED",
- "transactionType": "PIX",
- "idempotencyKey": "string",
- "creditDebitType": "CREDIT",
- "transactionAmount": {
- "currency": "BRL",
- "amount": 0.1
}
}
]
}Consultar detalhes do pagamento de boleto por ID.
Mostra o detalhe completo de um pagamento de boleto: dados do título, valor pago e situação da liquidação.
O id é o identificador retornado na criação ou na listagem.
Authorizations:
path Parameters
| id required | string ID do boleto. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": 0,
- "idempotencyKey": "string",
- "createdAt": "2019-08-24T14:15:22Z",
- "status": "CANCELED",
- "transactionType": "PIX",
- "creditDebitType": "CREDIT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "billetInfo": {
- "digitableCode": "string",
- "barCode": "string",
- "settleDate": "2019-08-24T14:15:22Z",
- "dueDate": "2019-08-24T14:15:22Z"
}, - "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "debtorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}
}
}Consultar pagamento de boleto por ID.
Consulta o pagamento de boleto pelo id da operação.
Use quando já tiver o identificador e quiser só o status e os dados principais, sem o detalhe expandido.
Authorizations:
path Parameters
| id required | string ID do boleto. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": 0,
- "idempotencyKey": "string",
- "createdAt": "2019-08-24T14:15:22Z",
- "status": "CANCELED",
- "transactionType": "PIX",
- "creditDebitType": "CREDIT",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "billetInfo": {
- "digitableCode": "string",
- "barCode": "string",
- "settleDate": "2019-08-24T14:15:22Z",
- "dueDate": "2019-08-24T14:15:22Z"
}, - "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "debtorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}
}
}Obter comprovante de pagamento de boleto em PDF.
Gera o comprovante do pagamento de boleto em PDF, devolvido em base64.
Informe o id do pagamento.
Authorizations:
path Parameters
| id required | string ID do pagamento do boleto. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "pdf": "string"
}
}Os endpoints de TED permitem criar e consultar transferências para contas de outras instituições financeiras.
Criar uma transferência TED.
Cria uma TED para uma conta em outra instituição financeira.
Envie os dados do favorecido e a chave de idempotência. Acompanhe depois pelo id ou pela mesma chave.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
required | object (CreditorData) |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
required | object |
| remittanceInformation | string (RemittanceInformation) Informação adicional enviada pelo pagador ao recebedor junto com o pagamento. |
Responses
Request samples
- Payload
{- "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}, - "paymentFlow": "INSTANT",
- "payment": {
- "currency": "BRL",
- "amount": 0.01
}, - "remittanceInformation": "string"
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "data": {
- "numCtrlIf": "string",
- "numCtrlStr": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "status": "CANCELED",
- "id": 0,
- "createdAt": "2019-08-24T14:15:22Z",
- "idempotencyKey": "string",
- "refunds": [
- {
- "id": 0,
- "amount": 0.1,
- "reason": "string",
- "status": "string",
- "createdAt": "2019-08-24T14:15:22Z"
}
], - "remittanceInformation": "string",
- "transactionType": "TED",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}
}
}Consultar TED por ID.
Consulta uma TED pelo identificador interno retornado na criação.
Use para acompanhar se a transferência foi aceita, liquidada ou rejeitada.
Authorizations:
path Parameters
| id required | number ID da transação TED. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "numCtrlIf": "string",
- "numCtrlStr": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "status": "CANCELED",
- "id": 0,
- "createdAt": "2019-08-24T14:15:22Z",
- "idempotencyKey": "string",
- "refunds": [
- {
- "id": 0,
- "amount": 0.1,
- "reason": "string",
- "status": "string",
- "createdAt": "2019-08-24T14:15:22Z"
}
], - "remittanceInformation": "string",
- "transactionType": "TED",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}
}
}Consultar TED por chave de idempotência.
Consulta a TED criada com a mesma chave de idempotência da solicitação.
Útil quando a criação ficou sem resposta e você precisa saber se a TED já existe antes de tentar de novo.
Authorizations:
path Parameters
| idempotencyKey required | string[a-zA-Z0-9]{1,50} Chave de idempotência usada na criação. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "numCtrlIf": "string",
- "numCtrlStr": "string",
- "eventDate": "2019-08-24T14:15:22Z",
- "status": "CANCELED",
- "id": 0,
- "createdAt": "2019-08-24T14:15:22Z",
- "idempotencyKey": "string",
- "refunds": [
- {
- "id": 0,
- "amount": 0.1,
- "reason": "string",
- "status": "string",
- "createdAt": "2019-08-24T14:15:22Z"
}
], - "remittanceInformation": "string",
- "transactionType": "TED",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "creditorAccount": {
- "ispb": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "document": "string",
- "name": "string"
}
}
}Os endpoints de transferências internas permitem criar e consultar transferências entre contas da mesma instituição.
Criar transferência interna
Transfere valores entre contas da mesma instituição, sem passar pelo Pix ou pela TED.
Informe a conta destino e a chave de idempotência. Acompanhe pelo endToEndId ou pela mesma chave.
Authorizations:
header Parameters
| x-idempotency-key required | string[a-zA-Z0-9]{1,50} Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
required | object |
required | object |
| paymentFlow | string (PaymentFlowType) Enum: "INSTANT" "APPROVAL_REQUIRED" Valor padrão:
|
| remittanceInformation | string <= 140 characters Descrição ou observação da transferência. |
Responses
Request samples
- Payload
{- "creditorAccount": {
- "document": "12345678901",
- "name": "João Silva",
- "issuer": "0001",
- "number": "123456",
- "accountType": "CACC"
}, - "payment": {
- "currency": "BRL",
- "amount": 100.5
}, - "paymentFlow": "INSTANT",
- "remittanceInformation": "Transferência para pagamento"
}Response samples
- 202
- 400
- 401
- 403
- 412
- 422
- 429
- 500
{- "data": {
- "id": 0,
- "endToEndId": "string",
- "status": "PROCESSING",
- "transactionType": "INTERNAL",
- "createdAt": "2019-08-24T14:15:22Z",
- "eventDate": "2019-08-24T14:15:22Z",
- "idempotencyKey": "string",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "creditorAccount": {
- "document": "string",
- "name": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "ispb": "string"
}, - "debtorAccount": {
- "document": "string",
- "name": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "ispb": "string"
}, - "remittanceInformation": "string",
- "refunds": [
- {
- "id": 0,
- "amount": 0.1,
- "reason": "string",
- "status": "string",
- "createdAt": "2019-08-24T14:15:22Z"
}
]
}
}Consultar transferência interna por EndToEndId
Consulta uma transferência interna pelo endToEndId gerado na criação.
Use para acompanhar o status da movimentação entre contas da instituição.
Authorizations:
path Parameters
| endToEndId required | string Identificador único da transferência (EndToEndId). |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": 0,
- "endToEndId": "string",
- "status": "PROCESSING",
- "transactionType": "INTERNAL",
- "createdAt": "2019-08-24T14:15:22Z",
- "eventDate": "2019-08-24T14:15:22Z",
- "idempotencyKey": "string",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "creditorAccount": {
- "document": "string",
- "name": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "ispb": "string"
}, - "debtorAccount": {
- "document": "string",
- "name": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "ispb": "string"
}, - "remittanceInformation": "string",
- "refunds": [
- {
- "id": 0,
- "amount": 0.1,
- "reason": "string",
- "status": "string",
- "createdAt": "2019-08-24T14:15:22Z"
}
]
}
}Consultar transferência interna por chave de idempotência
Consulta a transferência interna criada com a mesma chave de idempotência.
Útil para retomar uma chamada que ficou sem resposta e evitar um segundo envio.
Authorizations:
path Parameters
| idempotencyKey required | string[a-zA-Z0-9]{1,50} Chave de idempotência usada na criação. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": 0,
- "endToEndId": "string",
- "status": "PROCESSING",
- "transactionType": "INTERNAL",
- "createdAt": "2019-08-24T14:15:22Z",
- "eventDate": "2019-08-24T14:15:22Z",
- "idempotencyKey": "string",
- "payment": {
- "currency": "BRL",
- "amount": 0.1
}, - "creditorAccount": {
- "document": "string",
- "name": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "ispb": "string"
}, - "debtorAccount": {
- "document": "string",
- "name": "string",
- "issuer": "string",
- "number": "string",
- "accountType": "SLRY",
- "ispb": "string"
}, - "remittanceInformation": "string",
- "refunds": [
- {
- "id": 0,
- "amount": 0.1,
- "reason": "string",
- "status": "string",
- "createdAt": "2019-08-24T14:15:22Z"
}
]
}
}Os endpoints de cobranças (invoices) permitem criar, listar, consultar, emitir e cancelar títulos Pix, boleto registrado ou híbridos (PIX_BOLETO) no host da API de Contas.
Escopos: invoices.read e invoices.write. Criação exige x-idempotency-key (máximo 50 caracteres).
pixKey é obrigatória quando o método inclui Pix. Credencial BaaS envia x-account-id.
Guia: documentação Cobranças Pix e boleto (seção Pagamentos).
Criar cobrança Pix, boleto ou híbrida.
Cria uma cobrança Pix, boleto ou híbrida (PIX_BOLETO) para um pagador da conta.
O header x-idempotency-key é obrigatório (1 a 50 caracteres). pixKey é obrigatória quando o método inclui Pix. IMMEDIATE registra na hora; SCHEDULED nasce em rascunho (DRAFT) e precisa ser emitida depois.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
| x-idempotency-key required | string [ 1 .. 50 ] characters Identificador único da requisição para controle de idempotência. |
Request Body schema: application/jsonrequired
| customerId required | integer <int64> |
| paymentMethod | string (InvoicePaymentMethod) Default: "PIX" Enum: "PIX" "BOLETO" "PIX_BOLETO" |
| pixKey | string Obrigatória quando o método inclui Pix. |
| dueDate required | string <date> Vencimento YYYY-MM-DD em America/Sao_Paulo. |
| daysToPay | integer >= 0 Default: 0 |
| amount required | number > 0 |
| type required | string (InvoiceType) Enum: "IMMEDIATE" "SCHEDULED" |
| description | string <= 255 characters |
| emailTo | string <email> <= 255 characters |
| sendEmail | boolean Default: false |
object (InvoiceInterest) | |
object (InvoiceLateFee) | |
object (InvoiceDiscount) |
Responses
Request samples
- Payload
{- "customerId": 0,
- "paymentMethod": "PIX",
- "pixKey": "string",
- "dueDate": "2019-08-24",
- "daysToPay": 0,
- "amount": 0,
- "type": "IMMEDIATE",
- "description": "string",
- "sendEmail": false,
- "interest": {
- "type": 1,
- "amount": 0
}, - "lateFee": {
- "type": 1,
- "amount": 0
}, - "discount": {
- "type": 1,
- "value": 0,
- "deadline": "2019-08-24"
}
}Response samples
- 201
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "id": 0,
- "txId": "string",
- "brCode": "string",
- "amount": 0,
- "description": "string",
- "status": "DRAFT",
- "type": "IMMEDIATE",
- "paymentMethod": "PIX",
- "pixKey": "string",
- "boletoBarcode": "string",
- "boletoDigitableLine": "string",
- "dueDate": "2019-08-24T14:15:22Z",
- "daysToPay": 0,
- "transactionId": "string",
- "appliedInterest": 0,
- "appliedFee": 0,
- "interest": {
- "type": 1,
- "amount": 0
}, - "lateFee": {
- "type": 1,
- "amount": 0
}, - "discount": {
- "type": 1,
- "value": 0,
- "deadline": "2019-08-24"
}, - "customer": {
- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}
}Listar cobranças.
Lista as cobranças (invoices) da conta, com paginação.
Use filter para buscar por descrição ou nome do pagador.
Authorizations:
query Parameters
| page | integer >= 1 Default: 1 |
| perPage | integer [ 1 .. 100 ] Default: 20 |
| filter | string <= 255 characters Filtra por descrição ou nome do pagador. |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "meta": {
- "total": 0,
- "perPage": 0,
- "currentPage": 0,
- "firstPage": 0,
- "lastPage": 0,
- "nextPage": 0,
- "prevPage": 0
}, - "data": [
- {
- "id": 0,
- "txId": "string",
- "amount": 0,
- "status": "DRAFT",
- "type": "IMMEDIATE",
- "dueDate": "2019-08-24T14:15:22Z",
- "paymentMethod": "PIX",
- "boletoBarcode": "string",
- "boletoDigitableLine": "string",
- "customer": {
- "id": 0,
- "name": "string",
- "document": "string"
}
}
]
}Consultar cobrança.
Consulta uma cobrança pelo invoiceId: método de pagamento, status, valor e dados do pagador.
Use para acompanhar emissão, pagamento, vencimento ou cancelamento.
Authorizations:
path Parameters
| invoiceId required | integer <int64> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "id": 0,
- "txId": "string",
- "brCode": "string",
- "amount": 0,
- "description": "string",
- "status": "DRAFT",
- "type": "IMMEDIATE",
- "paymentMethod": "PIX",
- "pixKey": "string",
- "boletoBarcode": "string",
- "boletoDigitableLine": "string",
- "dueDate": "2019-08-24T14:15:22Z",
- "daysToPay": 0,
- "transactionId": "string",
- "appliedInterest": 0,
- "appliedFee": 0,
- "interest": {
- "type": 1,
- "amount": 0
}, - "lateFee": {
- "type": 1,
- "amount": 0
}, - "discount": {
- "type": 1,
- "value": 0,
- "deadline": "2019-08-24"
}, - "customer": {
- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}
}Cancelar cobrança.
Cancela uma cobrança que ainda não foi liquidada.
Cobranças já pagas ou em situação que não admite cancelamento retornam erro de regra de negócio.
Authorizations:
path Parameters
| invoiceId required | integer <int64> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "success": true
}Emitir cobrança em rascunho.
Emite uma cobrança agendada que ainda está em rascunho.
Válido apenas para faturas SCHEDULED com status DRAFT. Depois da emissão, o título passa a valer para o pagador.
Authorizations:
path Parameters
| invoiceId required | integer <int64> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "id": 0,
- "txId": "string",
- "brCode": "string",
- "amount": 0,
- "description": "string",
- "status": "DRAFT",
- "type": "IMMEDIATE",
- "paymentMethod": "PIX",
- "pixKey": "string",
- "boletoBarcode": "string",
- "boletoDigitableLine": "string",
- "dueDate": "2019-08-24T14:15:22Z",
- "daysToPay": 0,
- "transactionId": "string",
- "appliedInterest": 0,
- "appliedFee": 0,
- "interest": {
- "type": 1,
- "amount": 0
}, - "lateFee": {
- "type": 1,
- "amount": 0
}, - "discount": {
- "type": 1,
- "value": 0,
- "deadline": "2019-08-24"
}, - "customer": {
- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}
}Cadastro de pagadores (customers) usados nas cobranças da API de Contas. O customerId da invoice aponta para este recurso, isolado por conta.
Escopos: invoices.read e invoices.write.
Criar pagador.
Cadastra um pagador (customer) para usar nas cobranças da conta.
Informe os dados pessoais ou empresariais do pagador. O id retornado entra no body da invoice.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| name required | string [ 3 .. 255 ] characters Nome completo (nome e sobrenome). |
string <email> <= 255 characters | |
| phone | string <= 20 characters |
| document required | string [ 11 .. 20 ] characters |
required | object (InvoiceCustomerAddress) |
Responses
Request samples
- Payload
{- "name": "string",
- "phone": "string",
- "document": "stringstrin",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
}Response samples
- 201
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}Listar pagadores.
Lista os pagadores cadastrados na conta, com paginação.
Use filter para buscar pelo nome.
Authorizations:
query Parameters
| page | integer >= 1 Default: 1 |
| perPage | integer [ 1 .. 100 ] Default: 20 |
| filter | string <= 255 characters Filtra por nome. |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "meta": {
- "total": 0,
- "perPage": 0,
- "currentPage": 0,
- "firstPage": 0,
- "lastPage": 0,
- "nextPage": 0,
- "prevPage": 0
}, - "data": [
- {
- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}
]
}Consultar pagador.
Consulta um pagador pelo customerId.
Use para conferir os dados antes de emitir ou atualizar uma cobrança.
Authorizations:
path Parameters
| customerId required | integer <int64> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}Atualizar pagador.
Atualiza os dados de um pagador já cadastrado.
Envie o body completo com as informações que devem ficar gravadas.
Authorizations:
path Parameters
| customerId required | integer <int64> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| name required | string [ 3 .. 255 ] characters Nome completo (nome e sobrenome). |
string <email> <= 255 characters | |
| phone | string <= 20 characters |
| document required | string [ 11 .. 20 ] characters |
required | object (InvoiceCustomerAddress) |
Responses
Request samples
- Payload
{- "name": "string",
- "phone": "string",
- "document": "stringstrin",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
}Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "id": 0,
- "accountId": 0,
- "name": "string",
- "email": "string",
- "phone": "string",
- "document": "string",
- "address": {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}, - "addresses": [
- {
- "address": "string",
- "number": "string",
- "complement": "string",
- "district": "string",
- "city": "string",
- "zipCode": "stringst",
- "uf": "st"
}
]
}Excluir pagador.
Remove um pagador do cadastro da conta.
Se ele estiver vinculado a cobranças que impedem a exclusão, a API recusa a operação.
Authorizations:
path Parameters
| customerId required | integer <int64> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "success": true
}Fluxo de Crédito do Trabalhador / CTPS Digital: listagem de leads, envio de propostas, registro do desfecho, autorização e consulta FGTS.
Guias: Propostas eConsignado CLT e Dataprev, dentro de Crédito Trabalhador (seção Pagamentos).
Listar leads do leilão CLT
Lista leads do crédito do trabalhador CLT disponíveis para a conta autenticada.
Filtros opcionais: status (string ou array), filter (nome/CPF),
created_at_from/created_at_to, sort_by/sort_order.
Cada lead traz requires_guarantees e requested_guarantee, que determinam o
body aceito no envio de propostas.
Guia: Crédito Trabalhador → Propostas eConsignado CLT (seção Pagamentos).
Authorizations:
Request Body schema: application/jsonrequired
| page | integer >= 1 Default: 1 |
| per_page | integer [ 1 .. 100 ] Default: 25 |
EConsignadoCltLeadStatus (string) or Array of EConsignadoCltLeadStatus (strings) Status único (legado) ou lista para filtro | |
| filter | string [ 1 .. 100 ] characters Busca textual por nome do trabalhador ou CPF (com ou sem máscara). |
| created_at_from | string <date-time> Início da janela em |
| created_at_to | string <date-time> Fim da janela em |
| sort_by | string Default: "created_at" Enum: "created_at" "request_valid_until" "proposal_sent_at" "status" "requested_amount" Campo de ordenação. |
| sort_order | string Default: "desc" Enum: "asc" "desc" Direção da ordenação. |
Responses
Request samples
- Payload
{- "page": 1,
- "per_page": 25,
- "status": [
- "NEW",
- "PROPOSAL_SENT"
], - "filter": "Maria",
- "created_at_from": "2026-08-01T00:00:00.000Z",
- "created_at_to": "2026-08-11T23:59:59.999Z",
- "sort_by": "created_at",
- "sort_order": "desc"
}Response samples
- 200
- 400
- 401
- 403
- 429
- 503
{- "data": [
- {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "dataprev_request_id": 0,
- "worker_cpf": "string",
- "worker_name": "string",
- "employee_registration": "string",
- "employer_registration_number": "string",
- "employer_registration_type": 0,
- "requested_amount": 0,
- "installments_count": 0,
- "available_margin": 0,
- "loan_eligible": true,
- "requires_guarantees": true,
- "requested_guarantee": {
- "fgts_guarantee_balance": 0,
- "severance_penalty_guarantee_amount": 0,
- "severance_guarantee_percentage": 0
}, - "admission_date": "string",
- "request_valid_until": "2019-08-24T14:15:22Z",
- "status": "NEW",
- "proposal_sent_by_me": true,
- "proposal_sent_at": "2019-08-24T14:15:22Z",
- "synced_at": "2019-08-24T14:15:22Z",
- "created_at": "2019-08-24T14:15:22Z"
}
], - "page": 0,
- "per_page": 0,
- "total": 0
}Enviar propostas a partir do lead
Envia as propostas à Dataprev a partir de um lead. O proposal_request_id vem do lead (não envie no body).
O lead determina o que enviar: leads com requires_guarantees: false recebem uma
proposta sem garantias; leads com requires_guarantees: true exigem duas propostas
no mesmo request (uma com e outra sem garantias).
Os valores de garantia não são escolha da instituição: use os campos não nulos de
requested_guarantee no lead. Informar uma garantia que o trabalhador não ofereceu,
ou omitir uma que ele ofereceu, resulta em 422.
Authorizations:
path Parameters
| id required | string <uuid> UUID do lead |
Request Body schema: application/jsonrequired
required | Array of objects (EConsignadoCltLeadProposalItem) [ 1 .. 2 ] items | ||||||||||||||||||||||||||||||||
Array ([ 1 .. 2 ] items)
| |||||||||||||||||||||||||||||||||
Responses
Request samples
- Payload
{- "proposals": [
- {
- "proposal_number": "PROP0001",
- "proposal_valid_until": "23072026235959",
- "installments_count": 24,
- "installment_amount": 250,
- "released_amount": 5000,
- "loan_amount": 5200,
- "iof_amount": 15,
- "annual_rate": 18,
- "annual_cet": 21,
- "monthly_rate": 1.5,
- "monthly_cet": 1.75,
- "has_guarantees": false
}
]
}Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 429
- 503
{- "lead": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "dataprev_request_id": 0,
- "worker_cpf": "string",
- "worker_name": "string",
- "employee_registration": "string",
- "employer_registration_number": "string",
- "employer_registration_type": 0,
- "requested_amount": 0,
- "installments_count": 0,
- "available_margin": 0,
- "loan_eligible": true,
- "requires_guarantees": true,
- "requested_guarantee": {
- "fgts_guarantee_balance": 0,
- "severance_penalty_guarantee_amount": 0,
- "severance_guarantee_percentage": 0
}, - "admission_date": "string",
- "request_valid_until": "2019-08-24T14:15:22Z",
- "status": "NEW",
- "proposal_sent_by_me": true,
- "proposal_sent_at": "2019-08-24T14:15:22Z",
- "synced_at": "2019-08-24T14:15:22Z",
- "created_at": "2019-08-24T14:15:22Z"
}, - "dataprev_response": [
- { }
]
}Registrar desfecho da proposta
Registra se o trabalhador aceitou ou recusou a proposta na CTPS Digital.
Disponível apenas quando o lead está em PROPOSAL_SENT.
Authorizations:
path Parameters
| id required | string <uuid> UUID do lead |
Request Body schema: application/jsonrequired
| accepted required | boolean true se o trabalhador aceitou a proposta na CTPS Digital. |
Responses
Request samples
- Payload
{- "accepted": true
}Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 429
- 503
{- "lead": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "dataprev_request_id": 0,
- "worker_cpf": "string",
- "worker_name": "string",
- "employee_registration": "string",
- "employer_registration_number": "string",
- "employer_registration_type": 0,
- "requested_amount": 0,
- "installments_count": 0,
- "available_margin": 0,
- "loan_eligible": true,
- "requires_guarantees": true,
- "requested_guarantee": {
- "fgts_guarantee_balance": 0,
- "severance_penalty_guarantee_amount": 0,
- "severance_guarantee_percentage": 0
}, - "admission_date": "string",
- "request_valid_until": "2019-08-24T14:15:22Z",
- "status": "NEW",
- "proposal_sent_by_me": true,
- "proposal_sent_at": "2019-08-24T14:15:22Z",
- "synced_at": "2019-08-24T14:15:22Z",
- "created_at": "2019-08-24T14:15:22Z"
}
}Enviar e-mail de autorização FGTS (Dataprev)
Passo 1 da consulta de saldo FGTS: envia e-mail com link para o trabalhador autorizar a consulta.
Authorizations:
Request Body schema: application/jsonrequired
| cpf required | string^[0-9]{11}$ |
| email required | string <email> <= 255 characters |
| name required | string [ 1 .. 100 ] characters |
Responses
Request samples
- Payload
{- "cpf": "string",
- "name": "string"
}Response samples
- 200
- 400
- 401
- 403
- 422
- 429
- 503
{- "data": {
- "mensagem": "string",
- "expires_at": "2019-08-24T14:15:22Z"
}
}Consultar status da autorização FGTS (Dataprev)
Polling do consentimento do trabalhador (PENDING, ACCEPTED, REJECTED, EXPIRED).
Authorizations:
Request Body schema: application/jsonrequired
| cpf required | string^[0-9]{11}$ |
Responses
Request samples
- Payload
{- "cpf": "string"
}Response samples
- 200
- 400
- 401
- 403
- 429
- 503
{- "data": {
- "status": "PENDING",
- "sent_at": "2019-08-24T14:15:22Z",
- "accepted_at": "2019-08-24T14:15:22Z",
- "rejected_at": "2019-08-24T14:15:22Z",
- "expires_at": "2019-08-24T14:15:22Z"
}
}Consultar saldo FGTS (Dataprev)
Passo 2: consulta o saldo FGTS. Exige autorização ACCEPTED para o CPF.
Use employer_registration_type, employer_registration_number e employee_id do lead.
Authorizations:
Request Body schema: application/jsonrequired
| employer_registration_type required | integer Código eSocial/Dataprev do empregador (1=CNPJ, 2=CPF, 3=CAEPF, 4=CNO). |
| employer_registration_number required | string^([0-9]{8}|[0-9]{11}|[0-9]{14})$ |
| employee_id required | string [ 1 .. 30 ] characters Matrícula do trabalhador. |
| cpf required | string^[0-9]{11}$ |
Responses
Request samples
- Payload
{- "employer_registration_type": 0,
- "employer_registration_number": "string",
- "employee_id": "string",
- "cpf": "string"
}Response samples
- 200
- 400
- 401
- 403
- 422
- 429
- 503
{- "data": { }
}Bancarização é o fluxo em que a conta autenticada origina uma operação de crédito (CCB) para um devedor pessoa física. Nesta jornada a própria conta é o cessionário: ela recebe a cessão da operação e não escolhe outro fundo ou cessionário no pedido.
Use esta seção se você integra com credencial de conta da API de Contas. Credencial BaaS não opera esta jornada.
O que você consegue fazer
- Listar os produtos de crédito publicados para a conta
- Criar uma solicitação com o devedor e as condições da operação
- Acompanhar o status até a contratação
- Reenviar o convite de cadastro, se o devedor ainda não tiver conta
- Cancelar a solicitação antes da criação do empréstimo (Loan)
Regras desta jornada
- O body não envia
assignment. A conta do token é o cessionário; enviar esse campo retorna400. - Somente devedor pessoa física (CPF).
- Os paths não usam o prefixo
/api/v2. Idempotency-Keyé obrigatório na criação e no reenvio do convite.- Approve, reject e PIN não fazem parte desta API. Se a conta exigir assinatura conjunta, a solicitação fica em
WAITING_JOINT_APPROVALpara o Finance.
Guia: Bancarização (seção Pagamentos).
Listar produtos de bancarização da conta
Lista os produtos publicados para a conta autenticada, na visão do cessionário.
Authorizations:
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "data": [
- {
- "id": 1,
- "name": "string",
- "description": "string",
- "personType": "NATURAL_PERSON",
- "creditType": "string",
- "minTerm": 1,
- "maxTerm": 1,
- "minAmount": "string",
- "maxAmount": "string",
- "maxGracePeriodDays": 0,
- "allowedPeriods": [
- "string"
], - "amortizationOptions": [
- "string"
]
}
]
}Consultar produto de bancarização
Devolve parâmetros operacionais e faixas de taxa do produto. O cessionário
não recebe lista de assignees: a conta autenticada é o cessionário.
Authorizations:
path Parameters
| productId required | integer >= 1 |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "id": 1,
- "name": "string",
- "description": "string",
- "personType": "NATURAL_PERSON",
- "creditType": "string",
- "minTerm": 1,
- "maxTerm": 1,
- "minAmount": "string",
- "maxAmount": "string",
- "maxGracePeriodDays": 0,
- "allowedPeriods": [
- "string"
], - "amortizationOptions": [
- "string"
], - "parameters": [
- {
- "parameter": "INTEREST_RATES",
- "required": true,
- "minValue": 0,
- "maxValue": 0
}
], - "interestRatesRequired": true,
- "ratePolicies": [
- {
- "amortizationOption": "string",
- "indexModel": "string",
- "minInterestRate": "string",
- "maxInterestRate": "string",
- "minPercentageRate": "string",
- "maxPercentageRate": "string"
}
]
}Listar solicitações de bancarização da conta
Lista as solicitações criadas por esta API para a conta autenticada. Pedidos criados no Finance não aparecem aqui.
Authorizations:
query Parameters
| page | integer >= 1 Default: 1 |
| limit | integer [ 1 .. 100 ] Default: 25 |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "data": [
- {
- "requestId": "d385ab22-0f51-4b97-9ecd-b8ff3fd4fcb6",
- "externalRequestId": "string",
- "status": "RECEIVED",
- "nextAction": "INTERNAL_CREDIT_FLOW",
- "error": {
- "code": "string"
}, - "expiresAt": "2019-08-24T14:15:22Z",
- "retryAt": "2019-08-24T14:15:22Z",
- "pricing": {
- "bankarizationFeeRate": "string",
- "bankarizationFeeBase": "LOAN_PRINCIPAL",
- "bankarizationFeeAmount": "string"
}, - "links": {
- "self": "string"
}
}
], - "meta": {
- "page": 1,
- "limit": 1,
- "total": 0
}
}Criar solicitação de bancarização
Cria uma solicitação assíncrona. A conta autenticada é o cessionário.
Não envie assignment. Idempotency-Key é obrigatório.
Somente devedor pessoa física (CPF).
Authorizations:
header Parameters
| Idempotency-Key required | string [ 1 .. 160 ] characters Chave de idempotência da credencial (1 a 160 caracteres). |
Request Body schema: application/jsonrequired
| externalRequestId | string [ 1 .. 160 ] characters |
| creditProductId required | integer >= 1 |
required | object (BankarizationDebtor) |
required | object (BankarizationOperation) |
Responses
Request samples
- Payload
{- "creditProductId": 42,
- "debtor": {
- "personType": "NATURAL_PERSON",
- "document": "52998224725",
- "name": "Maria Silva",
- "phone": "11999999999"
}, - "operation": {
- "amount": "10000.00",
- "term": 12,
- "period": "MONTHLY",
- "firstDueDate": "2026-09-10"
}
}Response samples
- 202
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "requestId": "d385ab22-0f51-4b97-9ecd-b8ff3fd4fcb6",
- "externalRequestId": "string",
- "status": "RECEIVED",
- "nextAction": "INTERNAL_CREDIT_FLOW",
- "error": {
- "code": "string"
}, - "expiresAt": "2019-08-24T14:15:22Z",
- "retryAt": "2019-08-24T14:15:22Z",
- "pricing": {
- "bankarizationFeeRate": "string",
- "bankarizationFeeBase": "LOAN_PRINCIPAL",
- "bankarizationFeeAmount": "string"
}, - "links": {
- "self": "string"
}
}Consultar solicitação de bancarização
Devolve o status público da solicitação da conta autenticada.
Authorizations:
path Parameters
| requestId required | string <uuid> |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "requestId": "d385ab22-0f51-4b97-9ecd-b8ff3fd4fcb6",
- "externalRequestId": "string",
- "status": "RECEIVED",
- "nextAction": "INTERNAL_CREDIT_FLOW",
- "error": {
- "code": "string"
}, - "expiresAt": "2019-08-24T14:15:22Z",
- "retryAt": "2019-08-24T14:15:22Z",
- "pricing": {
- "bankarizationFeeRate": "string",
- "bankarizationFeeBase": "LOAN_PRINCIPAL",
- "bankarizationFeeAmount": "string"
}, - "links": {
- "self": "string"
}
}Cancelar solicitação de bancarização
Cancelamento idempotente, aceito apenas antes da criação do Loan.
Authorizations:
path Parameters
| requestId required | string <uuid> |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "requestId": "d385ab22-0f51-4b97-9ecd-b8ff3fd4fcb6",
- "externalRequestId": "string",
- "status": "RECEIVED",
- "nextAction": "INTERNAL_CREDIT_FLOW",
- "error": {
- "code": "string"
}, - "expiresAt": "2019-08-24T14:15:22Z",
- "retryAt": "2019-08-24T14:15:22Z",
- "pricing": {
- "bankarizationFeeRate": "string",
- "bankarizationFeeBase": "LOAN_PRINCIPAL",
- "bankarizationFeeAmount": "string"
}, - "links": {
- "self": "string"
}
}Reenviar convite de cadastro
Reenvia o convite quando nextAction é CUSTOMER_REGISTRATION.
Idempotency-Key é obrigatório. Não estende a expiração.
Authorizations:
path Parameters
| requestId required | string <uuid> |
header Parameters
| Idempotency-Key required | string [ 1 .. 160 ] characters |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 409
- 422
- 502
- 503
{- "requestId": "d385ab22-0f51-4b97-9ecd-b8ff3fd4fcb6",
- "externalRequestId": "string",
- "status": "RECEIVED",
- "nextAction": "INTERNAL_CREDIT_FLOW",
- "error": {
- "code": "string"
}, - "expiresAt": "2019-08-24T14:15:22Z",
- "retryAt": "2019-08-24T14:15:22Z",
- "pricing": {
- "bankarizationFeeRate": "string",
- "bankarizationFeeBase": "LOAN_PRINCIPAL",
- "bankarizationFeeAmount": "string"
}, - "links": {
- "self": "string"
}
}Infrações são mecanismos de contestação de operações Pix, geralmente relacionadas a suspeita de fraude. Estes endpoints permitem consultar casos e enviar defesas quando aplicável.
Listar infrações abertas contra a conta.
Lista as notificações de infração Pix abertas contra a conta no período informado.
last_change_start e last_change_end são obrigatórios. Dá para paginar, ordenar e filtrar por status. Para o detalhe de um caso, use GET /infractions/{infractionId}.
Authorizations:
query Parameters
| last_change_start required | string <date-time> Data inicial do período de consulta (ISO 8601). |
| last_change_end required | string <date-time> Data final do período de consulta (ISO 8601). |
| page_offset | integer >= 0 Default: 0 Posição inicial da paginação. |
| page_limit | integer [ 1 .. 100 ] Default: 10 Quantidade máxima de itens por página. |
| sort_by | string Default: "EVENT_DATE" Enum: "EVENT_DATE" "STATUS" Campo utilizado para ordenar os dados. |
| status | string Default: "ALL" Enum: "ACKNOWLEDGED" "WAITING_ADJUSTMENTS" "DEFENDED" "CLOSED" Status atual da infração. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "meta": {
- "total": 100,
- "limit": 10,
- "offset": 1
}, - "data": [
- {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "transactionId": 0,
- "status": "OPEN",
- "type": "FRAUD",
- "lastModificationDate": "2019-08-24T14:15:22Z",
- "creationDate": "2019-08-24T14:15:22Z",
- "reportedBy": "DEBITED_PARTICIPANT",
- "reportDetails": "string",
- "analysisResult": "AGREED",
- "analysisDetails": "string",
- "transactionAmount": {
- "currency": "BRL",
- "amount": 0.1
}
}
]
}Consultar infração por ID.
Mostra os dados de uma infração específica: status, prazos e informações do caso.
Consulte o detalhe antes de enviar a defesa em POST /infractions/{infractionId}/defense.
Authorizations:
path Parameters
| infractionId required | string ID da infração. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "transactionId": 0,
- "endToEndId": "string",
- "type": "FRAUD",
- "reportedBy": "DEBITED_PARTICIPANT",
- "transactionAmount": {
- "currency": "BRL",
- "amount": 0.1
}, - "reportDetails": "string",
- "analysisResult": "AGREED",
- "status": "OPEN",
- "analysisDetails": "string",
- "creationDate": "2019-08-24T14:15:22Z",
- "lastModificationDate": "2019-08-24T14:15:22Z",
- "isReporter": true,
- "defenseHistories": [
- {
- "status": "PENDING",
- "request": "string",
- "defense": "string",
- "createdAt": "2019-08-24T14:15:22Z",
- "attachments": [
- {
- "location": "string",
- "url": "string"
}
]
}
]
}
}Enviar defesa para uma infração.
Envia a manifestação da conta recebedora sobre uma notificação de infração Pix, no fluxo de Recuperação de Valores (MED) definido pelo Banco Central.
Segundo o Manual Operacional do DICT, o PSP do recebedor deve analisar a notificação (em geral do tipo solicitação de devolução) e informar o resultado da análise ao DICT: aceita (AGREED) ou rejeitada (DISAGREED). Se aceita, o DICT pode gerar marcação de fraude no usuário recebedor. O Manual de Tempos do Pix fixa sete dias para esse envio ao DICT, contados da notificação em status Aberta. Sem posicionamento no prazo, o caso pode ser encerrado sem a sua defesa.
O campo defense é o texto da análise — o equivalente operacional aos comentários da análise (AnalysisDetails): por que a notificação procede (fraude, golpe, transação não autorizada, coerção) ou por que deve ser rejeitada. Em files, anexe os documentos que sustentam essa conclusão.
Consulte o caso antes em GET /infractions ou GET /infractions/{infractionId}. O corpo é multipart/form-data. Guia: O que é o MED?.
Authorizations:
path Parameters
| infractionId required | string Identificador da infração retornado em |
Request Body schema: multipart/form-datarequired
| defense | string Comentários da análise exigidos pelo Bacen ao fechar a notificação ( |
| files | Array of strings <binary> [ items <binary > ] Documentos que sustentam o resultado da análise (PDF ou imagem). Envie um ou mais arquivos no mesmo campo. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 429
- 500
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "transactionId": 0,
- "endToEndId": "string",
- "type": "FRAUD",
- "reportedBy": "DEBITED_PARTICIPANT",
- "transactionAmount": {
- "currency": "BRL",
- "amount": 0.1
}, - "reportDetails": "string",
- "analysisResult": "AGREED",
- "status": "OPEN",
- "analysisDetails": "string",
- "creationDate": "2019-08-24T14:15:22Z",
- "lastModificationDate": "2019-08-24T14:15:22Z",
- "isReporter": true,
- "defenseHistories": [
- {
- "status": "PENDING",
- "request": "string",
- "defense": "string",
- "createdAt": "2019-08-24T14:15:22Z",
- "attachments": [
- {
- "location": "string",
- "url": "string"
}
]
}
]
}
}Os endpoints de estatísticas permitem consultar dados antifraude agregados do DICT para usuários finais (CPF/CNPJ) e chaves Pix registradas.
Paths do módulo:
GET /statistics/person/{taxIdNumber}GET /statistics/key/{key}
Os contadores agregados consideram três janelas:
- d90: últimos 89 dias, incluindo o dia corrente
- m12: últimos 12 meses, sem incluir o mês corrente
- m60: últimos 60 meses, sem incluir o mês corrente
Guia completo: documentação Estatísticas DICT (seção Pagamentos).
Consultar estatísticas de pessoa
Obtém dados estatísticos antifraude de um usuário final (CPF ou CNPJ) no DICT, incluindo liquidações SPI, marcadores de fraude, notificações de infração e contas registradas.
Equivalente à operação GET /persons/{TaxIdNumber}/statistics da API DICT do Banco Central.
Authorizations:
path Parameters
| taxIdNumber required | string^[0-9]{11,14}$ Example: 12345678901 CPF (11 dígitos) ou CNPJ (14 dígitos), apenas números. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
- 503
{- "CorrelationId": "a9f13566e19f5ca51329479a5bae60c5",
- "ResponseTime": "2023-01-01T10:00:00.000Z",
- "TaxIdNumber": "12345678901",
- "PersonStatistics": {
- "Spi": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "Settlements": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "FraudMarkers": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "ApplicationFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "MuleAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "ScammerAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "OtherFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "UnknownFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "TotalFraudTransactionAmount": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "DistinctFraudReporters": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "InfractionReports": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "OpenReports": "0",
- "OpenReportsDistinctReporters": "0",
- "RejectedReports": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "Entries": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "RegisteredAccounts": "0"
}
}
}Consultar estatísticas de chave registrada
Obtém dados estatísticos antifraude relacionados a uma chave Pix registrada no DICT,
com agregados do dono da chave (OwnerStatistics) e da própria chave (KeyStatistics).
Equivalente à operação GET /entries/{Key}/statistics da API DICT do Banco Central.
Para chaves com caracteres especiais (telefone com +, e-mail com @), envie o valor URL-encoded
(ex.: +5511999999999 → %2B5511999999999).
Authorizations:
path Parameters
| key required | string <= 77 characters Example: 12345678901 Chave Pix a ser consultada (CPF, CNPJ, telefone E.164, e-mail ou EVP). |
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
- 503
{- "CorrelationId": "a9f13566e19f5ca51329479a5bae60c5",
- "ResponseTime": "2023-01-01T10:00:00.000Z",
- "Key": "11122233300",
- "OwnerStatistics": {
- "Spi": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "Settlements": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "FraudMarkers": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "ApplicationFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "MuleAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "ScammerAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "OtherFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "UnknownFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "TotalFraudTransactionAmount": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "DistinctFraudReporters": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "InfractionReports": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "OpenReports": "0",
- "OpenReportsDistinctReporters": "0",
- "RejectedReports": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "Entries": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "RegisteredAccounts": "0"
}
}, - "KeyStatistics": {
- "Spi": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "Settlements": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "FraudMarkers": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "ApplicationFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "MuleAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "ScammerAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "OtherFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "UnknownFrauds": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "TotalFraudTransactionAmount": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}, - "DistinctFraudReporters": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "InfractionReports": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "OpenReports": "0",
- "OpenReportsDistinctReporters": "0",
- "RejectedReports": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}, - "Entries": {
- "Watermark": "2023-01-01T10:00:00.000Z",
- "DistinctAccounts": {
- "d90": "0",
- "m12": "0",
- "m60": "0"
}
}
}
}Consulta de risco de carteiras cripto (Ethereum e Tron) pela API de Contas.
Escopos: crypto-risk.read e crypto-risk.write. Credenciais já emitidas
não recebem esses escopos automaticamente — crie uma nova credencial ou
atualize a existente em Configurações → API Contas → Nova credencial.
Credencial BaaS envia x-account-id.
Fluxo 201 vs 202
POST /crypto-risk/analysescom{ network, address }.201— histórico já ingerido: snapshot fechado com events.202— ingestão desta carteira começou ou ainda está rodando. O body não tem analysis id.- Faça poll em
GET /crypto-risk/ingest?network=&address=atéIDLEcompersisted != null(0 transações é índice vazio válido). - Repita o POST para obter
201.
RUNNING também
devolve 202. Ingest de outra carteira devolve 409.
BITCOIN, TRX e demais redes devolvem 422
antes de qualquer chamada upstream.
Ingest vazio não é carteira limpa
Risk 0 + baixa confiança +historyCovered=false é ingest vazio,
não carteira limpa. Os scores passam como o CryptoRisk devolve.
O snapshot público não inclui features, grafo de exposição, PDF, sanctions nem hash / endereço de contraparte nos events.
Guia: documentação CryptoRisk (seção Pagamentos).
Solicitar análise de risco de carteira cripto.
Analisa a carteira {network, address}. Sem accountId no body.
Redes: apenas ETHEREUM e TRON. BITCOIN, TRX e outras respondem
422 antes de qualquer chamada upstream.
201 quando o histórico já está ingerido — snapshot fechado com events.
202 se a ingestão desta carteira começou ou ainda está rodando.
O 202 não tem analysis id. Faça poll em GET /crypto-risk/ingest
até IDLE com persisted != null e repita o POST.
Retry do POST enquanto o ingest desta carteira está RUNNING também
devolve 202. Ingest de outra carteira devolve 409.
Risk 0 + baixa confiança + historyCovered=false é ingest vazio, não
carteira limpa.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| network required | string (CryptoRiskNetwork) Enum: "ETHEREUM" "TRON" Redes suportadas na API de Contas. |
| address required | string [ 1 .. 128 ] characters Endereço da carteira na rede informada. |
Responses
Request samples
- Payload
{- "network": "ETHEREUM",
- "address": "0x742d35Cc6634C0532925a3b844Bc454e4438f44e"
}Response samples
- 201
- 202
- 400
- 401
- 403
- 409
- 422
- 503
{- "data": {
- "id": "10",
- "network": "ETHEREUM",
- "address": "string",
- "status": "COMPLETED",
- "riskScore": 0,
- "riskLevel": "string",
- "reputationScore": 0,
- "confidenceScore": 0,
- "knownRiskScore": 0,
- "exposureRiskScore": 0,
- "behavioralRiskScore": 0,
- "anomalyRiskScore": 0,
- "hardStop": true,
- "hardStopRule": "string",
- "historyCovered": true,
- "scoringModelVersion": "string",
- "rulesVersion": "string",
- "featureVersion": "string",
- "startedAt": "2019-08-24T14:15:22Z",
- "completedAt": "2019-08-24T14:15:22Z",
- "createdAt": "2019-08-24T14:15:22Z",
- "events": [
- {
- "eventType": "SANCTION_HIT",
- "component": "KNOWN_RISK",
- "severity": "HIGH",
- "riskPoints": 40,
- "hopDistance": 0,
- "status": "OPEN",
- "detectedAt": "2019-08-24T14:15:22Z"
}
]
}
}Listar análises de risco da conta.
Lista os snapshots fechados da conta autenticada. Itens sem events.
Filtro address exige network. Paginação { meta: { total, page, limit }, data }.
Authorizations:
query Parameters
| network | string (CryptoRiskNetwork) Enum: "ETHEREUM" "TRON" Redes suportadas na API de Contas. |
| address | string <= 128 characters Exige |
| page | integer [ 1 .. 10000 ] Default: 1 |
| limit | integer [ 1 .. 100 ] Default: 20 |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 422
- 503
{- "meta": {
- "total": 0,
- "page": 1,
- "limit": 1
}, - "data": [
- {
- "id": "string",
- "network": "ETHEREUM",
- "address": "string",
- "status": "string",
- "riskScore": 0,
- "riskLevel": "string",
- "reputationScore": 0,
- "confidenceScore": 0,
- "knownRiskScore": 0,
- "exposureRiskScore": 0,
- "behavioralRiskScore": 0,
- "anomalyRiskScore": 0,
- "hardStop": true,
- "hardStopRule": "string",
- "historyCovered": true,
- "scoringModelVersion": "string",
- "rulesVersion": "string",
- "featureVersion": "string",
- "startedAt": "2019-08-24T14:15:22Z",
- "completedAt": "2019-08-24T14:15:22Z",
- "createdAt": "2019-08-24T14:15:22Z"
}
]
}Consultar snapshot fechado de uma análise.
Devolve o snapshot fechado com resumos de events. Análise de outra conta
responde 404. O id é inteiro positivo.
Authorizations:
path Parameters
| id required | string^[0-9]+$ |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 503
{- "data": {
- "id": "10",
- "network": "ETHEREUM",
- "address": "string",
- "status": "COMPLETED",
- "riskScore": 0,
- "riskLevel": "string",
- "reputationScore": 0,
- "confidenceScore": 0,
- "knownRiskScore": 0,
- "exposureRiskScore": 0,
- "behavioralRiskScore": 0,
- "anomalyRiskScore": 0,
- "hardStop": true,
- "hardStopRule": "string",
- "historyCovered": true,
- "scoringModelVersion": "string",
- "rulesVersion": "string",
- "featureVersion": "string",
- "startedAt": "2019-08-24T14:15:22Z",
- "completedAt": "2019-08-24T14:15:22Z",
- "createdAt": "2019-08-24T14:15:22Z",
- "events": [
- {
- "eventType": "SANCTION_HIT",
- "component": "KNOWN_RISK",
- "severity": "HIGH",
- "riskPoints": 40,
- "hopDistance": 0,
- "status": "OPEN",
- "detectedAt": "2019-08-24T14:15:22Z"
}
]
}
}Consultar progresso da ingestão de uma carteira.
Use após um 202 em POST /crypto-risk/analyses. Faça poll até
status=IDLE e persisted != null (0 transações é índice vazio válido)
e então repita o POST para obter 201.
Authorizations:
query Parameters
| network required | string (CryptoRiskNetwork) Enum: "ETHEREUM" "TRON" Redes suportadas na API de Contas. |
| address required | string [ 1 .. 128 ] characters |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 422
- 503
{- "data": {
- "status": "IDLE",
- "network": "string",
- "address": "string",
- "fetched": 0,
- "persisted": 0,
- "errorMessage": "string"
}
}Crypto-as-a-Service (CaaS) pela API de Contas: carteiras, cotação BUY/SELL e ordens. Não é produto avulso — mesmo host, envelope e erros dos demais módulos de Contas.
Escopos: crypto-caas.read e crypto-caas.write. Credenciais já emitidas
não recebem esses escopos automaticamente — crie uma nova credencial ou
atualize a existente em Configurações → API Contas → Nova credencial.
Credencial BaaS envia x-account-id. O header do cliente não é
reenviado ao broker; a conta já foi resolvida pela credencial.
Redes vs ativos
network é BTC, ETH ou
TRX. USDT e USDC não são rede: USDT vive no envelope
ETH (ERC-20) ou TRX (TRC-20); USDC só no envelope ETH.
network=USDT ou USDC responde 422
antes de qualquer chamada upstream.
Pares: BTC/BTC, ETH/ETH, USDT/ETH, USDT/TRX, USDC/ETH.
Fluxo
POST /crypto-caas/walletscom{ network, address, alias? }.POST /crypto-caas/quotes— SELL exigeoriginWalletId.POST /crypto-caas/orders— BUY exigedestinationWalletId; SELL exigeoriginWalletId. Informe só um entreamountBrleamountAsset.- Acompanhe
GET /crypto-caas/orders/{id}e o webhookCRYPTO.
Idempotência nos POSTs: Idempotency-Key →
x-request-id → x-correlation-id → UUID
(máximo 128 caracteres). Sem accountId nem
assetNetworkId no body.
SELL só usa origem VERIFIED com eligibleForSellOrigin=true.
Atestação de parceiro fail-closed permanece 403.
401 interno do broker vira 503. Ordem de outra
conta responde 404.
Limites na carteira
POST e GET /crypto-caas/wallets devolvem
limits calculados no broker (preferência da IF +
política). O parceiro lê o objeto — não envia teto no body.
Na janela de 1ª compra (sem BUY SETTLED e toggle
ligado) buyMaxBrl é o cautelar
(buySource=FIRST_PURCHASE, default R$ 300). Depois do
SETTLED ou com o toggle off, o BUY é o cap de
auto-execução (hard cap R$ 50k). SELL usa o teto de auto-aprovação.
buyMaxBrl/sellMaxBrl nulos vêm com
buyReason/sellReason
(CEILING_DISABLED, CEILING_UNREADABLE,
POLICY_UNRESOLVED) — não é ilimitado. Envelope da
carteira permanece 201/200; política não
resolvida não vira 503. limits
omitido = broker ainda sem o campo; limits: null =
fail-closed do broker.
Webhook: POST /webhooks/CRYPTO com webhook.write.
Eventos: crypto.wallet.registered,
crypto.wallet.first_purchase,
crypto.order.updated, crypto.order.settled.
Guia: documentação CaaS (seção Pagamentos).
Registrar carteira cripto da conta.
Registra destino/origem { network, address, alias? }. Sem accountId
no body. Redes: BTC, ETH, TRX. USDT e USDC respondem 422
(são ativos, não redes).
O id devolvido é inteiro positivo em string. Use-o como
destinationWalletId (BUY) ou originWalletId (SELL).
A resposta inclui limits calculados no broker. O parceiro lê
o objeto; não envia teto no body. Na 1ª compra cautelar
buyMaxBrl é o teto institucional (default "300.00",
buySource=FIRST_PURCHASE). Depois do BUY SETTLED (ou toggle
off) o BUY passa ao cap de auto-execução. buyMaxBrl/sellMaxBrl
nulos + buyReason/sellReason não são ilimitados. Carteira
201 mesmo quando a política não resolve — não vira 503.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
| Idempotency-Key | string <= 128 characters Request id. Precedência: |
Request Body schema: application/jsonrequired
| network required | string (CryptoCaasNetwork) Enum: "BTC" "ETH" "TRX" Redes suportadas. |
| address required | string [ 10 .. 255 ] characters Endereço na rede informada. |
| alias | string [ 1 .. 100 ] characters Apelido opcional. Não volta no webhook |
Responses
Request samples
- Payload
{- "network": "ETH",
- "address": "0x742d35Cc6634C0532925a3b844Bc454e4438f44e",
- "alias": "Destino USDT"
}Response samples
- 201
- 400
- 401
- 403
- 409
- 422
- 503
{- "data": {
- "id": "88",
- "network": "ETH",
- "address": "0x742d35Cc6634C0532925a3b844Bc454e4438f44e",
- "alias": "Destino USDT",
- "verificationStatus": "PENDING_VERIFICATION",
- "verificationMethod": null,
- "verifiedAt": null,
- "isActive": true,
- "eligibleForSellOrigin": false,
- "isFirstPurchase": true,
- "firstPurchaseLimitBrl": "300.00",
- "firstPurchaseLimitEnabled": true,
- "limits": {
- "buyMaxBrl": "300.00",
- "sellMaxBrl": "50000.00",
- "buySource": "FIRST_PURCHASE",
- "sellSource": "SELL_AUTO_APPROVE_CEILING",
- "buyReason": null,
- "sellReason": null,
- "firstPurchase": {
- "active": true,
- "limitBrl": "300.00",
- "enabled": true
}
}, - "createdAt": "2026-09-15T12:00:00.000Z"
}
}Listar carteiras cripto da conta.
Lista as carteiras da conta autenticada. Envelope
{ meta: { total }, data }. Sem paginação page/limit.
SELL só usa item com eligibleForSellOrigin=true.
Cada item inclui limits resolvidos na leitura. Releia depois
de um BUY SETTLED: firstPurchase.active passa a false e
buyMaxBrl deixa o cautelar. buyMaxBrl/sellMaxBrl nulos +
reason não são ilimitados. Política não resolvida não responde
503.
Authorizations:
query Parameters
| network | string (CryptoCaasNetwork) Enum: "BTC" "ETH" "TRX" Redes suportadas. |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 422
- 503
{- "meta": {
- "total": 1
}, - "data": [
- {
- "id": "88",
- "network": "ETH",
- "address": "0x742d35Cc6634C0532925a3b844Bc454e4438f44e",
- "alias": "Destino USDT",
- "verificationStatus": "PENDING_VERIFICATION",
- "verificationMethod": null,
- "verifiedAt": null,
- "isActive": true,
- "eligibleForSellOrigin": false,
- "isFirstPurchase": true,
- "firstPurchaseLimitBrl": "300.00",
- "firstPurchaseLimitEnabled": true,
- "limits": {
- "buyMaxBrl": "300.00",
- "sellMaxBrl": "50000.00",
- "buySource": "FIRST_PURCHASE",
- "sellSource": "SELL_AUTO_APPROVE_CEILING",
- "buyReason": null,
- "sellReason": null,
- "firstPurchase": {
- "active": true,
- "limitBrl": "300.00",
- "enabled": true
}
}, - "createdAt": "2026-09-15T12:00:00.000Z"
}
]
}Criar cotação BUY ou SELL.
Cota o par asset/network. SELL exige originWalletId.
Pares: BTC/BTC, ETH/ETH, USDT/ETH, USDT/TRX, USDC/ETH.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
| Idempotency-Key | string <= 128 characters |
Request Body schema: application/jsonrequired
| operation required | string (CryptoCaasOperation) Enum: "BUY" "SELL" |
| network required | string (CryptoCaasNetwork) Enum: "BTC" "ETH" "TRX" Redes suportadas. |
| asset required | string (CryptoCaasAsset) Enum: "BTC" "ETH" "USDT" "USDC" Ativos suportados. Pares: BTC/BTC, ETH/ETH, USDT/ETH, USDT/TRX, USDC/ETH. |
| amountBrl | string (CryptoCaasDecimalAmount) ^(?:0|[1-9]\d{0,19})(?:\.\d{1,18})?$ Valor decimal positivo em string. Zero não é aceito. |
| destinationWalletId | string (CryptoCaasWalletId) ^[1-9]\d*$ Identificador da carteira (inteiro positivo em string). |
| originWalletId | string (CryptoCaasWalletId) ^[1-9]\d*$ Identificador da carteira (inteiro positivo em string). |
Responses
Request samples
- Payload
{- "operation": "BUY",
- "network": "ETH",
- "asset": "USDT",
- "amountBrl": "100.00",
- "destinationWalletId": "88"
}Response samples
- 201
- 400
- 401
- 403
- 422
- 503
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "network": "BTC",
- "asset": "BTC",
- "operation": "BUY",
- "bidPriceBrl": "string",
- "askPriceBrl": "string",
- "midPriceBrl": "string",
- "networkFeeBrl": "string",
- "feeTier": "string",
- "spreadBps": 0,
- "validUntil": "2019-08-24T14:15:22Z",
- "isFirstPurchase": true,
- "firstPurchaseLimitBrl": "string",
- "firstPurchaseLimitEnabled": true
}
}Criar ordem BUY ou SELL a partir de uma cotação.
Informe só um entre amountBrl e amountAsset. BUY exige
destinationWalletId. SELL exige originWalletId.
quoteId é UUID da cotação da mesma conta.
Atestação de parceiro recusada responde 403.
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
| Idempotency-Key | string <= 128 characters |
Request Body schema: application/jsonrequired
| operation required | string (CryptoCaasOperation) Enum: "BUY" "SELL" |
| quoteId required | string <uuid> |
| amountBrl | string (CryptoCaasDecimalAmount) ^(?:0|[1-9]\d{0,19})(?:\.\d{1,18})?$ Valor decimal positivo em string. Zero não é aceito. |
| amountAsset | string (CryptoCaasDecimalAmount) ^(?:0|[1-9]\d{0,19})(?:\.\d{1,18})?$ Valor decimal positivo em string. Zero não é aceito. |
| destinationWalletId | string (CryptoCaasWalletId) ^[1-9]\d*$ Identificador da carteira (inteiro positivo em string). |
| originWalletId | string (CryptoCaasWalletId) ^[1-9]\d*$ Identificador da carteira (inteiro positivo em string). |
object (CryptoCaasFirstPurchaseAcknowledgment) |
Responses
Request samples
- Payload
{- "operation": "BUY",
- "quoteId": "11111111-1111-4111-8111-111111111111",
- "amountBrl": "100.00",
- "destinationWalletId": "88",
- "firstPurchaseAcknowledgment": {
- "accepted": true,
- "textVersion": "v1"
}
}Response samples
- 201
- 400
- 401
- 403
- 404
- 409
- 422
- 503
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "operation": "BUY",
- "network": "BTC",
- "asset": "BTC",
- "amountBrl": "string",
- "amountAsset": "string",
- "lockedPriceBrl": "string",
- "networkFeeBrl": "string",
- "feeTier": "string",
- "status": "DRAFT",
- "quoteId": "826e5192-f8c6-4e24-aab3-3910e46c52b7",
- "destinationWalletId": "string",
- "destinationAddress": "string",
- "originWalletId": "string",
- "originAddress": "string",
- "depositAddress": "string",
- "txHash": "string",
- "txExplorerUrl": "string",
- "rejectionReason": "string",
- "confirmedAt": "2019-08-24T14:15:22Z",
- "settledAt": "2019-08-24T14:15:22Z",
- "failedAt": "2019-08-24T14:15:22Z",
- "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z",
- "isFirstPurchase": true,
- "firstPurchaseLimitBrl": "string",
- "firstPurchaseLimitEnabled": true
}
}Listar ordens CaaS da conta.
Lista as ordens da conta autenticada. Paginação
{ meta: { total, page, limit }, data }.
Authorizations:
query Parameters
| status | string (CryptoCaasOrderStatus) Enum: "DRAFT" "PENDING_POLICY_REVIEW" "PENDING_OPERATOR" "APPROVED" "EXECUTING_MANUAL" "EXECUTED" "SETTLED" "REJECTED" "FAILED" "EXPIRED" "CANCELLED" |
| operation | string (CryptoCaasOperation) Enum: "BUY" "SELL" |
| page | integer [ 1 .. 10000 ] Default: 1 |
| limit | integer [ 1 .. 100 ] Default: 20 |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 422
- 503
{- "meta": {
- "total": 0,
- "page": 1,
- "limit": 1
}, - "data": [
- {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "operation": "BUY",
- "network": "BTC",
- "asset": "BTC",
- "amountBrl": "string",
- "amountAsset": "string",
- "lockedPriceBrl": "string",
- "networkFeeBrl": "string",
- "feeTier": "string",
- "status": "DRAFT",
- "quoteId": "826e5192-f8c6-4e24-aab3-3910e46c52b7",
- "destinationWalletId": "string",
- "destinationAddress": "string",
- "originWalletId": "string",
- "originAddress": "string",
- "depositAddress": "string",
- "txHash": "string",
- "txExplorerUrl": "string",
- "rejectionReason": "string",
- "confirmedAt": "2019-08-24T14:15:22Z",
- "settledAt": "2019-08-24T14:15:22Z",
- "failedAt": "2019-08-24T14:15:22Z",
- "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z",
- "isFirstPurchase": true,
- "firstPurchaseLimitBrl": "string",
- "firstPurchaseLimitEnabled": true
}
]
}Consultar ordem CaaS pelo id.
Devolve { data } da ordem. Ordem de outra conta responde 404.
O id é UUID.
Authorizations:
path Parameters
| id required | string <uuid> |
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Responses
Response samples
- 200
- 400
- 401
- 403
- 404
- 503
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "operation": "BUY",
- "network": "BTC",
- "asset": "BTC",
- "amountBrl": "string",
- "amountAsset": "string",
- "lockedPriceBrl": "string",
- "networkFeeBrl": "string",
- "feeTier": "string",
- "status": "DRAFT",
- "quoteId": "826e5192-f8c6-4e24-aab3-3910e46c52b7",
- "destinationWalletId": "string",
- "destinationAddress": "string",
- "originWalletId": "string",
- "originAddress": "string",
- "depositAddress": "string",
- "txHash": "string",
- "txExplorerUrl": "string",
- "rejectionReason": "string",
- "confirmedAt": "2019-08-24T14:15:22Z",
- "settledAt": "2019-08-24T14:15:22Z",
- "failedAt": "2019-08-24T14:15:22Z",
- "createdAt": "2019-08-24T14:15:22Z",
- "updatedAt": "2019-08-24T14:15:22Z",
- "isFirstPurchase": true,
- "firstPurchaseLimitBrl": "string",
- "firstPurchaseLimitEnabled": true
}
}Utilize webhooks para receber notificações sobre eventos da API assim que eles ocorrerem, como liquidação de Pix, recebimentos, devoluções, falhas em operações de saída, abertura de infrações, cobranças e eventos CaaS (CRYPTO).
Quando um evento assinado acontece, a ONZ envia uma notificação HTTP para a URL configurada no seu ambiente.
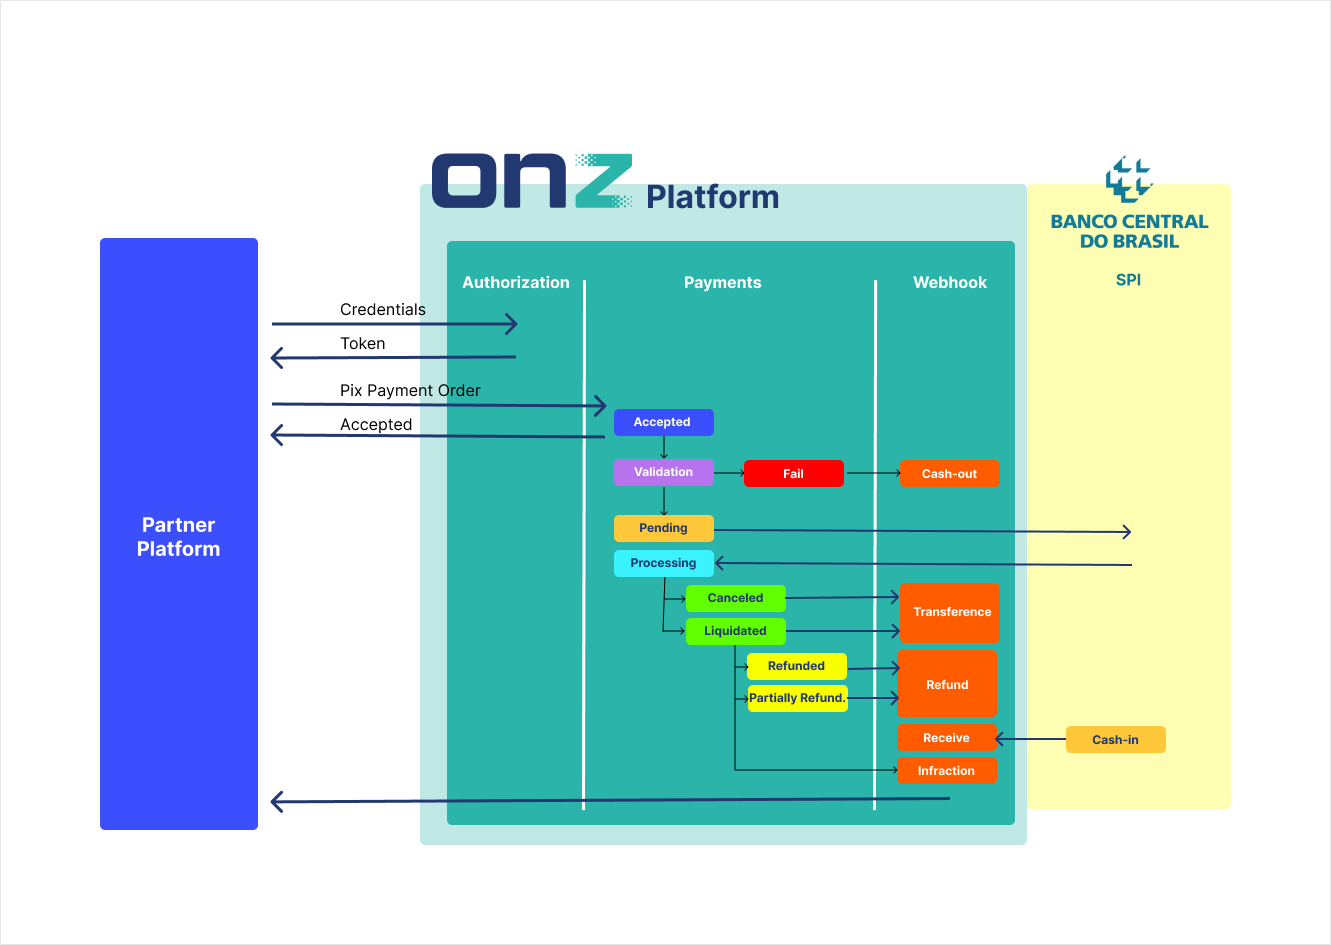
Comportamento em caso de falhas recorrentes
| Quantidade de falhas | Ação |
|---|---|
| 1 a 5 falhas | As mensagens enfileiradas serão reenviadas após 2 minutos |
| 6 a 10 falhas | As mensagens enfileiradas serão reenviadas em intervalos de 15 minutos |
| 11 a 15 falhas | As mensagens enfileiradas serão reenviadas em intervalos de 60 minutos |
| Mais de 15 falhas | O processamento do webhook será desativado |
Listar webhooks cadastrados.
Lista as URLs de notificação cadastradas na conta, com tipo e se estão ativas.
Use para conferir o que já está configurado antes de criar outro webhook.
Authorizations:
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "meta": {
- "total": 100,
- "limit": 10,
- "offset": 1
}, - "data": [
- {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "TRANSFER",
- "enabled": true
}
]
}Consultar webhook.
Consulta um webhook pelo webhookId: tipo, URL e se continua habilitado.
Se o identificador não existir, a API responde 404.
Authorizations:
path Parameters
| webhookId required | string <uuid> ID do webhook. |
Responses
Response samples
- 200
- 400
- 401
- 403
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "TRANSFER",
- "enabled": true
}Remover um webhook.
Remove um webhook cadastrado. Depois disso, novas notificações daquele tipo deixam de ser enviadas à URL.
O webhookId vem da criação ou da listagem.
Authorizations:
path Parameters
| webhookId required | string <uuid> ID do webhook. |
Responses
Response samples
- 400
- 401
- 403
- 429
- 500
{- "type": "string",
- "title": "string",
- "detail": "string",
- "instance": "string"
}Criar webhook para operações de transferência.
Cadastra a URL que recebe avisos quando uma saída é liquidada ou cancelada (Pix, TED, boleto, transferência interna).
O formato do POST enviado à sua URL está em Callback payload samples.
Authorizations:
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "TRANSFER",
- "enabled": true
}Callback payload samples
{- "data": {
- "id": "2147497573",
- "txId": null,
- "pixKey": "b85f7d2a-b353-4475-af38-d94e75c25e2f",
- "status": "LIQUIDATED",
- "payment": {
- "amount": "0.01",
- "currency": "BRL"
}, - "refunds": [ ],
- "createdAt": "2024-04-17T18:03:01.052+00:00",
- "errorCode": null,
- "endToEndId": "E0825353920240417180255957e996ae",
- "ticketData": { },
- "webhookType": "TRANSFER",
- "debtorAccount": {
- "ispb": "08253539",
- "name": "Ana Souza",
- "issuer": "0000",
- "number": "0000",
- "document": "12345678909",
- "accountType": "CACC"
}, - "idempotencyKey": "testechave2fgggfdfF",
- "creditDebitType": "DEBIT",
- "creditorAccount": {
- "ispb": "08253539",
- "name": "Carlos Pereira",
- "issuer": "0000",
- "number": "0000",
- "document": "98765432100",
- "accountType": "CACC"
}, - "localInstrument": "DICT",
- "transactionType": "PIX",
- "remittanceInformation": null
}, - "type": "TRANSFER"
}Criar webhook para operações de recebimento.
Cadastra a URL que recebe avisos quando um crédito entra na conta.
O formato do POST enviado à sua URL está em Callback payload samples.
Authorizations:
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "RECEIVE",
- "enabled": true
}Callback payload samples
{- "data": {
- "id": 2147497577,
- "txId": null,
- "pixKey": "df4ab93c-f72a-4682-94c1-29cd3a2781e0",
- "status": "LIQUIDATED",
- "payment": {
- "amount": "0.01",
- "currency": "BRL"
}, - "refunds": [ ],
- "createdAt": "2024-04-17T18:07:00.730+00:00",
- "errorCode": null,
- "endToEndId": "E082535392024041718065287944853f",
- "ticketData": { },
- "webhookType": "RECEIVE",
- "debtorAccount": {
- "ispb": "08253539",
- "name": "Pedro Almeida",
- "issuer": "0000",
- "number": "0000",
- "document": "11144477735",
- "accountType": "CACC"
}, - "idempotencyKey": null,
- "creditDebitType": "CREDIT",
- "creditorAccount": {
- "ispb": "08253539",
- "name": "Ana Souza",
- "issuer": "0000",
- "number": "0000",
- "document": "12345678909",
- "accountType": "CACC"
}, - "localInstrument": "DICT",
- "transactionType": "PIX",
- "remittanceInformation": "teste"
}, - "type": "RECEIVE"
}Criar webhook para operações de devolução.
Cadastra a URL que recebe avisos quando uma saída é devolvida, no todo ou em parte.
O formato do POST enviado à sua URL está em Callback payload samples.
Authorizations:
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "REFUND",
- "enabled": true
}Callback payload samples
{- "data": {
- "id": 2147497577,
- "txId": null,
- "pixKey": "df4ab93c-f72a-4682-94c1-29cd3a2781e0",
- "status": "REFUNDED",
- "payment": {
- "amount": "0.01",
- "currency": "BRL"
}, - "refunds": [
- {
- "status": "LIQUIDATED",
- "payment": {
- "amount": 0.01,
- "currency": "BRL"
}, - "errorCode": null,
- "eventDate": "2024-04-17T18:49:57.156+00:00",
- "endToEndId": "D0825353920240417184956994641995",
- "information": ""
}
], - "createdAt": "2024-04-17T18:07:00.730+00:00",
- "errorCode": null,
- "endToEndId": "E082535392024041718065287944853f",
- "ticketData": { },
- "webhookType": "REFUND",
- "debtorAccount": {
- "ispb": "08253539",
- "name": "Pedro Almeida",
- "issuer": "0000",
- "number": "0000",
- "document": "11144477735",
- "accountType": "CACC"
}, - "idempotencyKey": null,
- "creditDebitType": "CREDIT",
- "creditorAccount": {
- "ispb": "08253539",
- "name": "Ana Souza",
- "issuer": "0000",
- "number": "0000",
- "document": "12345678909",
- "accountType": "CACC"
}, - "localInstrument": "DICT",
- "transactionType": "PIX",
- "remittanceInformation": "teste"
}, - "type": "REFUND"
}Criar webhook para falhas em operações de saída.
Este webhook é acionado quando uma operação de saída é rejeitada na validação, antes ou durante o envio do Pix.
O campo data.message (repetido em transaction.message) identifica o motivo. O formato do POST enviado à sua URL está em Callback payload samples.
Authorizations:
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "CASHOUT",
- "enabled": true
}Callback payload samples
{- "type": "CASHOUT",
- "transaction": {
- "reference": "idem-123",
- "status": "REJECTED",
- "message": "Chave Pix não encontrada"
}, - "data": {
- "idempotencyKey": "idem-123",
- "webhookType": "CASHOUT",
- "status": "REJECTED",
- "endToEndId": "E1234567820260918200000000000001",
- "message": "Chave Pix não encontrada",
- "createdAt": "2026-09-18T20:00:00.000-03:00"
}
}Criar webhook para operações de infração.
Cadastra a URL que recebe avisos quando uma infração Pix é aberta contra a conta.
Com o id notificado, consulte o caso e, se couber, envie a defesa.
Authorizations:
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "INFRACTION",
- "enabled": true
}Callback payload samples
{- "data": {
- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "transactionId": 0,
- "status": "OPEN",
- "type": "FRAUD",
- "lastModificationDate": "2019-08-24T14:15:22Z",
- "creationDate": "2019-08-24T14:15:22Z",
- "reportedBy": "DEBITED_PARTICIPANT",
- "reportDetails": "string",
- "analysisResult": "AGREED",
- "analysisDetails": "string",
- "transactionAmount": {
- "currency": "BRL",
- "amount": 0.1
}
}, - "type": "INFRACTION"
}Criar webhook para cobranças (invoices).
Cadastra a URL que recebe eventos de cobrança: invoice.registered, invoice.paid, invoice.settled, invoice.cancelled e invoice.overdue.
Authorizations:
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "INVOICE",
- "enabled": true
}Callback payload samples
{- "type": "invoice.registered",
- "data": {
- "invoiceId": 0,
- "txId": "string",
- "status": "DRAFT",
- "paymentMethod": "PIX",
- "amount": 0,
- "dueDate": "2019-08-24T14:15:22Z",
- "description": "string",
- "customer": {
- "name": "string",
- "document": "string"
}
}
}Criar webhook para eventos CaaS (carteiras e ordens).
Acionado nos eventos crypto.wallet.registered,
crypto.wallet.first_purchase, crypto.order.updated e
crypto.order.settled. O path é case-insensitive (crypto também vale).
Guia: documentação CaaS (seção Pagamentos).
Authorizations:
header Parameters
| x-account-id | integer <int64> Identificador interno da conta filha que será operada. Obrigatório quando o token foi emitido por uma credencial BaaS ( |
Request Body schema: application/jsonrequired
| uri required | string <uri> |
string E-mail utilizado para realizar as notificações de erros de envio de webhooks | |
| method | string Default: "POST" Enum: "POST" "GET" "PUT" |
| enabled required | boolean Default: true |
| pauseOnFail | boolean Default: true |
object |
Responses
Callbacks
Request samples
- Payload
{- "email": "string",
- "method": "POST",
- "enabled": true,
- "pauseOnFail": true,
- "headers": {
- "headerName": "string"
}
}Response samples
- 201
- 400
- 401
- 403
- 409
- 422
- 429
- 500
{- "id": "497f6eca-6276-4993-bfeb-53cbbbba6f08",
- "type": "CRYPTO",
- "enabled": true
}Callback payload samples
{- "type": "crypto.wallet.registered",
- "data": {
- "walletId": "string",
- "accountId": 0,
- "orderId": "b3e1eced-f2bd-4d8c-9765-fbc9d1d222d5",
- "networkCode": "BTC",
- "address": "string",
- "verificationStatus": "string",
- "assetSymbol": "BTC",
- "amountBrl": "string",
- "amountAsset": "string",
- "operation": "BUY",
- "status": "DRAFT",
- "previousStatus": "DRAFT",
- "destinationWalletId": "string",
- "destinationAddress": "string",
- "originWalletId": "string",
- "originAddress": "string",
- "txHash": "string",
- "title": "string",
- "body": "string"
}
}